
Cloud-Sicherheit umfasst alle technischen und organisatorischen Maßnahmen, die Daten, Anwendungen und Zugänge in Cloud-Diensten vor Verlust, Missbrauch und Ausfall schützen. Der wichtigste Grundsatz dabei: Der Cloud-Anbieter sichert seine Plattform, doch Konten, Zugriffsrechte und Daten bleiben in der Verantwortung des Unternehmens. Genau dieser Teil wird jeden Tag von Mitarbeitenden gestaltet, beim Anmelden, beim Teilen einer Datei oder beim Hochladen eines Dokuments. Deshalb beginnt solide Cloud-Sicherheit nicht erst in der IT-Abteilung, sondern bei einem Team, das die Grundregeln kennt und anwendet. Dieser Leitfaden erklärt die Grundlagen so, dass HR- und L&D-Verantwortliche sie in Schulungen übersetzen können.
Kurz gesagt
- Geteilte Verantwortung: Der Anbieter schützt Rechenzentren und Plattform, Ihr Unternehmen schützt Benutzerkonten, Rechte, Inhalte und die Einhaltung von DSGVO und Co.
- Der Zugang ist die Schwachstelle Nummer eins: Schwache Passwörter, fehlende Zwei-Faktor-Authentisierung und offene Freigabelinks öffnen Angreifern die Tür.
- Fehlkonfigurationen und Schatten-IT entstehen meist durch Unwissen, nicht durch böse Absicht.
- Standards geben Orientierung: Der C5-Katalog des BSI gilt als Mindestniveau für professionelle Cloud-Dienste.
- Regelmäßige Schulung macht aus Regeln gelebtes Verhalten und liefert den Nachweis, den Prüfer und Aufsichtsbehörden erwarten.
Inhaltsverzeichnis
- Was Cloud-Sicherheit bedeutet
- Geteilte Verantwortung: Wer schützt was?
- Die wichtigsten Risiken in der Cloud
- Cloud-Zugriff sicher gestalten
- Grundlegende Maßnahmen im Überblick
- Standards und Recht in Deutschland
- Warum Schulung der stärkste Hebel ist
- Unsere Perspektive
- Cloud-Sicherheit im Team verankern
- Häufige Fragen
- Quellen
Was Cloud-Sicherheit bedeutet
Cloud Computing heißt: Ein Unternehmen nutzt Rechenleistung, Speicher oder fertige Software über das Internet, statt alles selbst zu betreiben. Typische Beispiele sind Office-Pakete im Browser, Dateiablagen, CRM-Systeme, Videokonferenz-Tools oder komplette Server, die bei einem Anbieter gemietet werden.
Cloud-Sicherheit bezeichnet die Richtlinien, Kontrollen, Verfahren und Technologien, die diese Umgebungen schützen. Im Kern verfolgt sie drei klassische Schutzziele der Informationssicherheit:
- Vertraulichkeit: Nur berechtigte Personen sehen die Daten.
- Integrität: Daten werden nicht unbemerkt verändert oder gelöscht.
- Verfügbarkeit: Daten und Anwendungen stehen bereit, wenn sie gebraucht werden, auch nach einer Störung.
Geschützt werden dabei nicht nur Server und Dateien. Es geht um Kundendaten, Personalakten, Angebote, Verträge und Geschäftsgeheimnisse, also um genau die Informationen, auf denen das Vertrauen von Kunden und Partnern beruht.
Warum die Cloud eigene Regeln braucht
Klassische IT-Sicherheit dachte in Mauern: Innen lag das Firmennetz, außen das Internet, dazwischen eine Firewall. In der Cloud verschwimmt diese Grenze. Mitarbeitende greifen vom Büro, aus dem Homeoffice oder unterwegs auf dieselben Daten zu, oft über private Geräte und öffentliche Netze. Eine Datei lässt sich mit zwei Klicks nach außen teilen. Der Schutz verlagert sich deshalb vom Netzwerk auf drei Dinge: die Identität der Person, ihre Berechtigungen und die Daten selbst.
Für HR und L&D ist das eine gute Nachricht. Wo Sicherheit an Identität und Verhalten hängt, lässt sie sich durch Wissen und Routinen der Mitarbeitenden deutlich stärken.
Geteilte Verantwortung: Wer schützt was?
Das wichtigste Grundprinzip der Cloud-Sicherheit heißt Shared Responsibility, auf Deutsch geteilte Verantwortung. Es beantwortet die Frage, welche Aufgaben beim Anbieter liegen und welche beim Kunden. Der TeleTrusT-Leitfaden „Cloud Security“ des Bundesverbands IT-Sicherheit beschreibt, dass sich mit der Auslagerung in die Cloud die Zuordnung der Verantwortung verändert: Je nach Modell gehen Teile der Aufgaben auf den Dienstleister über, aber eben nur Teile.
Wie die Aufteilung konkret aussieht, hängt vom Servicemodell ab. Zwei Begriffe helfen beim Verständnis:
- IaaS (Infrastructure as a Service): Das Unternehmen mietet Server, Speicher und Netzwerk und betreibt darauf eigene Systeme.
- SaaS (Software as a Service): Das Unternehmen nutzt fertige Software im Browser, etwa ein Office-Paket oder eine HR-Software.
Die folgende Übersicht fasst die typische Verteilung zusammen, wie sie auch Vodafone Business für IaaS und SaaS beschreibt:
| Bereich | IaaS | SaaS |
|---|---|---|
| Rechenzentrum, Hardware, Netz des Anbieters | Anbieter | Anbieter |
| Virtualisierung und Plattform | Anbieter | Anbieter |
| Betriebssystem und Anwendungen | Unternehmen | Anbieter |
| Daten, Verschlüsselung, Backups | Unternehmen | Unternehmen (Inhalte) |
| Benutzerkonten, Rollen, Zugriffsrechte | Unternehmen | Unternehmen |
| Datenschutz und Compliance (DSGVO, BDSG) | Unternehmen | Unternehmen |
Die Tabelle zeigt ein Muster, das für HR und L&D entscheidend ist: Selbst bei fertiger Software, bei der der Anbieter fast alles übernimmt, bleiben Konten, Rechte, Inhalte und Datenschutz beim Unternehmen. Diese Aufgaben erledigen keine Maschinen, sondern Menschen: Administratoren, Führungskräfte und jede einzelne Person, die eine Datei hochlädt oder freigibt.
Der häufigste Denkfehler
„Der Anbieter wird das schon absichern“: Diese Annahme ist verbreitet und gefährlich. Ein großer Anbieter mag sein Rechenzentrum vorbildlich schützen. Wenn ein Mitarbeiter aber ein schwaches Passwort nutzt oder einen Ordner mit Personaldaten öffentlich teilt, hilft die beste Infrastruktur nichts. Gute Schulungen machen diese Grenze sichtbar, damit niemand Verantwortung abgibt, die er tatsächlich trägt.
Die wichtigsten Risiken in der Cloud
Wer Risiken kennt, erkennt sie im Alltag. Für eine Grundlagenschulung eignen sich vor allem diese sechs:
1. Kontrolle über die Daten
Wer Daten in die Cloud legt, gibt sie in die Hände eines Anbieters. Das Verbraucherportal Baden-Württemberg weist darauf hin, dass Anbieter meist technisch bedingt Zugriff auf Inhalte haben und eine Verschlüsselung durch den Anbieter vor Dritten schützt, in der Regel aber nicht vor dem Anbieter selbst, solange dieser den Schlüssel besitzt. Für Unternehmen folgt daraus: Die Auswahl des Dienstes und die Frage, welche Daten wohin dürfen, sind Sicherheitsentscheidungen.
2. Schwache oder gestohlene Zugangsdaten
Der Zugang ist das Einfallstor. Das BSI betont in seinen Cloud-Sicherheitstipps, dass ein fehlender oder schwacher Passwortschutz Datendieben „Tür und Tor“ öffnet und nach der Anmeldung alle Daten offenstehen, die nicht zusätzlich verschlüsselt sind. Phishing-Mails, die gefälschte Anmeldeseiten von Cloud-Diensten imitieren, zielen genau darauf.
3. Unbedachte Freigaben
Ein Freigabelink ist praktisch und schnell weitergeleitet. Wer den Link hat, hat oft auch Zugriff. Das BSI empfiehlt, für schützenswerte Daten nach Möglichkeit keine Freigabe per Link zu nutzen oder den Link zusätzlich mit einem Passwort zu sichern, wenn der Dienst das erlaubt.
4. Fehlkonfigurationen
Je größer und komplexer eine Cloud-Umgebung wird, desto leichter entstehen Lücken durch falsche Einstellungen: ein öffentlich erreichbarer Speicher, zu weit gefasste Rollen, deaktivierte Protokollierung. Solche Fehler sind selten böswillig. Sie entstehen, wenn Verantwortliche Einstellungen und ihre Folgen nicht kennen.
5. Schatten-IT und private Konten
Schatten-IT bezeichnet Dienste, die Mitarbeitende ohne Freigabe der IT nutzen. Ein typischer Fall: Jemand lädt eine Liste mit Kundendaten in sein privates Cloud-Konto, um am Wochenende daran zu arbeiten. Damit verlässt die Datei den geschützten Bereich, und das Unternehmen verliert die Kontrolle. Das kann zudem datenschutzrechtliche Folgen haben.
6. Ausfall und Ransomware
Auch die Verfügbarkeit gehört zur Sicherheit. Rechenzentren können ausfallen, Internetverbindungen ebenso, und Erpressersoftware (Ransomware) verschlüsselt Dateien, auch synchronisierte Cloud-Ordner. Das Bundeswirtschaftsministerium rät deshalb zu guter Datensicherung: Seriöse Anbieter sichern Daten meist mehrfach, ein zusätzliches lokales Backup schützt auch bei unterbrochener Verbindung.
Cloud-Zugriff sicher gestalten
Cloud-Zugriff bedeutet, dass Personen oder Programme über das Internet auf Daten und Anwendungen bei einem Anbieter zugreifen, über den Browser oder eine App auf PC und Smartphone. Weil dieser Zugriff von überall möglich ist, muss er besonders gut geschützt sein. Vier Grundregeln tragen den größten Teil der Wirkung:
- Starke, einzigartige Passwörter: Für jeden Cloud-Dienst ein eigenes, langes Passwort. Ein Passwortmanager, den die IT freigibt, macht das im Alltag machbar.
- Zwei-Faktor-Authentisierung (2FA): Neben dem Passwort ist ein zweiter Nachweis nötig, etwa ein Code aus einer App. Laut BSI erhöht 2FA die Sicherheit beachtlich und sollte deshalb genutzt werden, wo der Anbieter sie anbietet.
- Keine automatisch gespeicherten Zugangsdaten auf fremden oder geteilten Geräten: Das BSI rät, Benutzername und Passwort nicht so im Browser zu hinterlegen, dass sie beim Aufruf des Dienstes automatisch genutzt werden.
- Minimale Rechte: Jede Person erhält nur die Zugriffsrechte, die sie für ihre Aufgabe braucht. Wer die Abteilung wechselt oder das Unternehmen verlässt, verliert alte Rechte sofort.
Was HR hier konkret beitragen kann
Beim letzten Punkt ist HR oft näher dran als die IT. Eintritte, Wechsel und Austritte laufen über die Personalabteilung. Wenn der Onboarding-Prozess die Einrichtung von 2FA und eine kurze Sicherheitseinweisung enthält und der Offboarding-Prozess die Sperrung aller Cloud-Konten anstößt, schließt sich eine der häufigsten Lücken: verwaiste Konten ehemaliger Beschäftigter.
Ein Beispiel aus dem Alltag
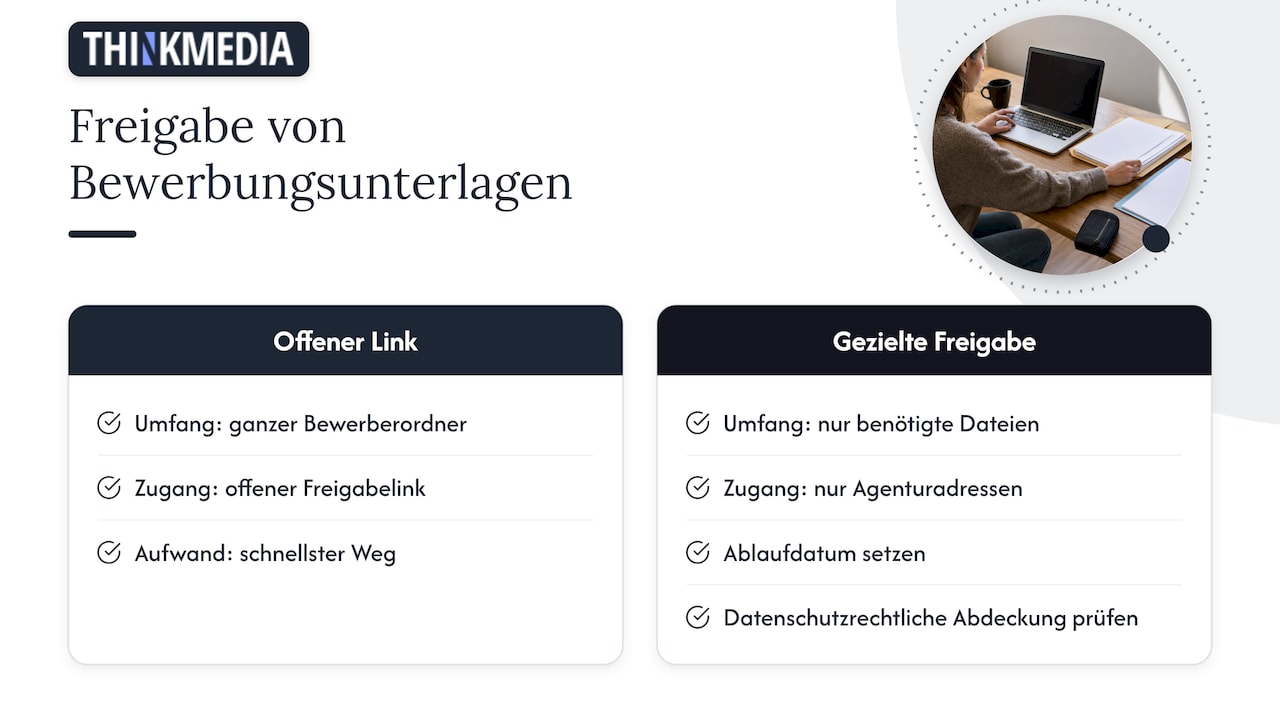
Eine Recruiterin möchte einer externen Agentur zehn Bewerbungsunterlagen zeigen. Der schnellste Weg wäre ein offener Freigabelink auf den ganzen Bewerberordner. Mit Grundlagenwissen geht sie anders vor: Sie legt nur die benötigten Dateien in einen eigenen Ordner, gibt ihn ausschließlich für die Adressen der Agentur frei, setzt ein Ablaufdatum und prüft vorher, ob die Weitergabe datenschutzrechtlich abgedeckt ist. Der Aufwand liegt bei zwei Minuten mehr, das Risiko sinkt erheblich. Genau solche Entscheidungen fallen täglich in jeder Abteilung, und keine Technik kann sie den Mitarbeitenden vollständig abnehmen. Darum lohnt es sich, typische Situationen wie diese in Schulungen konkret durchzuspielen, statt nur Regeln aufzuzählen.
Grundlegende Maßnahmen im Überblick
Die folgenden Maßnahmen bilden das Fundament. Sie verbinden technische Einstellungen mit organisatorischen Regeln, und bei jeder spielt das Verhalten der Mitarbeitenden eine Rolle.
Technische Maßnahmen
- Daten verschlüsselt übertragen und speichern. Das Bundeswirtschaftsministerium empfiehlt, Daten stets über eine verschlüsselte Verbindung zu übertragen.
- Zwei-Faktor-Authentisierung für alle Konten verpflichtend einschalten.
- Regelmäßige Backups, zusätzlich zur Sicherung des Anbieters.
- Protokollierung aktivieren, damit sich Zugriffe nachvollziehen lassen.
- Konfigurationen regelmäßig prüfen, besonders Freigaben und Rollen.
Organisatorische Maßnahmen
- Ein Berechtigungskonzept festlegen: Wer darf was sehen, ändern, teilen?
- Eine Liste freigegebener Cloud-Dienste führen und die Nutzung privater Konten für Firmendaten klar regeln.
- Für sensible Informationen nur spezialisierte, branchenangepasste Anbieter wählen, wie es das Bundeswirtschaftsministerium nahelegt.
- Einen Meldeweg für Sicherheitsvorfälle definieren, den alle kennen.
- Alle Beschäftigten regelmäßig schulen und die Teilnahme dokumentieren.
Checkliste für Mitarbeitende
Diese sieben Fragen eignen sich als Kern einer Grundlagenschulung und als Merkblatt für den Arbeitsplatz:
- Nutze ich für diesen Dienst ein eigenes, starkes Passwort?
- Ist die Zwei-Faktor-Authentisierung aktiv?
- Ist dieser Cloud-Dienst vom Unternehmen freigegeben?
- Darf diese Datei überhaupt in die Cloud, und wenn ja, in welchen Ordner?
- Wem gebe ich Zugriff, und wie lange braucht die Person ihn?
- Ist der Freigabelink geschützt oder auf bestimmte Personen beschränkt?
- Wüsste ich, wen ich anrufe, wenn mir etwas verdächtig vorkommt?
Standards und Recht in Deutschland
Für Unternehmen in Deutschland gibt es einige Bezugspunkte, die bei Auswahl und Nutzung von Cloud-Diensten Orientierung bieten.
BSI C5
Der Kriterienkatalog C5 (Cloud Computing Compliance Criteria Catalogue) des Bundesamts für Sicherheit in der Informationstechnik beschreibt Anforderungen an sichere Cloud-Dienste. Laut ISACA-Leitfaden zur Anwendung des BSI C5 wurde er 2016 veröffentlicht und gilt als Mindestniveau für professionelle Cloud-Dienste. Anbieter können die Erfüllung der Anforderungen durch Wirtschaftsprüfer nach dem internationalen Prüfstandard ISAE 3000 testieren lassen. Für Unternehmen ist ein solches Testat ein guter Anhaltspunkt bei der Anbieterauswahl. Es ersetzt aber nicht die eigenen Aufgaben auf Kundenseite, die das Modell der geteilten Verantwortung beschreibt.
DSGVO und Datenschutz
Sobald personenbezogene Daten in der Cloud liegen, gilt die Datenschutz-Grundverordnung. Das Unternehmen bleibt Verantwortlicher, auch wenn der Anbieter die Daten verarbeitet. Bei großen Datenmengen oder besonderen Kategorien wie Gesundheitsdaten kann eine Datenschutz-Folgenabschätzung vorgeschrieben sein, also eine strukturierte Prüfung der Risiken vor Beginn der Verarbeitung. Für die Personalabteilung ist das besonders relevant, denn Bewerbungen, Gehaltsdaten und Krankmeldungen gehören zu den sensibelsten Daten im Unternehmen. Wie eine passende Unterweisung aufgebaut ist, zeigt unser Beitrag zur DSGVO-Unterweisung für Mitarbeitende.
NIS2 und IT-Sicherheitsrecht
Die europäische NIS2-Richtlinie erweitert den Kreis der Unternehmen, die Mindeststandards für Cybersicherheit einhalten müssen, und nimmt die Geschäftsleitung stärker in die Pflicht. Schulungen und Sensibilisierung gehören zu den Maßnahmen, die dabei im Mittelpunkt stehen. Welche Pflichten konkret gelten und wie Unternehmen sie umsetzen, erläutern wir im Beitrag zur NIS2-Awareness-Schulung. Ob Ihr Unternehmen unter NIS2 fällt, klären Sie im Zweifel mit Ihrer Rechtsabteilung oder einer auf IT-Recht spezialisierten Kanzlei.
Warum Schulung der stärkste Hebel ist
Die Grundlagen zeigen ein klares Bild: Fast alle Aufgaben, die beim Unternehmen liegen, hängen an Menschen. Wer die Regeln nicht kennt, kann sie nicht befolgen. Und wer sie nur einmal gehört hat, vergisst sie im Alltag.
Genau hier liegt in vielen Unternehmen die Lücke. Die SiFo-Studie 2018/19 des Landes Baden-Württemberg ergab, dass zwar etwas mehr als die Hälfte der befragten Unternehmen Mitarbeiterschulungen zum Schutz von Geschäftsgeheimnissen durchführte, der Anteil regelmäßiger Schulungen aber deutlich geringer ausfallen dürfte. Die Autoren empfehlen, Schulungen und kontinuierliche Sensibilisierung gegen Gefahren wie Social Engineering zu kombinieren.
Schulungsinhalte nach Rollen
Nicht jede Person braucht dasselbe Wissen. Bewährt hat sich eine Staffelung:
| Zielgruppe | Schwerpunkte |
|---|---|
| Alle Mitarbeitenden | Geteilte Verantwortung, starke Passwörter, 2FA, Phishing erkennen, sichere Freigaben, freigegebene Dienste, Meldeweg |
| Führungskräfte | Verantwortung für Daten im eigenen Bereich, Berechtigungen im Team, Umgang mit Vorfällen, Vorbildfunktion |
| IT- und Admin-Teams | Konfiguration, Rollen- und Rechtekonzepte, Protokollierung, Backups, Reaktion auf Vorfälle |
| HR und Datenschutzverantwortliche | Personaldaten in der Cloud, DSGVO-Pflichten, On- und Offboarding von Konten |
In fünf Schritten zur Cloud-Sicherheitsschulung
- Bedarf klären: Welche Cloud-Dienste nutzt das Unternehmen, und welche Rollen arbeiten mit welchen Daten? Ein kurzes Gespräch mit IT und Datenschutz reicht für den Start.
- Inhalte auswählen: Für die Grundlagen eignen sich fertige E-Learning-Kurse, die sofort einsatzbereit sind. Bei uns stehen dafür unter anderem Kurse wie „IT-Sicherheit Grundlagen mit NIS2-Anforderungen“ und „Malware- und Ransomware-Attacken erfolgreich abwehren“ bereit, für Führungskräfte „Informationssicherheit für Führungskräfte“.
- An das Unternehmen anpassen: Eigene Richtlinien, freigegebene Dienste und Ansprechpartner gehören in die Schulung. Unsere Kurse lassen sich an Unternehmensbedürfnisse anpassen, auf Wunsch auch als individueller Kurs oder im eigenen Branding.
- Ausrollen und begleiten: Neue Mitarbeitende durchlaufen die Grundlagen beim Onboarding, alle anderen in einem festen Turnus. Kurze, interaktive Einheiten passen besser in den Arbeitsalltag als lange Präsenztage.
- Nachweisen und auswerten: Zertifikate und Reporting zeigen, wer welche Schulung abgeschlossen hat. Diese Dokumentation brauchen Sie bei Audits, bei Kundenanfragen und im Ernstfall.
Welche Themen in eine gute Sensibilisierung gehören, haben wir in unserem Überblick zu Security-Awareness-Inhalten zusammengestellt.
Unsere Perspektive
Wir erleben Cloud-Sicherheit vor allem als Wissensfrage. Die Plattformen der großen Anbieter sind technisch auf hohem Niveau. Was über die Sicherheit eines Unternehmens entscheidet, ist der Teil, der beim Kunden bleibt: Konten, Rechte, Freigaben, Daten.
Diesen Teil gestalten Menschen, jeden Tag und in jeder Abteilung. Deshalb gehört Cloud-Sicherheit nicht nur in die IT-Strategie, sondern in die Personalentwicklung. HR und L&D haben den direkten Draht zu allen Beschäftigten, vom ersten Arbeitstag an.
Unsere Überzeugung: Gute Sicherheitsschulung muss interaktiv sein, in den Arbeitsalltag passen und sich sauber nachweisen lassen. Ein Pflichttermin im Jahr, an den sich nach einer Woche niemand erinnert, schützt keine Daten. Kurze digitale Einheiten, regelmäßige Auffrischung und ein klarer Nachweis machen aus Regeln eine Routine, die Teams sicher und produktiv arbeiten lässt.
Sebastian
Cloud-Sicherheit im Team verankern
Mit unseren digitalen Mitarbeiterschulungen bringen Sie die Grundlagen der Cloud- und IT-Sicherheit strukturiert in Ihr ganzes Unternehmen. Interaktive Lerninhalte, Zertifikate, Reporting und eine rechtssichere Nachweisdokumentation sind dabei inklusive, angepasst an die Bedürfnisse Ihres Unternehmens.
Unser Online-Kurs zu Cloud Computing vermittelt das Basiswissen, der Online-Kurs zur Cybersicherheit ergänzt die Abwehr von Phishing und Schadsoftware. Mit einer Jahreslizenz decken Sie Pflichtthemen wie IT-Sicherheit, Datenschutz und Compliance aus einer Hand ab. Entdecken Sie unsere digitalen Mitarbeiterschulungen.
Häufige Fragen
Was versteht man unter Cloud Security?
Cloud Security, auf Deutsch Cloud-Sicherheit, umfasst alle Richtlinien, Kontrollen und Technologien, die Daten, Anwendungen und Infrastruktur in Cloud-Diensten schützen. Ziel ist, Vertraulichkeit, Integrität und Verfügbarkeit der Daten zu sichern. Dazu gehören Zugriffsschutz, Verschlüsselung, Backups, Überwachung und die Einhaltung des Datenschutzes.
Ist der Cloud-Anbieter allein für die Sicherheit verantwortlich?
Nein. Nach dem Modell der geteilten Verantwortung schützt der Anbieter seine Infrastruktur und Plattform. Benutzerkonten, Zugriffsrechte, Inhalte sowie Datenschutz und Compliance bleiben beim Unternehmen, auch bei fertiger Software aus der Cloud.
Welche Nachteile hat das Speichern in der Cloud?
Das Unternehmen gibt Daten in die Hände eines Anbieters, der technisch oft Zugriff darauf hat. Hinzu kommen Risiken durch schwache Zugänge, unbedachte Freigaben und Fehlkonfigurationen. Wer Anbieter sorgfältig auswählt, den Zugang mit 2FA schützt und Mitarbeitende schult, nutzt die Vorteile der Cloud sicher.
Was ist die sicherste Cloud?
Eine pauschal sicherste Cloud gibt es nicht, denn die Sicherheit hängt auch von der eigenen Nutzung ab. Ein guter Anhaltspunkt bei der Auswahl ist ein C5-Testat nach dem Kriterienkatalog des BSI, für sensible Daten empfiehlt sich ein auf die Branche spezialisierter Anbieter. Entscheidend bleibt, wie sicher das eigene Team mit Zugängen und Daten umgeht.
Wie oft sollten Mitarbeitende zu Cloud-Sicherheit geschult werden?
Neue Mitarbeitende sollten die Grundlagen beim Onboarding erhalten, alle anderen in einem festen Turnus, zum Beispiel einmal im Jahr. Ergänzend helfen kurze Auffrischungen bei neuen Diensten oder aktuellen Bedrohungen. Wichtig ist, dass jede Teilnahme dokumentiert wird.
Quellen
- BSI: Cloud: Risiken und Sicherheitstipps
- Bundesministerium für Wirtschaft und Energie: Cloud Computing
- Verbraucherportal Baden-Württemberg: Cloud Computing, Risiken und Schutz
- TeleTrusT-Leitfaden „Cloud Security“ (2023)
- ISACA: Leitfaden Anwendung des BSI C5
- SiFo-Studie 2018/19: IT-Sicherheitskonzept, Handlungsempfehlungen
- Vodafone Business: Sicherheit in der Cloud, Verantwortlichkeiten festlegen
- Vodafone Business: Datensicherheit in der Cloud