
Der BSI IT-Grundschutz behandelt Awareness nicht als nette Zugabe, sondern als eigenen Baustein: ORP.3 „Sensibilisierung und Schulung zur Informationssicherheit“. Er verlangt, dass die Leitung das Programm trägt, dass alle Beschäftigten und externen Nutzenden in den sicheren Umgang mit IT eingewiesen werden und dass Schulungen zielgruppengerecht geplant, regelmäßig aktualisiert und in ihrem Erfolg gemessen werden. Für HR und L&D heißt das: Gefragt ist ein dauerhaftes, nachweisbares Programm, kein einmaliger Vortrag. Genau das lässt sich mit digitalen Mitarbeiterschulungen wie denen von Mitarbeiterschulung effizient umsetzen, weil Rollenzuweisung, Zertifikate und Reporting auf einer Plattform zusammenlaufen.
Kurz gesagt
- Awareness heißt im IT-Grundschutz „Sensibilisierung und Schulung“ und ist im Baustein ORP.3 mit Basis-, Standard- und erhöhten Anforderungen geregelt.
- Verpflichtend ist der IT-Grundschutz für Einrichtungen der Bundesverwaltung; Unternehmen nutzen ihn freiwillig, etwa für eine ISO-27001-Zertifizierung auf Basis von IT-Grundschutz oder als Leitlinie für NIS-2-Pflichten.
- ORP.3 verlangt eine Zielgruppenanalyse: Leitung, Führungskräfte, IT, neue Beschäftigte, Externe und besonders exponierte Personen brauchen unterschiedliche Inhalte.
- Awareness ist ein kontinuierlicher Prozess: Wiederholungen, aktualisierte Inhalte und gemessener Lernerfolg gehören dazu.
- Wer schult, muss es belegen können. Teilnahmenachweise, Zertifikate und Auswertungen sind der Kern jeder Prüfung.
Inhaltsverzeichnis
- Was der IT-Grundschutz unter Awareness versteht
- Ist der BSI IT-Grundschutz verpflichtend?
- Die Anforderungen von ORP.3 im Überblick
- Zielgruppen: Wer welche Sensibilisierung braucht
- Welche Inhalte eine Awareness-Schulung abdecken sollte
- In sechs Schritten zum Awareness-Programm nach IT-Grundschutz
- Wie oft sollten Beschäftigte geschult werden?
- Checkliste: Was im Audit vorliegen sollte
- Awareness-Schulungen von Mitarbeiterschulung
- Unsere Sicht: Awareness gelingt als Lernprogramm, nicht als Pflichttermin
- Häufige Fragen
- Quellen
Was der IT-Grundschutz unter Awareness versteht
Der IT-Grundschutz ist die Methode des Bundesamts für Sicherheit in der Informationstechnik (BSI), mit der Organisationen ein Informationssicherheits-Managementsystem aufbauen. Ein solches Managementsystem, kurz ISMS, regelt, wer für welche Sicherheitsmaßnahmen zuständig ist und wie sie überprüft werden. Das IT-Grundschutz-Kompendium gliedert die Anforderungen in Bausteine, und jeder Baustein beschreibt ein Thema mit konkreten Vorgaben.
Das englische „Security Awareness“ übersetzt das BSI meist mit Sensibilisierung oder Sicherheitsbewusstsein. In der Zuordnungstabelle von ISO 27001 und IT-Grundschutz steht der ISO-Abschnitt „7.3 Awareness – Bewusstsein“ direkt neben dem Baustein ORP.3. Wer also bereits ein ISO-27001-Awareness-Programm betreibt, deckt einen großen Teil der Grundschutz-Logik ab, und umgekehrt.
Die Begründung im Baustein ist eindeutig: Beschäftigte sind ein zentraler Erfolgsfaktor für Informationssicherheit. Sie sollen die Sicherheitsziele kennen, die Maßnahmen verstehen und bereit sein, sie umzusetzen. Sensibilisierung zielt auf das Bewusstsein für Gefahren, Schulung auf das konkrete Wissen und Können. Beides gehört zusammen.
Bemerkenswert für HR und L&D: ORP.3 nennt ausdrücklich, dass weitere Schulungsthemen von der Personalabteilung oder dem Weiterbildungsmanagement geplant und durchgeführt werden. Die fachliche Verantwortung für die Anforderungen liegt beim Informationssicherheitsbeauftragten (ISB), die Organisation der Lernprozesse häufig bei Ihnen. Diese Arbeitsteilung sollten Sie früh klären.
Ist der BSI IT-Grundschutz verpflichtend?
Die Antwort hängt davon ab, wer Sie sind.
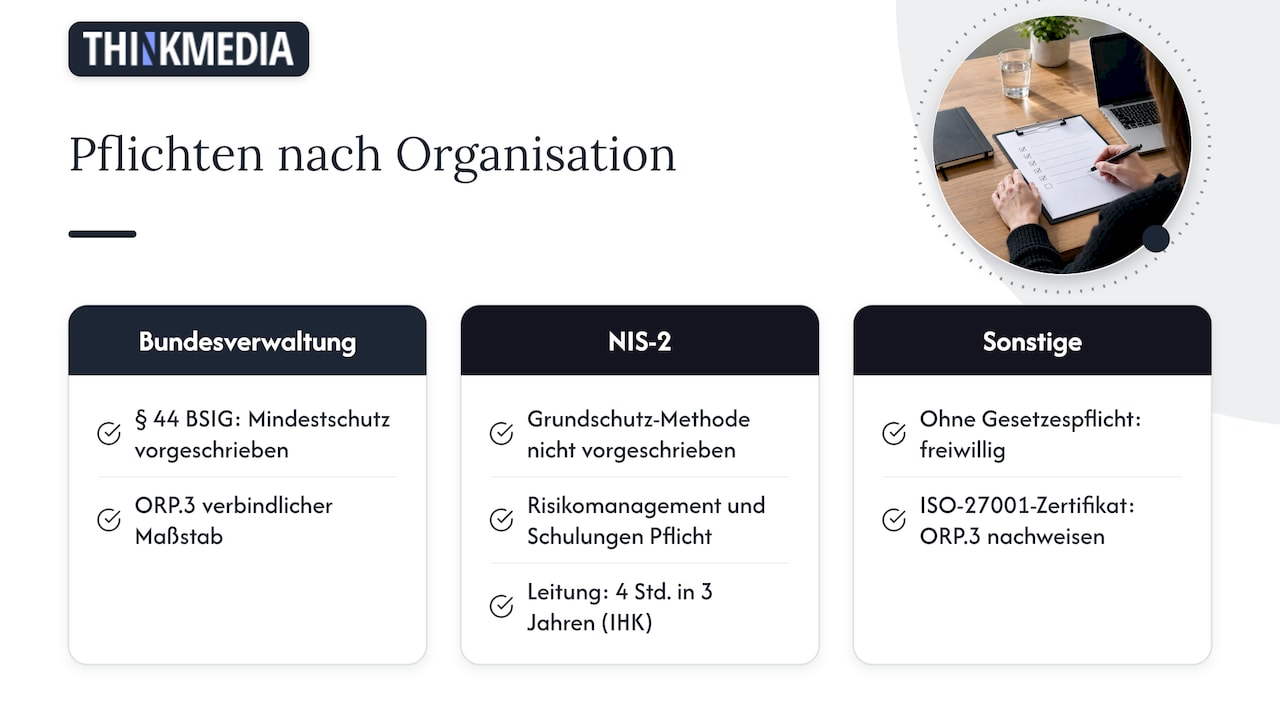
Bundesverwaltung: Nach § 44 BSIG müssen Einrichtungen der Bundesverwaltung Mindestanforderungen zum Schutz ihrer Informationen erfüllen. Diese ergeben sich unter anderem aus den BSI-Standards und dem IT-Grundschutz-Kompendium. Für Bundesbehörden ist ORP.3 damit verbindlicher Maßstab.
Unternehmen unter NIS-2: Das NIS-2-Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten und hat das BSI-Gesetz neu gefasst. Es schreibt den IT-Grundschutz nicht als Methode vor, verlangt von betroffenen Einrichtungen aber Risikomanagement und Schulungen. Für die Geschäftsleitung empfiehlt die IHK Erfurt in ihren NIS-2-FAQ Schulungen von mindestens vier Stunden innerhalb von drei Jahren. Welche Pflichten im Detail gelten und wie Sie sie umsetzen, zeigt unser Beitrag zur NIS2 Awareness Schulung.
Alle anderen Organisationen: Für Unternehmen ohne gesetzliche Pflicht ist der IT-Grundschutz freiwillig. Viele nutzen ihn trotzdem, weil er eine anerkannte, frei zugängliche Messlatte ist. Wer eine Zertifizierung nach ISO 27001 auf Basis von IT-Grundschutz anstrebt, muss die Anforderungen von ORP.3 nachweislich erfüllen.
Was sich gerade ändert: Das BSI modernisiert den IT-Grundschutz unter dem Namen Grundschutz++. Anforderungen sollen künftig als maschinenlesbare Praktiken vorliegen, der offizielle Start war laut heise für den 1. Januar 2026 vorgesehen. Für den Übergang können das bisherige Kompendium und das neue Regelwerk eine Zeit lang parallel genutzt werden. An der Sache ändert das wenig: Sensibilisierung und Schulung bleiben Pflichtbestandteil jedes ISMS. Den aktuellen Stand und die Übergangsfristen veröffentlicht das BSI auf seinen Grundschutz-Seiten.
Die Anforderungen von ORP.3 im Überblick
Das Kompendium kennzeichnet Anforderungen mit „MUSS“ (Basis), „SOLLTE“ (Standard) und Anforderungen für erhöhten Schutzbedarf. Basis-Anforderungen sind das Minimum, Standard-Anforderungen der übliche Stand für eine Zertifizierung. Die folgende Übersicht fasst die Edition 2023 des Bausteins ORP.3 zusammen und übersetzt sie in Aufgaben für HR und L&D.
| Anforderung | Stufe | Kern der Vorgabe | Was das für HR und L&D bedeutet |
|---|---|---|---|
| ORP.3.A1 Sensibilisierung der Institutionsleitung | Basis | Die Leitung wird sensibilisiert, unterstützt Kampagnen und gibt das Programm vor dem Start frei. Führungskräfte gehen mit gutem Beispiel voran. | Freigabe der Geschäftsleitung einholen, Führungskräfte zuerst schulen |
| ORP.3.A3 Einweisung in den sicheren Umgang mit IT | Basis | Alle Beschäftigten und externen Nutzenden werden eingewiesen, soweit es ihre Arbeit betrifft. Verbindliche, verständliche Richtlinien liegen vor. | Awareness fest ins Onboarding einbauen, Externe einbeziehen |
| ORP.3.A4 Konzeption und Planung | Standard | Zielgruppenanalyse, zielgruppenorientiertes Programm, regelmäßige Überprüfung und Aktualisierung | Lernpfade pro Rolle definieren, Jahresplan aufstellen |
| ORP.3.A6 Durchführung | Standard | Alle Beschäftigten werden entsprechend ihren Aufgaben und Verantwortlichkeiten geschult. | Rollenbezogene Kurse zuweisen und Teilnahme sicherstellen |
| ORP.3.A7 Schulung zur Vorgehensweise nach IT-Grundschutz | Standard | Verantwortliche für Informationssicherheit lernen die Methode anhand praxisnaher Beispiele. | Fachschulung für ISB und Sicherheitsteam einplanen |
| ORP.3.A8 Messung und Auswertung des Lernerfolgs | Standard | Lernerfolge werden zielgruppenbezogen gemessen und ausgewertet. | Tests, Abschlussquoten und Auswertungen dokumentieren |
| ORP.3.A9 Spezielle Schulung exponierter Personen | erhöht | Besonders exponierte Personen erhalten vertiefende Schulungen zu Gefährdungen und Vorsichtsmaßnahmen. | Eigene Module für Leitung, Assistenz, Finanzen, Presse |
Die Anforderungen A2 und A5 sind in der aktuellen Edition entfallen. Für die Praxis zählt vor allem: Drei der Vorgaben betreffen direkt die Kernaufgaben von L&D, nämlich Planung, Durchführung und Erfolgsmessung.
Zielgruppen: Wer welche Sensibilisierung braucht
Eine Schulung für alle reicht nach Grundschutz-Logik nicht. ORP.3.A4 verlangt eine Zielgruppenanalyse, und der Leitfaden der Bundesakademie für öffentliche Verwaltung (BAköV) zeigt, wie fein sie ausfallen kann. Er nennt als Beispiele Führungskräfte, Personalvertretungen, IT-Abteilungen, Beschäftigte mit mobilem Arbeitsplatz oder Telearbeit, Beschäftigte mit besonderen Zugangsrechten, externe Dienstleistende, Auszubildende und Praktikanten sowie neue Beschäftigte. Der Leitfaden richtet sich an die öffentliche Verwaltung, die Gruppen lassen sich aber direkt auf Unternehmen übertragen.
| Zielgruppe | Typische Risiken | Schwerpunkt der Schulung |
|---|---|---|
| Geschäftsleitung und Führungskräfte | Gezielte Angriffe, CEO-Fraud, Haftung | Verantwortung, Risikosteuerung, Vorbildrolle |
| Alle Beschäftigten | Phishing, schwache Passwörter, Datenabfluss | Grundregeln, Erkennen und Melden von Vorfällen |
| Neue Beschäftigte und Auszubildende | Unkenntnis interner Regeln | Einweisung beim Start, Richtlinien, Ansprechpersonen |
| Mobiles Arbeiten und Homeoffice | Unsichere Netze, Geräteverlust, Mithören | Sicheres Arbeiten außerhalb des Büros |
| IT und Administration | Privilegierte Zugänge als Angriffsziel | Vertiefte technische Inhalte |
| Beschäftigte mit besonderen Rechten | Zugriff auf sensible Daten und Räume | Umgang mit Berechtigungen, Social Engineering |
| Externe Dienstleistende | Zugang ohne Kenntnis der Regeln | Kompakte Einweisung in die wichtigsten Vorgaben |
Exponierte Personen gezielt schützen
ORP.3.A9 gilt bei erhöhtem Schutzbedarf und betrifft Personen, die für Angreifer besonders attraktiv sind. Dazu zählen in Unternehmen typischerweise die Geschäftsführung und ihre Assistenz, die Finanzbuchhaltung mit Zahlungsfreigaben, die Personalabteilung mit Zugriff auf Personaldaten sowie Beschäftigte, die öffentlich sichtbar sind, etwa in Presse oder Vertrieb. Für diese Gruppen reicht das Basismodul nicht. Sie brauchen vertiefende Inhalte zu gezielten Täuschungen, zum Beispiel gefälschten Zahlungsanweisungen im Namen der Chefin, zu Informationen, die sie in sozialen Netzwerken preisgeben, und zu Vorsichtsmaßnahmen auf Reisen. Legen Sie diese Gruppe in Ihrer Zielgruppenanalyse ausdrücklich fest, damit sie im Schulungsplan nicht untergeht.
Für die Führungsebene lohnt sich ein eigener Lernpfad. Hinweise zur Planung finden Sie in unserer Checkliste zur Führungskräfteschulung.
Welche Inhalte eine Awareness-Schulung abdecken sollte
ORP.3 schreibt keine Themenliste vor, sondern verlangt, dass Beschäftigte alle Informationen und Fähigkeiten erhalten, um die geltenden Sicherheitsregeln umzusetzen. Der Leitfaden „Effektive IT-Security-Awareness“ aus dem Cyber-Sicherheitsdialog setzt drei Ziele: unsicheres Verhalten erkennbar machen, sichere Verhaltensweisen mit konkreten Gefahren verknüpfen und ihre Umsetzung im Alltag unterstützen. Inhalte sollen zielgruppengerecht sein und anwendbare Empfehlungen geben.
Daraus ergibt sich ein Kern, der in keinem Programm fehlen sollte:
- Phishing und Social Engineering: Wie Angreifer Vertrauen ausnutzen, woran man gefälschte Mails, Anrufe und Nachrichten erkennt und wie man richtig meldet. Vertiefung bietet unser Beitrag zur Phishing-Schulung für Mitarbeiter.
- Passwörter und Zugangsdaten: Sichere Kennwörter, Passwortmanager, Mehr-Faktor-Authentisierung.
- Malware und Ransomware: Typische Einfallstore wie Anhänge und manipulierte Links, richtiges Verhalten bei Verdacht.
- Sicheres mobiles Arbeiten: Homeoffice, öffentliche WLANs, Bildschirmsperre, Umgang mit Geräten und Datenträgern.
- Umgang mit Informationen: Klassifizierung, Weitergabe, sichere Entsorgung, Clean Desk.
- Sicherheitsvorfälle melden: Wer ist zuständig, was ist zu tun, warum schnelles Melden Schaden begrenzt.
- Interne Richtlinien: Die verbindlichen Nutzungsregeln, die ORP.3.A3 ausdrücklich verlangt.
- Neue Themen: Zum Beispiel der sichere Einsatz von KI-Anwendungen und der Umgang mit vertraulichen Daten in KI-Tools.
Eine ausführliche Themenliste mit Beispielen enthält unser Leitfaden zu Security-Awareness-Inhalten.
In sechs Schritten zum Awareness-Programm nach IT-Grundschutz
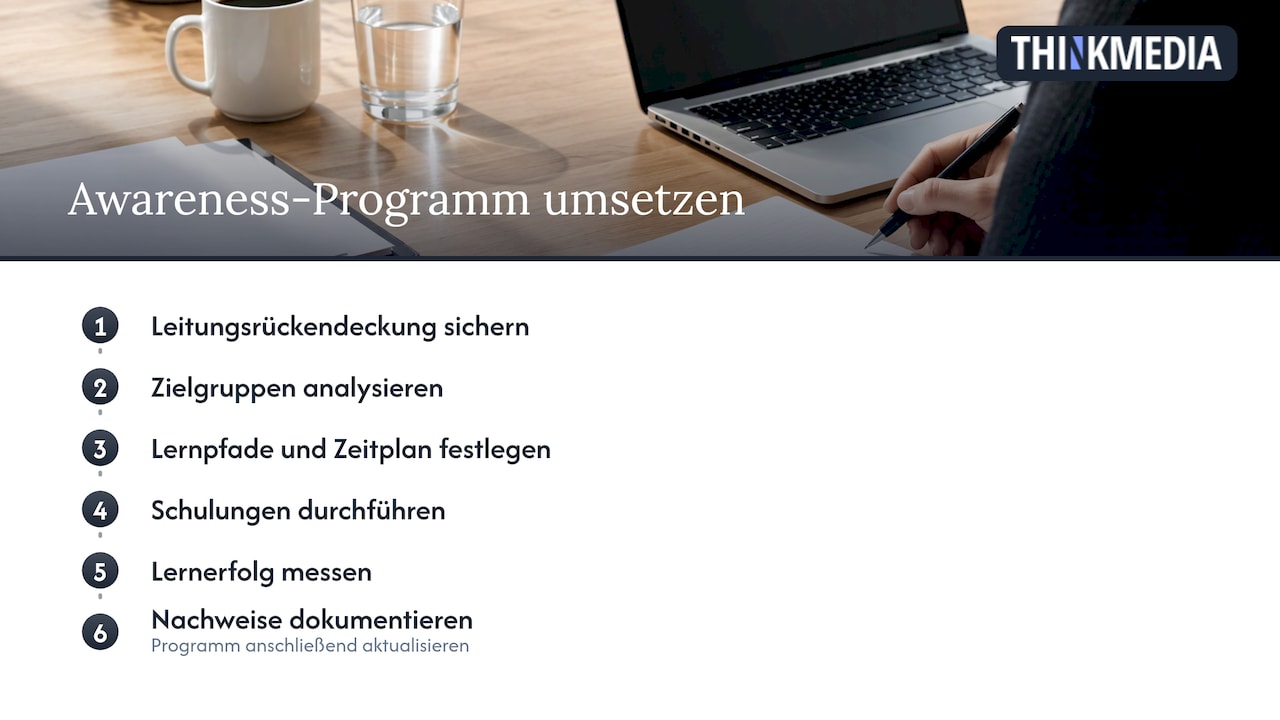
Die Schritte folgen der Logik von ORP.3 und den Empfehlungen des BAköV-Leitfadens. Bei jedem Schritt sehen Sie, worauf es ankommt und wo es in der Praxis häufig hakt.
1. Rückendeckung der Leitung sichern
ORP.3.A1 macht die Unterstützung der Institutionsleitung zur Voraussetzung, bevor ein Programm startet. Holen Sie eine formale Freigabe ein, mit Zielen, Zielgruppen und Budget. Typischer Fehler: Das Programm startet als IT-Projekt ohne Mandat, und die Teilnahmequote bleibt niedrig, weil Führungskräfte es nicht einfordern. Planen Sie die Schulung der Leitung als ersten Baustein ein.
2. Zielgruppen analysieren
Erfassen Sie, welche Rollen es gibt, wer mit sensiblen Daten arbeitet, wer mobil arbeitet und wer als exponiert gilt. Nutzen Sie dafür Daten, die HR ohnehin vorliegen: Stellenprofile, Abteilungen, Zugriffsrechte. Häufiger Fehler: Externe und Auszubildende werden vergessen, obwohl ORP.3.A3 sie ausdrücklich einschließt.
3. Lernpfade und Zeitplan festlegen
Ordnen Sie jeder Zielgruppe Pflicht- und Vertiefungsmodule zu. Der BAköV-Leitfaden empfiehlt, Maßnahmen in einem Zeitplan festzuhalten. Ein praktikables Muster: Basismodul im Onboarding, jährliche Auffrischung für alle, vertiefende Module für Leitung, IT und exponierte Rollen. Mit digitalen Kursen von Mitarbeiterschulung lassen sich Inhalte an die Bedürfnisse Ihres Unternehmens anpassen, sodass Ihre Richtlinien und Beispiele im Kurs vorkommen.
4. Schulungen durchführen
Interaktive Formate halten die Aufmerksamkeit, kurze Einheiten passen in den Arbeitsalltag. Achten Sie darauf, dass Beschäftigte die Schulung auch mobil oder aus dem Homeoffice absolvieren können. Typischer Fehler: Lange Präsenztermine einmal im Jahr, die neue Beschäftigte zwischen den Terminen ohne Einweisung lassen. E-Learning schließt diese Lücke, weil jede neue Person ab dem ersten Tag starten kann.
5. Lernerfolg messen
ORP.3.A8 verlangt, Lernerfolge zielgruppenbezogen zu messen und auszuwerten. Geeignet sind Wissenstests am Kursende, Abschlussquoten pro Abteilung und der Vergleich über die Zeit. Der BAköV-Leitfaden empfiehlt zudem, Ablauf und Inhalte gegen die Zielstellung zu prüfen. Das Reporting unserer Plattform macht diese Kennzahlen sichtbar, ohne dass Sie Listen zusammentragen müssen.
6. Nachweise dokumentieren und Programm aktualisieren
In einem Audit zählt, was belegt ist: wer wann welchen Kurs abgeschlossen hat und mit welchem Ergebnis. Zertifikate und eine rechtssichere Nachweisdokumentation gehören zu unseren Schulungen dazu. Aktualisieren Sie das Programm danach regelmäßig, wie ORP.3.A4 es vorsieht, etwa wenn neue Angriffsmuster auftauchen oder sich Richtlinien ändern.
Wie oft sollten Beschäftigte geschult werden?
Der IT-Grundschutz nennt kein festes Intervall. Er verlangt, das Programm regelmäßig zu überprüfen und zu aktualisieren, und der BAköV-Leitfaden beschreibt Awareness als kontinuierlichen Prozess mit regelmäßigen, abwechslungsreichen Fortsetzungen und Wiederholungen. Daraus lässt sich ein bewährter Rhythmus ableiten:
- Beim Eintritt: Einweisung in den sicheren Umgang mit IT und in die internen Richtlinien, bevor Zugänge genutzt werden.
- Mindestens jährlich: Auffrischung für alle Beschäftigten mit aktualisierten Inhalten.
- Laufend: Kurze Impulse zu aktuellen Bedrohungen, etwa neuen Phishing-Wellen.
- Anlassbezogen: Nach Sicherheitsvorfällen, bei neuen Systemen oder Richtlinien und beim Rollenwechsel.
- Geschäftsleitung unter NIS-2: Nach der Empfehlung der IHK Erfurt mindestens vier Stunden innerhalb von drei Jahren, ergänzt um regelmäßige Updates.
Ein Rechenbeispiel zeigt, warum digitale Formate hier überlegen sind: Ein Unternehmen mit 400 Beschäftigten und 60 Neueinstellungen pro Jahr müsste für Präsenzschulungen rund ein Dutzend Termine im Jahr organisieren, um jede neue Person zeitnah einzuweisen. Mit E-Learning bekommt jede Person ihren Kurs am ersten Arbeitstag, und die jährliche Auffrischung für alle 400 läuft parallel, ohne einen einzigen Raum zu buchen. Zertifikate entstehen dabei automatisch.
Woran Sie Wirksamkeit erkennen
Abschlussquoten zeigen, ob geschult wurde. Ob die Schulung wirkt, zeigen weitere Kennzahlen, die Sie gemeinsam mit dem ISB festlegen können:
- Testergebnisse pro Zielgruppe: Wo liegen Wissenslücken, welche Abteilung braucht eine Vertiefung?
- Entwicklung über die Zeit: Steigen die Ergebnisse von Auffrischung zu Auffrischung?
- Meldeverhalten: Melden Beschäftigte verdächtige Mails häufiger und schneller an die IT?
- Vorfälle mit menschlicher Ursache: Gehen sie nach Schulungswellen zurück?
Halten Sie diese Werte in einem kurzen Bericht für die Geschäftsleitung fest. So erfüllen Sie ORP.3.A8 und liefern zugleich die Grundlage, um Inhalte gezielt zu aktualisieren.
Wie Sie ein solches Programm für ISO 27001 planen, beschreibt unser Beitrag zu ISO 27001 Awareness.
Checkliste: Was im Audit vorliegen sollte
Ob interne Revision, Zertifizierungsaudit oder Prüfung nach NIS-2: Gefragt wird nach Belegen, nicht nach Absichten. Diese Unterlagen sollten Sie jederzeit vorlegen können:
- [ ] Freigabe des Awareness-Programms durch die Geschäftsleitung (ORP.3.A1)
- [ ] Dokumentierte Zielgruppenanalyse mit Rollen, Risiken und Lernpfaden (ORP.3.A4)
- [ ] Verbindliche, aktuelle Nutzungsrichtlinien und der Nachweis, dass Beschäftigte sie kennen (ORP.3.A3)
- [ ] Schulungsplan mit Intervallen für Onboarding, Auffrischung und anlassbezogene Schulungen
- [ ] Teilnahmenachweise und Zertifikate je Person, auch für Externe
- [ ] Testergebnisse und Auswertungen des Lernerfolgs nach Zielgruppen (ORP.3.A8)
- [ ] Nachweise der Leitungsschulung, bei NIS-2-Einrichtungen mit Umfang und Datum
- [ ] Protokoll der letzten Überprüfung und Aktualisierung der Inhalte
Je mehr dieser Punkte automatisch aus Ihrer Lernplattform entstehen, desto weniger Aufwand bedeutet das nächste Audit. Genau hier spart eine digitale Lösung mit Zertifikaten und Reporting die meiste Zeit, weil Nachweise nicht mehr aus Excel-Listen und Unterschriftenbögen zusammengesucht werden müssen.
Awareness-Schulungen von Mitarbeiterschulung
Mitarbeiterschulung bietet digitale Mitarbeiterschulungen, die die Anforderungen aus ORP.3 im Alltag handhabbar machen. Für die Grundlagen steht der Kurs „IT-Sicherheit Grundlagen mit NIS2-Anforderungen“ bereit, vertiefend „Malware- und Ransomware-Attacken erfolgreich abwehren“ und für die Leitungsebene „Informationssicherheit für Führungskräfte“. Ergänzend gibt es Kurse zu Künstlicher Intelligenz, Compliance und weiteren Pflichtschulungen.
Die Inhalte sind interaktiv, lassen sich an Ihr Unternehmen anpassen und enden mit Zertifikaten. Reporting und rechtssichere Nachweisdokumentation unterstützen Sie beim Nachweis gegenüber Auditoren. Für eigene Themen gibt es individuelle Kurse und White-Label-Optionen, abgerechnet wird unter anderem über Jahreslizenzen. Alle Kurse und Lizenzmodelle finden Sie auf unserer Übersicht der digitalen Mitarbeiterschulungen.
Unsere Sicht: Awareness gelingt als Lernprogramm, nicht als Pflichttermin
Der IT-Grundschutz formuliert etwas, das wir in der Weiterbildung für selbstverständlich halten: Verhalten ändert sich durch wiederholtes, verständliches Lernen, nicht durch eine Unterschrift unter einer Richtlinie. ORP.3 verlangt Zielgruppen, Planung, Durchführung und Erfolgsmessung. Das ist im Kern ein L&D-Auftrag.
Deshalb sehen wir HR und L&D als die natürlichen Eigentümer der Umsetzung. Der ISB definiert, was gelernt werden muss. Sie sorgen dafür, dass es ankommt, bei jeder neuen Person, in jeder Abteilung, Jahr für Jahr.
Digitale, interaktive Schulungen sind dafür das passende Werkzeug. Sie erreichen alle Beschäftigten zur gleichen Zeit, lassen sich je Rolle zuweisen und liefern die Nachweise, die ein Audit verlangt. Wer Awareness so aufsetzt, erfüllt nicht nur eine Vorgabe, sondern stärkt ein Team, das Angriffe erkennt und meldet.
Sebastian
Häufige Fragen
Ist der BSI IT-Grundschutz für Unternehmen Pflicht?
Verpflichtend ist er nach § 44 BSIG für Einrichtungen der Bundesverwaltung. Für Unternehmen ist er freiwillig, wird aber oft als Grundlage für ein ISMS oder eine ISO-27001-Zertifizierung auf Basis von IT-Grundschutz genutzt. Unternehmen unter NIS-2 müssen unabhängig davon Schulungen nachweisen.
Wie heißt Security Awareness auf Deutsch?
Das BSI spricht von Sensibilisierung oder Sicherheitsbewusstsein. Im Kompendium heißt der passende Baustein ORP.3 „Sensibilisierung und Schulung zur Informationssicherheit“.
Was beinhaltet der Baustein ORP.3?
ORP.3 regelt die Sensibilisierung der Leitung, die Einweisung aller Beschäftigten und Externen, die Planung zielgruppenorientierter Programme, ihre Durchführung, die Schulung zur IT-Grundschutz-Methode, die Messung des Lernerfolgs und vertiefende Schulungen für exponierte Personen.
Wie weise ich Awareness-Schulungen im Audit nach?
Mit dokumentierten Teilnahmen, Testergebnissen und Zertifikaten je Person sowie einem Schulungsplan, der Zielgruppen und Intervalle festlegt. Eine Plattform mit Reporting und Nachweisdokumentation bündelt diese Belege an einem Ort.
Reicht eine Schulung pro Jahr?
Eine jährliche Auffrischung ist ein gängiges Minimum. Der IT-Grundschutz sieht Awareness jedoch als kontinuierlichen Prozess, daher gehören die Einweisung beim Eintritt, anlassbezogene Schulungen und kurze Impulse zu aktuellen Bedrohungen dazu.
Quellen
- BSI: IT-Grundschutz-Baustein ORP.3 Sensibilisierung und Schulung zur Informationssicherheit (Edition 2023)
- BSI: Zuordnungstabelle ISO 27001 sowie ISO 27002 und IT-Grundschutz
- IHK Erfurt: Fragen und Antworten zu NIS-2
- NIS2-Umsetzungsgesetz: was in Deutschland gilt
- heise: Das BSI stellt den IT-Grundschutz++ vor
- BAköV: Sensibilisierung für die Informationssicherheit und den Datenschutz in der öffentlichen Verwaltung
- Cyber-Sicherheitsdialog: Leitfaden Effektive IT-Security-Awareness