
Eine wirksame Security-Awareness-Schulung deckt sieben Themen ab: Phishing und Social Engineering, Passwörter und Mehr-Faktor-Authentisierung, den sicheren Umgang mit Daten, mobiles Arbeiten und Geräte, sicheres Surfen, den verantwortungsvollen Einsatz von KI-Werkzeugen und das richtige Melden von Sicherheitsvorfällen. Entscheidend ist nicht nur die Themenliste. Es kommt darauf an, wie konkret die Inhalte formuliert sind, ob sie zur Zielgruppe passen und wie regelmäßig sie aufgefrischt werden. Dieser Leitfaden zeigt HR- und L&D-Verantwortlichen, welche Inhalte in ein Awareness-Programm gehören, wie Sie diese je nach Rolle zuschneiden und wie aus einer einmaligen Schulung ein dauerhaft sicheres Verhalten im Team wird.
Kurz gesagt
- Pflichtthemen: Phishing, Social Engineering, Passwörter, Mehr-Faktor-Authentisierung, Datenklassifikation, mobiles Arbeiten und das Melden von Vorfällen bilden den Kern jeder Schulung.
- Zielgruppen beachten: Geschäftsführung, Buchhaltung, HR und IT sind unterschiedlichen Angriffen ausgesetzt und brauchen jeweils eigene Schwerpunkte.
- Konkret statt allgemein: Jede Empfehlung beschreibt einen klaren Handgriff, also nicht „Konto schützen“, sondern „Mehr-Faktor-Anmeldung aktivieren und so funktioniert es“.
- Melden ist Inhalt Nummer eins: Mitarbeitende müssen wissen, wo und wie sie einen Verdacht melden. Dazu gehören die W-Fragen Was, Wer, Wann, Wo und Wie.
- Auffrischen statt abhaken: Kurze, wiederkehrende Lerneinheiten mit Nachweis wirken stärker als ein jährlicher Pflichttermin.
Inhaltsverzeichnis
- Was Security Awareness im Arbeitsalltag bedeutet
- Die Kerninhalte im Überblick
- 1. Phishing und Social Engineering erkennen
- 2. Passwörter, Mehr-Faktor-Authentisierung und Zugangsdaten
- 3. Sicherer Umgang mit Daten
- 4. Mobiles Arbeiten, Homeoffice und Geräte
- 5. Sicherheitsvorfälle richtig melden
- Inhalte nach Zielgruppe zuschneiden
- So werden Inhalte wirksam vermittelt und aufgefrischt
- Unsere Sicht: Awareness entsteht durch gute Inhalte und klare Abläufe
- Security-Awareness-Schulungen von Mitarbeiterschulung
- Häufige Fragen zu Security-Awareness-Inhalten
- Quellen
Was Security Awareness im Arbeitsalltag bedeutet
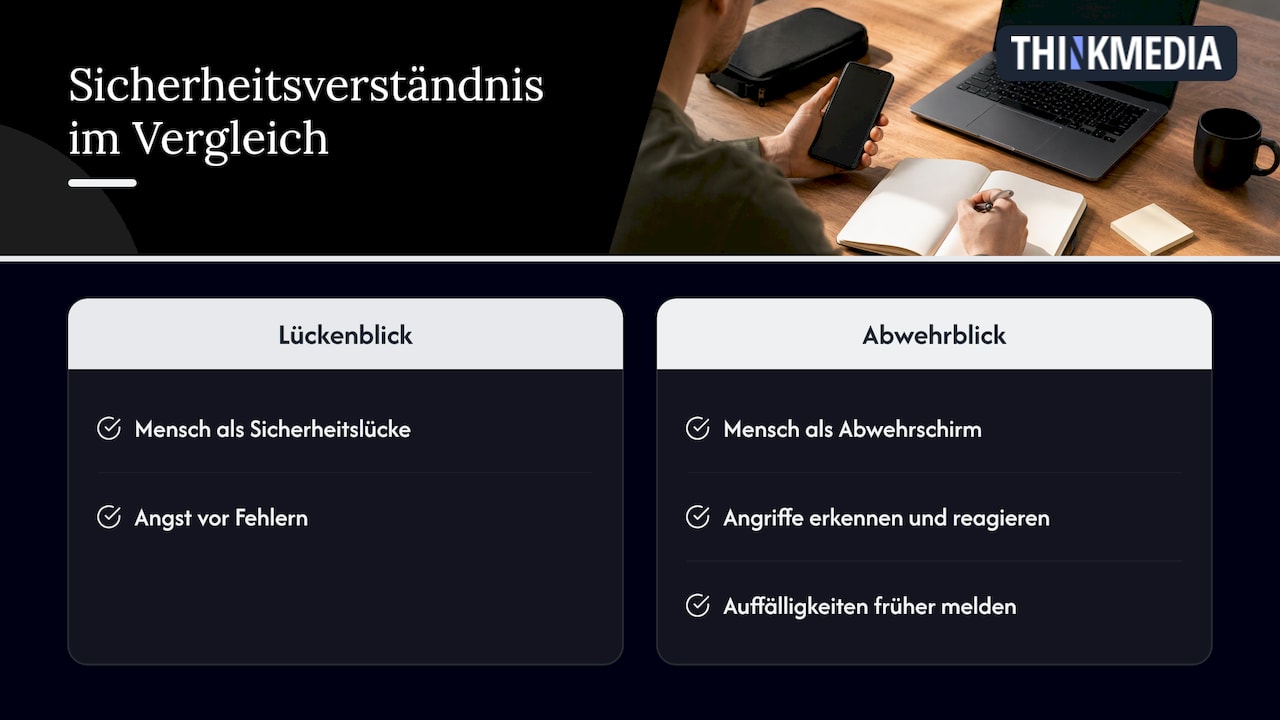
Security Awareness heißt, ein Problembewusstsein für Cyber-Sicherheit zu schaffen und darauf aufbauend sicheres digitales Verhalten zu fördern. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) betrachtet den Menschen dabei ausdrücklich nicht als Sicherheitslücke, sondern als Abwehrschirm gegen Cyber-Angriffe.
Dieser Blickwinkel verändert die Art, wie Schulungsinhalte formuliert werden. Statt Mitarbeitenden Angst vor Fehlern zu machen, stärken gute Inhalte ihre Fähigkeit, Angriffe zu erkennen und richtig zu reagieren. Wer sich als Teil der Verteidigung versteht, meldet Auffälligkeiten früher und offener.
Viele Unternehmen haben das erkannt. Nach Angaben der IHK Rostock setzen sich etwa 60 bis 70 Prozent der Unternehmen dafür ein, ihre Mitarbeitenden für IT-Sicherheit zu sensibilisieren, weil technische Maßnahmen allein kein angemessenes Sicherheitsniveau gewährleisten. Firewalls, Virenschutz und Updates bleiben wichtig. Doch eine Phishing-Mail, die korrekt aussieht, oder ein Anruf eines angeblichen IT-Supports landen trotzdem beim Menschen. Genau dort setzen Security-Awareness-Inhalte an.
Für HR und L&D bedeutet das: Security Awareness ist kein reines IT-Thema. Sie gehört in die Einarbeitung neuer Mitarbeitender, in die jährliche Unterweisung und in die Führungskräfteentwicklung. Für Unternehmen, die unter die NIS2-Regeln fallen, kommen zusätzliche Anforderungen hinzu, die unser Beitrag zur NIS2 Awareness Schulung ausführlich beschreibt.
Die Kerninhalte im Überblick
Der Leitfaden des VSW-Bundesverbands zu Sensibilisierungs- und E-Learning-Programmen nennt als mögliche Inhalte sicheren E-Mail-Verkehr, Passwörter, das Surfen im Internet, den Umgang mit elektronischen Geräten, Social Engineering, Datenklassifikation sowie das richtige Verhalten und Melden bei einem Sicherheitsvorfall. Ergänzt um mobiles Arbeiten und den Umgang mit KI-Werkzeugen ergibt sich folgendes Grundgerüst:
| Inhaltsbereich | Lernziel für Mitarbeitende | Typische Praxissituation |
|---|---|---|
| Phishing und E-Mail-Sicherheit | Gefälschte Nachrichten erkennen und nicht auf Links oder Anhänge reagieren | Angebliche Paketbenachrichtigung, gefälschte Rechnung |
| Social Engineering | Manipulation am Telefon, im Chat und vor Ort durchschauen | Anruf eines vermeintlichen IT-Supports, CEO Fraud |
| Passwörter und Mehr-Faktor-Authentisierung | Zugänge wirksam schützen | Wiederverwendete Passwörter, unerwartete Anmeldebestätigung |
| Umgang mit Daten | Informationen richtig einstufen und weitergeben | Vertrauliche Datei an externe Adresse senden |
| Mobiles Arbeiten und Geräte | Unterwegs und im Homeoffice sicher arbeiten | Öffentliches WLAN im Zug, Laptop im Auto |
| Sicheres Surfen und Downloads | Riskante Seiten und Software meiden | Kostenloses Tool aus unbekannter Quelle |
| KI-Werkzeuge | Keine vertraulichen Daten in externe KI-Dienste eingeben | Kundendaten in einen Chatbot kopieren |
| Vorfälle melden | Verdacht schnell und vollständig an die richtige Stelle melden | Klick auf verdächtigen Link, verlorenes Smartphone |
Die folgenden Abschnitte zeigen, was innerhalb jedes Bereichs konkret vermittelt werden sollte.
1. Phishing und Social Engineering erkennen
Phishing ist für die meisten Mitarbeitenden der häufigste Kontakt mit einem Angriff. Deshalb verdient dieses Thema den größten Anteil der Lernzeit. Gute Inhalte vermitteln keine abstrakten Definitionen, sondern Erkennungsmerkmale, die sich im Alltag sofort prüfen lassen.
Was Mitarbeitende an einer Nachricht prüfen sollten
- Absender: Stimmt die tatsächliche Adresse mit dem angezeigten Namen überein?
- Druck und Dringlichkeit: Fordert die Nachricht sofortiges Handeln, droht sie mit Sperrung oder Kosten?
- Links: Führt die angezeigte Adresse beim Überfahren mit der Maus auf eine fremde Domain?
- Anhänge: Ist der Anhang erwartet? Fordert er dazu auf, Makros oder Inhalte zu aktivieren?
- Ungewöhnliche Bitten: Geht es um Zahlungen, geänderte Bankverbindungen oder Zugangsdaten?
Social Engineering über alle Kanäle
Angreifer nutzen nicht nur E-Mails. Anrufe, Messenger-Nachrichten, soziale Netzwerke und persönliche Besuche gehören ebenso zum Repertoire. Ein Schulungsinhalt sollte deshalb typische Maschen durchspielen: den falschen IT-Support, der um ein Passwort bittet, den angeblichen Geschäftsführer, der eine eilige Überweisung verlangt, oder den Besucher, der sich ohne Anmeldung ins Gebäude schleust.
Der Leitfaden von [IT-Grundschutz.net] entfällt hier als Link, die Empfehlung dahinter ist aber allgemein anerkannt: Gefahren werden für die jeweilige Zielgruppe über eine Bedrohungs- oder Risikoanalyse bestimmt, und die Empfehlungen werden konkret und verständlich formuliert. Wer in der Buchhaltung arbeitet, braucht Beispiele zu gefälschten Rechnungen. Wer im Recruiting arbeitet, braucht Beispiele zu präparierten Bewerbungsanhängen.
Vertiefende Hinweise zur Planung finden Sie in unserem Leitfaden zur Phishing-Schulung im Unternehmen und im Beitrag zur Social Engineering Schulung.
2. Passwörter, Mehr-Faktor-Authentisierung und Zugangsdaten
Zugangsdaten sind der Schlüssel zu E-Mail-Konten, Cloud-Diensten und Unternehmenssystemen. Schulungsinhalte zu diesem Thema sollten weniger Regeln auswendig lernen lassen und mehr praktische Gewohnheiten aufbauen.
Inhalte zum sicheren Passwort
- Ein Passwort pro Dienst: Mitarbeitende verstehen, warum ein wiederverwendetes Passwort bei einem Datenleck viele Konten gleichzeitig gefährdet.
- Länge vor Komplexität: Lange Passphrasen sind leichter zu merken und schwerer zu erraten als kurze Zeichenfolgen.
- Passwortmanager: Sofern das Unternehmen einen Passwortmanager bereitstellt, zeigt die Schulung Schritt für Schritt, wie er genutzt wird.
- Keine Weitergabe: Kein seriöser Support fragt nach einem Passwort, weder per E-Mail noch am Telefon.
Inhalte zur Mehr-Faktor-Authentisierung
Die Mehr-Faktor-Authentisierung ergänzt das Passwort um einen zweiten Nachweis, etwa eine App-Bestätigung oder einen Hardware-Schlüssel. Die Schulung erklärt, wie die Anmeldung im eigenen Unternehmen funktioniert, und vor allem, wie Mitarbeitende reagieren, wenn eine Bestätigungsanfrage kommt, die sie nicht selbst ausgelöst haben: nicht bestätigen, sondern sofort melden.
Hier zeigt sich der Grundsatz, den der Leitfaden des Dialogs für Cyber-Sicherheit zu effektiver IT-Security-Awareness betont: Eine allgemeine Aussage wie „Nutzerkonto schützen“ ist ohne Erläuterung der konkreten Umsetzung keine wirksame Empfehlung. Jede Lerneinheit sollte daher mit einem klaren Handgriff enden.
3. Sicherer Umgang mit Daten
Nicht jede Information ist gleich schutzbedürftig. Mitarbeitende müssen erkennen, welche Daten sie frei teilen dürfen und welche besonderen Schutz brauchen. Die Datenklassifikation ist deshalb ein eigener Inhaltsbereich.
Eine praxistaugliche Lerneinheit erklärt die im Unternehmen verwendeten Schutzstufen, zum Beispiel öffentlich, intern, vertraulich und streng vertraulich, und verknüpft jede Stufe mit konkreten Regeln:
- Speichern: Wo dürfen Dateien dieser Stufe abgelegt werden?
- Versenden: Ist eine Verschlüsselung nötig? Dürfen die Daten an externe Adressen gehen?
- Ausdrucken und Entsorgen: Wie werden Papierunterlagen sicher vernichtet?
- Teilen in der Cloud: Wer darf Freigabelinks erstellen und wie lange bleiben sie aktiv?
Eng damit verbunden ist der Datenschutz. Personenbezogene Daten von Kundinnen, Kunden und Beschäftigten unterliegen eigenen rechtlichen Anforderungen. Viele Unternehmen kombinieren Security Awareness deshalb mit einer Datenschutz-Schulung, damit beide Themen aufeinander aufbauen.
Ein zunehmend wichtiger Unterpunkt ist der Umgang mit KI-Werkzeugen. Mitarbeitende sollten wissen, welche KI-Dienste das Unternehmen freigegeben hat und dass vertrauliche Inhalte nicht in externe Anwendungen kopiert werden. Unsere Muster und Checkliste für generative KI-Richtlinien helfen, diese Regeln verbindlich festzulegen.
4. Mobiles Arbeiten, Homeoffice und Geräte
Seit Homeoffice und hybrides Arbeiten zum Alltag gehören, verlässt sensible Arbeit regelmäßig das Büro. Die Bundesakademie für öffentliche Verwaltung (BAköV) nennt in ihrem Sensibilisierungsleitfaden für mobiles Arbeiten folgende Kerninhalte: sichere VPN-Verbindungen nutzen, ungesicherte öffentliche WLANs meiden, mobile Geräte physisch sichern und sich vor unbefugtem Mitlesen in der Öffentlichkeit schützen. Zudem müssen die Richtlinien zur Arbeit im Homeoffice klar kommuniziert werden.
In der Schulung lassen sich diese Punkte in Alltagsszenen übersetzen:
- Im Zug: Der Bildschirm ist für Sitznachbarn sichtbar. Eine Blickschutzfolie und die Wahl des Sitzplatzes helfen.
- Im Café: Das offene WLAN ist bequem, aber riskant. Die VPN-Verbindung des Unternehmens oder der mobile Hotspot sind die sichere Wahl.
- Im Auto: Der Laptop bleibt nicht sichtbar auf dem Rücksitz liegen.
- Am Küchentisch: Vertrauliche Telefonate führen Mitarbeitende nicht in Hörweite anderer Personen, und der Bildschirm wird beim Verlassen des Platzes gesperrt.
- Privatgeräte: Die Schulung erklärt, ob und unter welchen Bedingungen private Geräte für dienstliche Zwecke erlaubt sind.
Zum Umgang mit Geräten gehören außerdem Updates, das Verhalten bei Verlust oder Diebstahl und der Umgang mit fremden USB-Sticks. Ein gefundener Datenträger wird nicht angeschlossen, sondern abgegeben.
5. Sicherheitsvorfälle richtig melden
Der wichtigste Inhalt jeder Schulung ist oft der kürzeste: Was tun, wenn etwas passiert ist? Mitarbeitende, die auf einen Link geklickt haben, zögern häufig aus Scham. Eine gute Schulung nimmt diese Hemmung und macht das Melden zur Selbstverständlichkeit.
Nach dem Factsheet der Cybersicherheitsagentur Baden-Württemberg sollte jeder Verdacht auf ein sicherheitsrelevantes Ereignis an die bekannte zuständige Meldestelle gehen. Eine vollständige Meldung enthält demnach:
- wer meldet,
- welches Gerät oder IT-System betroffen ist,
- wie und in welchem Umfang es zuvor genutzt wurde,
- was beobachtet wurde,
- Zeitpunkt und Ort des Ereignisses.
Das Security Operations Center der GWDG nennt typische Anlässe für eine Meldung: gefälschte E-Mails, verdächtige Anhänge, unerklärliche Systemausfälle, vermisste Geräte oder Datenlecks. Zur Einordnung helfen die W-Fragen Was, Wer, Wann, Wo und Wie.
Checkliste für den Schulungsinhalt „Melden“
- [ ] Die Meldestelle ist mit Namen, Telefonnummer und E-Mail-Adresse genannt.
- [ ] Die W-Fragen sind als kurze Merkhilfe aufbereitet.
- [ ] Die Schulung erklärt, was Mitarbeitende bis zur Rückmeldung tun, zum Beispiel das Gerät vom Netz trennen, aber nicht ausschalten, wenn die IT dies so vorgibt.
- [ ] Die Botschaft ist klar: Frühes Melden schützt das Unternehmen, auch nach einem eigenen Fehler.
Inhalte nach Zielgruppe zuschneiden
Ein einheitlicher Kurs für alle ist ein guter Start, reicht aber selten aus. Angreifer wählen ihre Ziele gezielt, und die Inhalte sollten das widerspiegeln. Fachleute empfehlen, Schulungen zielgruppenspezifisch zu gestalten: Die Geschäftsführung braucht Inhalte zu strategischen Risiken und gezielten Angriffen auf die Leitung, Fachabteilungen wie die Buchhaltung brauchen Wissen über spezifische Betrugsformen wie Rechnungsbetrug.
| Zielgruppe | Zusätzliche Schwerpunkte |
|---|---|
| Geschäftsführung und Führungskräfte | CEO Fraud, gezielte Angriffe auf die Leitung, Vorbildfunktion, Verantwortung für Informationssicherheit |
| Buchhaltung und Finanzen | Rechnungsbetrug, geänderte Bankverbindungen, Freigabeprozesse mit Vier-Augen-Prinzip |
| HR und Recruiting | Präparierte Bewerbungsunterlagen, Schutz von Personaldaten, Identitätsprüfung bei Anfragen |
| Vertrieb und Kundenservice | Social Engineering am Telefon, Herausgabe von Kundendaten |
| IT-Teams | Vertiefte technische Themen wie Netzwerksicherheit, Härtung und Reaktion auf Vorfälle |
| Neue Mitarbeitende | Grundlagen, Meldewege, Richtlinien des Unternehmens vom ersten Arbeitstag an |
Für Führungskräfte gilt zudem: Sie prägen die Sicherheitskultur. Wenn die Leitung Schulungen selbst absolviert und offen über Vorfälle spricht, steigt die Akzeptanz im ganzen Team. Für IT-Teams lohnt sich ein eigener Lernpfad, etwa mit unseren IT-Sicherheitsschulungen für IT-Teams.
So werden Inhalte wirksam vermittelt und aufgefrischt
Die beste Themenliste nützt wenig, wenn die Inhalte nicht ankommen. Wirksame Awareness-Programme folgen einigen klaren Prinzipien.
1. Konkrete Handlungsanweisungen formulieren
Jede Lerneinheit beantwortet die Frage: Was tue ich in genau dieser Situation? Allgemeine Appelle wie „Seien Sie vorsichtig“ werden durch klare Schritte ersetzt, etwa „Absenderadresse prüfen, Link nicht öffnen, Nachricht über den Meldebutton weiterleiten“.
2. Mit der Zielgruppe testen
Der Leitfaden des Dialogs für Cyber-Sicherheit empfiehlt, eine Maßnahme vor der Verbreitung mit einem möglichst repräsentativen Personenkreis der Zielgruppe zu evaluieren. Zudem sollte geprüft werden, ob die Empfehlungen dem aktuellen Stand der BSI-Empfehlungen und der wissenschaftlichen Literatur entsprechen. In der Praxis heißt das: Eine kleine Pilotgruppe aus verschiedenen Abteilungen durchläuft den Kurs zuerst und gibt Rückmeldung zu Verständlichkeit und Praxisnähe.
3. Interaktiv statt frontal
Szenarien, in denen Lernende selbst entscheiden, ob eine Nachricht echt ist, bleiben besser im Gedächtnis als reine Textfolien. Kurze Quizfragen, Fallbeispiele aus dem eigenen Arbeitsumfeld und Geschichten mit erkennbaren Charakteren machen abstrakte Risiken greifbar. Wie sich solche Formate aufbauen lassen, beschreibt unser Leitfaden Online-Lerninhalte gestalten.
4. Regelmäßig wiederholen
Sicherheitsbewusstsein ist kein einmal erworbenes Wissen. Bewährt hat sich ein Jahresplan mit kurzen Einheiten:
- Einarbeitung: Grundlagenkurs in der ersten Arbeitswoche, inklusive Meldewegen.
- Jährliche Unterweisung: Auffrischung aller Kerninhalte mit Abschlusstest und Zertifikat.
- Quartalsweise Impulse: Kurze Lerneinheiten zu aktuellen Maschen, etwa neuen Phishing-Varianten.
- Anlassbezogen: Zusätzliche Einheiten nach Vorfällen, neuen Systemen oder geänderten Richtlinien.
5. Nachweise dokumentieren
Für Audits, Kundenanforderungen und gesetzliche Pflichten müssen Unternehmen belegen können, wer wann welche Schulung abgeschlossen hat. Ein zentrales Reporting erspart HR und L&D manuelle Listen. Welche Schulungen darüber hinaus verpflichtend sind, fasst unser Praxisleitfaden zu gesetzlichen Pflichtschulungen zusammen.
Unsere Sicht: Awareness entsteht durch gute Inhalte und klare Abläufe
In vielen Gesprächen mit HR- und L&D-Teams erleben wir dieselbe Ausgangslage: Das Bewusstsein für IT-Sicherheit ist da, aber die Schulung soll schnell ausgerollt, sauber dokumentiert und von den Mitarbeitenden tatsächlich angenommen werden. Genau dafür haben wir unsere digitalen Schulungen entwickelt.
Wir sind überzeugt, dass Security Awareness dann wirkt, wenn Inhalte interaktiv erlebbar sind und an den Arbeitsalltag anknüpfen. Deshalb setzen wir auf praxisnahe Szenarien statt auf trockene Regelwerke. Unsere Kurse reichen von den IT-Sicherheit Grundlagen mit NIS2-Anforderungen über die Abwehr von Malware- und Ransomware-Attacken bis zur Informationssicherheit für Führungskräfte.
Ebenso wichtig ist uns die Nachweisführung. Zertifikate und Reporting sind bei uns fester Bestandteil, damit Sie gegenüber Prüfern und Geschäftsführung jederzeit belegen können, dass Ihr Team geschult ist. Und weil jedes Unternehmen eigene Systeme, Meldewege und Richtlinien hat, passen wir Inhalte auf Wunsch individuell an.
Unser Ziel ist ein Team, das Angriffe erkennt und selbstbewusst handelt. Das ist die Abwehr, die Technik allein nicht leisten kann.
Sebastian
Security-Awareness-Schulungen von Mitarbeiterschulung
Mit unseren digitalen Mitarbeiterschulungen bringen Sie die beschriebenen Inhalte strukturiert in Ihr Unternehmen: von den Grundlagen der IT-Sicherheit mit NIS2-Anforderungen über Malware- und Ransomware-Abwehr bis zur Informationssicherheit für Führungskräfte. Ergänzend stehen Kurse zu Künstlicher Intelligenz, Compliance und weiteren Pflichtthemen bereit.
Interaktive Lerninhalte, Zertifikate, Reporting und eine rechtssichere Nachweisdokumentation sind inklusive. Auf Wunsch erstellen wir individuelle Kurse oder liefern unsere Inhalte als White-Label-Lösung, abgerechnet zum Beispiel über eine Jahreslizenz. Einen Überblick zu den Inhalten finden Sie auf der Seite zum Online-Kurs Cybersicherheit. Alle digitalen Mitarbeiterschulungen zeigen wir Ihnen auf unserer Startseite.
Häufige Fragen zu Security-Awareness-Inhalten
Welche Inhalte sind in einer Security-Awareness-Schulung am wichtigsten?
Am wichtigsten sind das Erkennen von Phishing und Social Engineering sowie das richtige Melden von Vorfällen, denn hier entscheidet sich, ob ein Angriff früh gestoppt wird. Dazu kommen Passwörter und Mehr-Faktor-Authentisierung, der Umgang mit Daten und das sichere mobile Arbeiten. Gemeinsam bilden diese Themen das Fundament, auf dem zielgruppenspezifische Inhalte aufbauen.
Wie oft sollten Security-Awareness-Inhalte aufgefrischt werden?
Bewährt hat sich eine Grundschulung bei der Einarbeitung, eine jährliche Auffrischung aller Kerninhalte und kurze Impulse im Laufe des Jahres. Anlassbezogene Einheiten nach Vorfällen oder bei neuen Systemen ergänzen den Plan. So bleibt das Wissen präsent, ohne die Mitarbeitenden zu überlasten.
Brauchen Führungskräfte andere Inhalte als andere Mitarbeitende?
Ja. Führungskräfte und Geschäftsführung sind gezielten Angriffen wie CEO Fraud stärker ausgesetzt und tragen Verantwortung für die Sicherheitskultur. Ihre Inhalte ergänzen die Grundlagen um strategische Risiken, Entscheidungsprozesse im Ernstfall und ihre Vorbildrolle.
Wie lässt sich nachweisen, dass Mitarbeitende geschult wurden?
Digitale Schulungen mit Abschlusstest, Zertifikat und zentralem Reporting dokumentieren automatisch, wer welchen Kurs wann abgeschlossen hat. Diese Nachweise lassen sich für Audits, Kundenanforderungen und interne Kontrollen exportieren. Das spart HR und L&D manuellen Aufwand und schafft Klarheit für die Geschäftsführung.
Quellen
- BSI: Awareness
- IHK Rostock: Security Awareness
- VSW-Bundesverband: Leitfaden Sensibilisierungs- und E-Learning-Programme
- BAköV: Sensibilisierung für die Informationssicherheit
- Cybersicherheitsagentur Baden-Württemberg: Informationssicherheitsvorfall erkennen
- GWDG: Security Operations Center
- Dialog für Cyber-Sicherheit: Leitfaden Effektive IT-Security-Awareness