
Eine Security-Awareness-Kampagne ist mehr als eine einzelne IT-Sicherheitsschulung: Sie bündelt aufeinander abgestimmte Maßnahmen unter einem gemeinsamen Dach, richtet sie auf konkrete Verhaltensziele aus und wiederholt sie in festen Zyklen. Das Rückgrat bilden digitale Pflichtschulungen, die Wissen verlässlich an alle Beschäftigten bringen und jede Teilnahme dokumentieren. Darum herum legen HR und L&D Aktionen, die Aufmerksamkeit erzeugen und das Gelernte im Alltag verankern. Dieser Leitfaden zeigt Schritt für Schritt, wie Sie eine solche Kampagne planen, welche Maßnahmen sich ergänzen und wie Sie die Wirkung messen und nachweisen.
Kurz gesagt
- Eine Awareness-Kampagne verbindet mehrere Maßnahmen zu einem Ganzen: Kick-off, digitale Schulungsmodule, kurze Erinnerungen, Aktionstage und eine messbare Erfolgskontrolle.
- Jede Kampagne braucht konkrete Zielverhalten, etwa „verdächtige E-Mails werden gemeldet, bevor jemand klickt“, statt vager Ziele wie „Bewusstsein steigern“.
- Der bewährte Ablauf folgt vier Phasen: Vorbereitung, Maßnahmenpaket, Durchführung und Evaluation. Danach beginnt der Zyklus von vorn.
- Seit dem Inkrafttreten des NIS2-Umsetzungsgesetzes im Dezember 2025 brauchen viele Unternehmen belastbare Schulungsnachweise. Digitale Schulungen mit Zertifikaten und Reporting liefern sie automatisch.
- Wirkung zeigt sich an Kennzahlen: Abschlussquoten, Quizergebnisse, Meldungen verdächtiger Mails und sinkende Klickraten über mehrere Runden.
Inhaltsverzeichnis
- Was eine Security-Awareness-Kampagne ausmacht
- Warum das Thema auf die HR-Agenda gehört
- Die Schutzziele als roter Faden
- Themen und Zielverhalten festlegen
- In fünf Schritten zur Awareness-Kampagne
- Maßnahmenmix: Welche Formate sich ergänzen
- Wirkung messen und nachweisen
- Digitale Schulungen als Herzstück Ihrer Kampagne
- Unsere Perspektive: Kampagnen brauchen ein verlässliches Fundament
- Häufige Fragen
- Quellen
Was eine Security-Awareness-Kampagne ausmacht
Unter „Awareness“ versteht man in der Informationssicherheit die Sensibilisierung: Beschäftigte erkennen Risiken, verstehen ihre eigene Rolle und handeln im entscheidenden Moment richtig. Eine Kampagne macht daraus ein geplantes Vorhaben mit Anfang, Höhepunkten und Wiederholung.
Der Unterschied zur einzelnen Schulung liegt in der Bündelung. Eine Schulung vermittelt Wissen zu einem Zeitpunkt. Eine Kampagne sorgt dafür, dass dieses Wissen über Wochen und Monate präsent bleibt, aus mehreren Richtungen angesprochen wird und in Gewohnheiten übergeht. Der Sensibilisierungsleitfaden der Bundesakademie für öffentliche Verwaltung beschreibt Awareness-Kampagnen als Weg, unbewusste Verhaltensmuster sichtbar zu machen: das schnelle Öffnen eines E-Mail-Anhangs, die bereitwillige Auskunft am Telefon oder den gefundenen USB-Stick, der „nur kurz“ eingesteckt wird. Ziel ist, die Beurteilungskompetenz der Beschäftigten zu stärken.
Für HR und L&D bedeutet das: Die Schulung ist das Herzstück, die Kampagne ist die Dramaturgie drumherum. Sie bestimmt, wann welches Thema auftaucht, wer es vermittelt und wie das Unternehmen merkt, ob sich etwas verändert hat.
Typische Bausteine einer Kampagne
- Auftakt: eine Botschaft der Geschäftsleitung, ein Aktionstag oder ein kurzes Video, das das Thema sichtbar macht.
- Wissensphase: digitale Schulungsmodule für alle Beschäftigten, ergänzt um vertiefende Kurse für Führungskräfte und besonders exponierte Rollen.
- Verstärkung: kurze Erinnerungen im Intranet, Plakate, Quizfragen, Tipps im Newsletter.
- Erfolgskontrolle: Auswertung der Teilnahme, Wissensabfragen und Verhaltenskennzahlen.
Warum das Thema auf die HR-Agenda gehört
Angriffe auf Unternehmen beginnen häufig beim Menschen: mit einer täuschend echten Mail, einem vermeintlichen Anruf aus der IT oder einer gefälschten Zahlungsanweisung. Technik fängt vieles ab, aber nicht die Entscheidung einer Mitarbeiterin, ob sie auf einen Link klickt. Genau hier setzt Awareness an.
Hinzu kommt der rechtliche Rahmen. Das NIS2-Umsetzungsgesetz trat am 6. Dezember 2025 in Kraft und legt Cybersicherheitspflichten für betroffene Unternehmen fest. Für betroffene Einrichtungen gehört dazu auch die regelmäßige Schulung der Geschäftsleitung in Risikomanagement und Cybersicherheit. Was das für Ihr Unternehmen konkret bedeutet, fasst unser Beitrag zur NIS2 Awareness Schulung zusammen. Ob Ihr Unternehmen unter NIS2 fällt, klärt im Zweifel Ihre Rechtsabteilung oder eine Anwältin für IT-Recht.
Damit wird Security Awareness zur Personalaufgabe im besten Sinn: HR und L&D kennen die Zielgruppen, steuern Onboarding und Pflichtschulungen und verfügen über die Lernplattform, auf der Nachweise entstehen.
Die Schutzziele als roter Faden
Wer eine Kampagne plant, braucht ein Bild davon, was eigentlich geschützt werden soll. Die Informationssicherheit beschreibt das mit Schutzzielen, die sich gut als roter Faden für Botschaften eignen:
- Vertraulichkeit: Informationen sind nur für Befugte zugänglich. Verhalten: Bildschirm sperren, im Zug nicht laut über Kundenprojekte telefonieren, keine Daten an unbekannte Anrufer geben.
- Integrität: Daten bleiben vollständig und unverändert. Verhalten: Zahlungsanweisungen per Rückruf prüfen, keine Dateien aus unklaren Quellen öffnen.
- Verfügbarkeit: Systeme und Informationen stehen bereit, wenn sie gebraucht werden. Verhalten: Ransomware-Warnzeichen kennen, Vorfälle sofort melden.
- Authentizität: Absender und Daten sind echt. Verhalten: Absenderadressen prüfen, bei Druck und Eile misstrauisch werden.
Die ersten drei gelten als klassische Grundwerte, die Authentizität wird häufig als viertes Ziel ergänzt. Für die Kampagne hilft diese Einteilung, weil jede Botschaft einem Schutzziel zugeordnet werden kann. So entsteht ein Themenplan, der nichts Wesentliches auslässt.
Themen und Zielverhalten festlegen
Eine Kampagne wirkt, wenn sie wenige Themen klar besetzt und für jedes ein beobachtbares Verhalten definiert. Der BAköV-Leitfaden nennt als Kernthemen Basissicherheit, E-Mail-Sicherheit, den Umgang mit privaten Wechseldatenträgern, Social Engineering, Datensicherheit am Arbeitsplatz und das Verhalten in der Öffentlichkeit. Der Leitfaden „Effektive IT-Security Awareness“ des Dialogs für Cyber-Sicherheit ergänzt: Gefahren werden zuerst per Risikoanalyse für die jeweilige Zielgruppe ermittelt, und Empfehlungen sind so konkret zu formulieren, dass Beschäftigte sie im Alltag umsetzen können.
| Thema | Gewünschtes Zielverhalten | Besonders relevant für |
|---|---|---|
| Phishing und E-Mail-Sicherheit | Verdächtige Mails melden statt öffnen oder löschen | alle Beschäftigten |
| Social Engineering und CEO-Fraud | Ungewöhnliche Anfragen über einen zweiten Kanal prüfen | Buchhaltung, Assistenz, Empfang |
| Passwörter und Mehrfaktor-Anmeldung | Einzigartige Passwörter, keine Notizzettel am Bildschirm | alle Beschäftigten |
| Malware und Ransomware | Warnzeichen erkennen, Vorfall sofort melden | alle, vertieft für IT |
| Datensicherheit am Arbeitsplatz | Bildschirm sperren, Clean Desk, keine fremden USB-Sticks | Büro und Homeoffice |
| Künstliche Intelligenz | Keine vertraulichen Daten in öffentliche KI-Tools eingeben | Wissensarbeit, Führungskräfte |
| Informationssicherheit als Führungsaufgabe | Vorbild sein, Risiken bewerten, Meldekultur fördern | Führungskräfte, Geschäftsleitung |
Ein häufig unterschätztes Thema ist der Umgang mit Zugangsdaten. Hier hilft ein klares Unternehmensverfahren, das die Kampagne erklärt und vorlebt. Wie ein solches Verfahren aussehen kann, beschreibt der Leitfaden zum Passwortmanagement im Unternehmen. Wer tiefer in die Inhalte einsteigen möchte, findet in unserem Überblick zu Security-Awareness-Inhalten eine ausführliche Themenliste.
Wichtig ist auch die Tiefe. Der Leitfaden des VSW-Bundesverbands empfiehlt, Maßnahmen zielgruppengerecht auf das Wesentliche zu begrenzen und das Vorwissen zu berücksichtigen: Wer in der IT arbeitet, braucht keine Erklärung, was ein Cookie ist. Die Zielgruppen reichen dabei von der obersten Führungsebene über Entwicklung und IT bis zu Empfang, Praktikanten, Reinigungskräften und externen Partnern.
In fünf Schritten zur Awareness-Kampagne
Der BAköV-Leitfaden gliedert Planung und Durchführung in Vorbereitung, Maßnahmenpaket, Durchführung und Evaluation und versteht diese Phasen als Zyklus, der ständig wiederholt wird. Für die Praxis in HR und L&D hat sich eine Aufteilung in fünf Schritte bewährt.
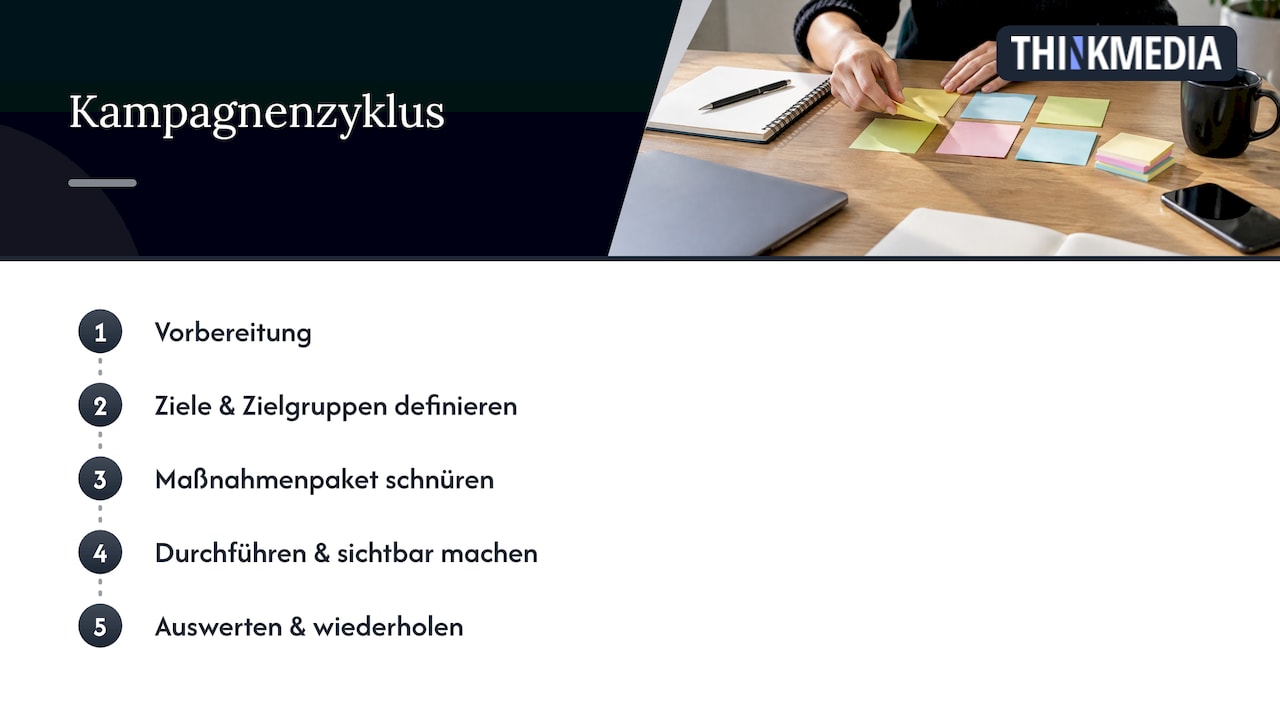
1. Vorbereitung: Verbündete gewinnen und Ausgangslage erheben
Eine Kampagne braucht Rückhalt. Der VSW-Leitfaden rät, früh alle relevanten Gruppen einzubinden: Geschäftsleitung, interne Kommunikation, Marketing, Personalabteilung, die Verantwortlichen für Informationssicherheit und Compliance, den Betriebsrat und die IT. Der Betriebsrat ist dabei besonders wichtig, sobald Verhalten ausgewertet wird, etwa bei simulierten Phishing-Mails. Klären Sie mit ihm früh, welche Daten wie erhoben werden. Auswertungen erfolgen grundsätzlich zusammengefasst, nicht auf einzelne Personen bezogen.
Erheben Sie anschließend die Ausgangslage. Der VSW-Leitfaden stellt klar: Ohne Soll-Definition und Aufnahme der Ist-Situation lässt sich der Erfolg nicht messen. Ein kurzer Wissenstest, eine Auswertung der bisherigen Sicherheitsvorfälle und Gespräche mit dem IT-Helpdesk liefern eine solide Basis.
Typischer Fehler: Die Kampagne startet, bevor jemand weiß, wo das Unternehmen steht. Dann lassen sich später weder Fortschritte zeigen noch Budgets begründen.
2. Ziele und Zielgruppen definieren
Formulieren Sie für jedes Thema ein Zielverhalten, das sich beobachten lässt. Der BAköV-Leitfaden nennt mögliche Kampagnenziele, darunter Aufmerksamkeit wecken, über Gefahren aufklären, Eigenverantwortung fördern, Praxiswissen mit Handlungstipps vermitteln und eine Sicherheits-, Fehler- und Lernkultur etablieren. Er verlangt außerdem, die Ziele schon vorab auf ihre Evaluierbarkeit zu prüfen.
Ordnen Sie danach die Zielgruppen. Eine Kompetenzmatrix hilft, Rollen, Risiken und Schulungsbedarf übersichtlich darzustellen. Wie Sie eine solche Matrix aufbauen, zeigt unser Leitfaden zur Kompetenzmatrix für HR.
Typischer Fehler: Alle bekommen dasselbe. Führungskräfte langweilen sich in Basismodulen, die Buchhaltung erfährt zu wenig über Zahlungsbetrug.
3. Maßnahmenpaket schnüren
Jetzt entsteht der Mix. Ein bewährtes Prinzip ist, Beschäftigte auf zwei Ebenen anzusprechen: sachlich durch Wissen und Handlungsanleitungen, emotional durch Geschichten, Beispiele aus dem Arbeitsalltag und eine wiedererkennbare Kreativlinie, etwa ein Kampagnenmotto, eine Figur oder ein Farbkonzept.
Das Kernstück bilden digitale Schulungsmodule. Sie erreichen alle Standorte, Schichten und das Homeoffice gleichzeitig, lassen sich in kurzen Einheiten absolvieren und erzeugen Nachweise. Darum herum planen Sie Auftakt- und Verstärkungsmaßnahmen. Der BAköV-Leitfaden nennt etwa einen IT-Sicherheitstag mit Themenständen, Spielen, Vorträgen und Live-Hacking sowie abwechslungsreiche, kurze Informationshappen mit Handlungstipps.
Typischer Fehler: Viele Einzelaktionen ohne gemeinsamen Rahmen. Ohne Kreativlinie und Zeitplan erkennt niemand, dass alles zusammengehört.
4. Durchführen und sichtbar machen
Eine Kampagne lebt vom Rhythmus. Bewährt hat sich ein Ablauf aus einem deutlichen Auftakt, einer Hauptphase mit den Schulungsmodulen und einer Verstärkungsphase mit kurzen Erinnerungen. Führungskräfte spielen dabei eine Schlüsselrolle: Wenn die Geschäftsleitung die Kampagne eröffnet und selbst die Module absolviert, signalisiert sie, dass Sicherheit Chefsache ist.
Kommunizieren Sie die Fortschritte. Eine Meldung im Intranet, dass bereits ein Großteil der Belegschaft die Schulung abgeschlossen hat, motiviert die übrigen. Eine Rückmeldung an alle, die verdächtige Mails gemeldet haben, stärkt die gewünschte Meldekultur.
Typischer Fehler: Schuldzuweisungen. Wer nach einem Fehlklick bloßgestellt wird, meldet beim nächsten Mal nichts mehr. Ziel ist eine Kultur, in der Melden ausdrücklich erwünscht ist.
5. Auswerten und wiederholen
Prüfen Sie am Ende jeder Runde, ob die Ziele erreicht wurden, und leiten Sie daraus die nächste Runde ab. Neue Angriffsmaschen, etwa durch KI erzeugte Täuschungen, und neue Mitarbeitende sorgen dafür, dass Awareness nie abgeschlossen ist. Bewährt hat sich ein Jahresplan mit Pflichtmodulen, kurzen Auffrischungen im Quartal und Onboarding-Modulen für alle Neuen in den ersten Wochen. Wie Sie digitale Schulungen strukturiert im Unternehmen verankern, beschreibt unser Leitfaden zur E-Learning-Einführung.
Beispiel: Ein Kampagnenjahr im Überblick
Wie die fünf Schritte in einem Jahresplan zusammenfinden, zeigt das folgende Beispiel für ein mittelständisches Unternehmen. Es lässt sich je nach Größe und Risikolage verdichten oder strecken.
| Zeitraum | Schwerpunkt | Maßnahmen |
|---|---|---|
| 1. Quartal | Auftakt und Basiswissen | Botschaft der Geschäftsleitung, Pflichtmodul IT-Sicherheit für alle, Ausgangsmessung |
| 2. Quartal | Phishing und Social Engineering | Vertiefendes Modul, Plakatserie, erste Verhaltensmessung |
| 3. Quartal | Ransomware und Notfallverhalten | Modul zu Malware, Übung der Meldewege, Sicherheitstag |
| 4. Quartal | KI und Führung | Modul zu KI-Risiken, Kurs für Führungskräfte, Auswertung und Planung des Folgejahres |
Neue Mitarbeitende durchlaufen unabhängig vom Quartal ein Onboarding-Paket mit den Basismodulen. So entsteht kein Wissensgefälle zwischen langjährigen und neuen Kolleginnen und Kollegen, und jede Person ist vom ersten Arbeitstag an Teil der Kampagne. Der Vorteil eines festen Jahresplans: Budget, Kommunikation und Auswertung lassen sich frühzeitig abstimmen, und die Belegschaft erkennt den roten Faden.
Maßnahmenmix: Welche Formate sich ergänzen
Keine Kampagne braucht alle Formate. Entscheidend ist, dass jedes eine klare Aufgabe im Gesamtplan übernimmt.
| Format | Stärke | Rolle in der Kampagne |
|---|---|---|
| Digitale Schulungsmodule | Erreichen alle, kurze Einheiten, Zertifikat und Nachweis | Wissensvermittlung, Pflichtschulung, Onboarding |
| Auftaktbotschaft der Geschäftsleitung | Signalwirkung, Verbindlichkeit | Aufmerksamkeit gewinnen |
| IT-Sicherheitstag mit Live-Hacking | Erlebnis, Gesprächsanlass | Aufmerksamkeit, emotionale Ansprache |
| Plakate, Intranet, Newsletter | Wiederholung im Alltag | Verstärkung |
| Educational Escape Room | Teamarbeit, spielerischer Zugang | Verstärkung in Teams |
| Simulierte Phishing-Mails | Realistischer Praxistest | Messung und Lernmoment |
Gamifizierte Formate gewinnen an Bedeutung. Das Fachmagazin IT-SICHERHEIT beschreibt Educational Escape Rooms mit 45 bis 60 Minuten Spielzeit plus Einführung und Nachbesprechung, erprobt mit acht Teilnehmergruppen eines Hilfsdienstes. Solche Formate setzen weniger auf technisches Vorwissen als auf Problemlösung und Zusammenarbeit und senken damit Hemmschwellen. Ihre Wirkung entfalten sie, wenn sie in ein bestehendes Awareness-Konzept eingebettet sind, also an die Inhalte der Schulungsmodule anknüpfen.
Für Phishing lohnt sich ein eigener Kampagnenstrang, weil hier Wissen, Übung und Messung besonders eng zusammenspielen. Wie HR und L&D ihn aufsetzen, beschreibt unser Leitfaden zur Phishing-Schulung im Unternehmen, für Täuschungen am Telefon und im persönlichen Kontakt unsere Übersicht zur Social-Engineering-Schulung.
Wirkung messen und nachweisen
Eine Kampagne ist erfolgreich, wenn sich Verhalten ändert, und das lässt sich belegen. Der BAköV-Leitfaden empfiehlt zur Evaluation unter anderem die Auswertung von Intranet-Zugriffen, Fragebögen, Gespräche mit Beschäftigten und dem IT-Team, die Beobachtung veränderter Helpdesk-Anfragen und erneut durchgeführte Tests mit Trick-E-Mails.
Für den Alltag in HR und L&D eignen sich vier Kennzahlen:
- Abschlussquote: Anteil der Zielgruppe, der die Pflichtmodule fristgerecht abgeschlossen hat.
- Wissensstand: Ergebnisse der Abschlusstests im Vergleich zur Ausgangsmessung.
- Meldequote: Anzahl gemeldeter verdächtiger Mails und Vorfälle, idealerweise steigend.
- Klickrate: Anteil der Klicks bei simulierten Phishing-Mails, idealerweise über mehrere Runden sinkend.
Dass digitale Lernangebote hohe Reichweite erzielen, zeigt ein sechsmonatiges Feldexperiment in einer deutschen Organisation mit 511 Beschäftigten: 74 % schlossen das 30-minütige E-Learning ab. Die Studie legte für eine vorbildliche Sicherheitskultur zudem sehr niedrige Toleranzwerte für Klickraten in Phishing-Simulationen fest, je nach Messpunkt zwischen 1,7 % und 6,1 %. Solche Werte eignen sich als Orientierung für eigene Zielmarken.
Der Dialog-für-Cyber-Sicherheit-Leitfaden empfiehlt, für jedes Ziel Messpunkte und Instrumente wie Quiz oder Tests festzulegen und dabei ethische und datenschutzrechtliche Vorgaben einzuhalten. In der Praxis heißt das: Vorab mit Betriebsrat und Datenschutz abstimmen, aggregiert auswerten, Ergebnisse transparent kommunizieren.
Für Prüfungen und Audits zählt die Dokumentation: Wer wurde wann zu welchem Thema geschult, mit welchem Ergebnis? Eine Lernplattform mit Reporting und Zertifikaten liefert diese Übersicht auf Knopfdruck, statt sie aus Anwesenheitslisten und Tabellen zusammenzutragen.
Digitale Schulungen als Herzstück Ihrer Kampagne
Mitarbeiterschulung stellt HR- und L&D-Teams die Wissensphase einer Awareness-Kampagne fertig zur Verfügung: interaktive E-Learning-Kurse wie „IT-Sicherheit Grundlagen mit NIS2-Anforderungen“, „Malware- und Ransomware-Attacken erfolgreich abwehren“, „Informationssicherheit für Führungskräfte“ und „Künstliche Intelligenz – Risiken & Chancen“. Teilnehmende erhalten Zertifikate, Sie behalten über das Reporting den Überblick, und die Nachweisdokumentation ist rechtssicher.
Die Kurse lassen sich an die Bedürfnisse Ihres Unternehmens anpassen. Für ein eigenes Kampagnenmotto stehen individuelle Kurse und White-Label-Optionen bereit, für den laufenden Betrieb Jahreslizenzen. Einen Einstieg in die Themen bietet unser Online-Kurs zur Cybersicherheit, das gesamte Kursangebot finden Sie auf mitarbeiterschulung.com.
Unsere Perspektive: Kampagnen brauchen ein verlässliches Fundament
In vielen Unternehmen beginnt Security Awareness mit einer guten Idee: einem Aktionstag, einem Plakat, einer Testmail. Das schafft Aufmerksamkeit. Damit daraus eine Kampagne wird, braucht es ein Fundament, das alle erreicht, Wissen sauber vermittelt und belegt, wer was gelernt hat.
Genau dieses Fundament sehen wir in digitalen Schulungen. Interaktive Lerninhalte holen Beschäftigte dort ab, wo sie arbeiten, ob im Büro, in der Produktion oder im Homeoffice. Zertifikate und Reporting machen den Fortschritt für HR und Geschäftsleitung sichtbar. Und weil die Inhalte an Ihr Unternehmen angepasst werden können, sprechen sie die Sprache Ihrer Belegschaft.
Unser Rat an HR und L&D: Planen Sie die Kampagne vom Ziel her, setzen Sie die Schulungsmodule ins Zentrum und lassen Sie alle anderen Maßnahmen darauf einzahlen. So entsteht aus vielen Einzelideen ein System, das Ihr Team Jahr für Jahr sicherer und produktiver macht.
Sebastian
Häufige Fragen
Was ist eine Awareness-Kampagne?
Eine Awareness-Kampagne ist ein geplantes Bündel von Maßnahmen, das Beschäftigte für ein Thema sensibilisiert und ihr Verhalten nachhaltig verändern soll. In der IT-Sicherheit verbindet sie Schulungsmodule, Kommunikation und Aktionen unter einem gemeinsamen Motto. Sie läuft in Phasen und wird regelmäßig wiederholt.
Welche Security-Awareness-Maßnahmen eignen sich für den Einstieg?
Für den Start reichen drei Bausteine: eine Auftaktbotschaft der Geschäftsleitung, ein digitales Pflichtmodul zu Phishing, Passwörtern und Meldewegen sowie regelmäßige kurze Erinnerungen im Intranet. Mit wachsender Erfahrung kommen Aktionstage, vertiefende Kurse für Führungskräfte und Verhaltenstests hinzu.
Woran erkennt man eine gute IT-Sicherheitsschulung?
Eine gute IT-Sicherheitsschulung ist interaktiv, praxisnah und auf die Zielgruppe zugeschnitten. Sie behandelt aktuelle Bedrohungen wie Phishing, Ransomware und KI-gestützte Täuschung, endet mit einer Wissensprüfung und liefert ein Zertifikat. Für HR zählen außerdem Reporting und eine rechtssichere Nachweisdokumentation.
Wie oft sollte eine Awareness-Kampagne laufen?
Awareness ist ein Zyklus, kein einmaliges Projekt. Bewährt haben sich jährliche Pflichtmodule, kurze Auffrischungen im Quartal und Onboarding-Module für neue Mitarbeitende in den ersten Wochen. Neue Angriffsmaschen sind zusätzlich ein Anlass für kurzfristige Updates.
Wer ist im Unternehmen für die Kampagne verantwortlich?
Am besten arbeitet ein kleines Kernteam zusammen: HR oder L&D steuern Zielgruppen, Lernplattform und Nachweise, die Informationssicherheit liefert die fachlichen Schwerpunkte, die interne Kommunikation sorgt für Sichtbarkeit. Die Geschäftsleitung gibt den Auftrag und tritt als Vorbild auf. Den Betriebsrat binden Sie früh ein.
Quellen
- BAköV: Sensibilisierung für die Informationssicherheit (Leitfaden)
- Dialog für Cyber-Sicherheit: Leitfaden Effektive IT-Security Awareness
- VSW-Bundesverband: Sensibilisierungs- und E-Learning-Programme zur Security-Awareness
- BSI: Fragen und Antworten zu NIS-2
- Springer: Spear Phishing 2.0, Feldexperiment in einer deutschen Organisation
- IT-SICHERHEIT: Educational Escape Rooms als Sicherheitsbaustein