
Starten Sie mit einem kurzen, rollenspezifischen Micro‑Learning‑Modul plus einer ersten Phishing‑Simulation als Pilotprojekt. Diese Kombination liefert innerhalb von Wochen messbare Daten zur Klickrate und zeigt, wo Nachschulungsbedarf besteht. Ergänzen Sie das Programm um getestete Offline‑Backups und ein Meldewege‑Playbook, wie es der BSI‑Maßnahmenkatalog empfiehlt. Messen Sie nach 90 Tagen die Melderate verdächtiger Mails, nicht nur die Klickrate.
Kurz gesagt:
- Ein effektives Awareness-Programm nutzt kurze, wiederkehrende Module alle zwei bis vier Wochen sowie regelmäßige Phishing-Simulationen, um Verhalten dauerhaft zu verbessern.
- Es sollte technische Schutzmaßnahmen wie Multi-Faktor-Authentifizierung, zuverlässige Backups und Patch-Management eng verankert sein, um echte Sicherheitslücken zu schließen.
- Die Schulung umfasst spezialisierte Inhalte für verschiedene Rollen, wobei Führungskräfte Entscheidungsprozesse im Krisenfall und Administratoren den sicheren Umgang mit privilegierten Konten lernen.
- Erfolgskontrolle erfolgt anhand von Kennzahlen wie Klickrate, Melderate und Kursabschlussquote, die regelmäßig gemessen und in das Berichtswesen integriert werden müssen.
- Rechtliche Vorgaben, etwa die NIS2-Richtlinie und Datenschutzbestimmungen, machen dokumentierte und regelmäßig aktualisierte Awareness-Maßnahmen zur Pflicht für betroffene Unternehmen.
Inhaltsverzeichnis
- Warum Ransomware‑Awareness jetzt Priorität haben sollte
- Kerncurriculum: welche Module eine Ransomware‑Awareness‑Schulung braucht
- Welche Lernformate wirken: Micro‑Learning, Simulationen, Gamification
- Erfolg messen: KPIs, Reporting und Evaluation
- Awareness und Technik: wie Training mit MFA, Backups und Patching zusammenspielt
- Praxis‑Checkliste: 8 Schritte für den schnellen Pilotstart
- Wichtige Leitfäden und Studien für die Trainingspraxis
- Wie Trainings in den Arbeitsalltag integriert und wiederholt werden sollten
- Tipps zur Sensibilisierung der Führungsebene und Einbindung aller Mitarbeitenden
- Reaktion im Ernstfall: Verhaltensregeln nach einem Ransomware-Angriff
- Aktuelle Trends bei Ransomware und ihre Wirkung auf Schulungsinhalte
- Rechtliche und Compliance-Anforderungen bei Awareness-Programmen
- Perspektive des Autors: was produktive Awareness‑Programme langfristig leisten
- Wie Mitarbeiterschulung beim Start Ihrer Awareness‑Kampagne unterstützt
- Quellen
- FAQ
Warum Ransomware‑Awareness jetzt Priorität haben sollte
Ein erfolgreicher Ransomware‑Angriff legt Produktionssysteme lahm, kostet Wiederherstellungszeit und beschädigt das Vertrauen von Kunden und Partnern. Die finanzielle Wirkung ist selten das größte Problem. Der Betriebsausfall und der Reputationsschaden wiegen oft schwerer, besonders wenn Kundendaten betroffen sind.
Die meisten Angriffe beginnen nicht mit einem hochkomplexen Exploit, sondern mit etwas Banalem.
- Phishing‑Mails mit präparierten Anhängen oder Links
- Gestohlene oder erratbare Zugangsdaten, oft aus früheren Datenlecks
- Ungepatchte Software und offene Fernzugänge
- Kompromittierte USB‑Sticks oder externe Medien
Genau hier setzt Awareness an. Technische Kontrollen wie MFA, Patch‑Management und E‑Mail‑Filter fangen einen großen Teil der Angriffe ab, doch keine Firewall erkennt eine Mail, die menschliches Vertrauen ausnutzt. Mitarbeitende sind die letzte Verteidigungslinie, wenn technische Filter versagen. Genau deshalb funktioniert Awareness nur als Ergänzung, nie als Ersatz für Technik. Wer beides verzahnt, schließt die Lücke, die reine Software‑Lösungen offenlassen.
Kerncurriculum: welche Module eine Ransomware‑Awareness‑Schulung braucht
Ein Lehrplan, der bei Grundlagen bleibt, verpufft nach der ersten Wiederholung. Wirksame Programme bauen auf klar abgegrenzten Modulen auf, die jeweils ein konkretes Verhalten trainieren.
- Phishing erkennen: Absenderprüfung, Domain‑Spoofing, Dringlichkeitsmuster in Betreffzeilen. Lernziel: verdächtige Mail binnen 30 Sekunden einordnen können.
- Anhänge und Links prüfen: Warum ein harmlos wirkendes PDF oder eine verkürzte URL ein Einfallstor ist. Lernziel: Mausbewegung über Links vor dem Klick zur Gewohnheit machen.
- Passworthygiene und Identitätsschutz: Wiederverwendung von Passwörtern, Multi‑Faktor‑Authentifizierung, Umgang mit Passwort‑Managern. Lernziel: Verständnis, warum ein gestohlenes Passwort ohne zweiten Faktor wertlos wird.
- Externe Medien und Schatten‑IT: Risiken durch private USB‑Sticks, ungeprüfte Cloud‑Tools, private Geräte im Firmennetz.
- Meldewege: Wie und an wen ein Verdachtsfall gemeldet wird, ohne Angst vor Konsequenzen.
Die Gewichtung unterscheidet sich je nach Rolle. Allgemeine Mitarbeitende brauchen vor allem Modul eins bis vier in einfacher Sprache. Führungskräfte benötigen zusätzlich Kontext zu Entscheidungsprozessen im Krisenfall, etwa wer ein Lösegeld‑Gespräch führen darf. Administratoren wiederum brauchen ein eigenes Modul zu privilegierten Konten: Ein Admin‑Zugang gehört laut BSI‑Empfehlung nie in dasselbe Konto, das auch für E‑Mail und Websurfen genutzt wird. Eine vertiefende IT‑Sicherheitsschulung kann diesen Rollenfokus für IT‑Teams ergänzen.
Welche Lernformate wirken: Micro‑Learning, Simulationen, Gamification
Lange Präsenzschulungen einmal im Jahr erzeugen selten dauerhaftes Verhalten. Kurze, wiederkehrende Module schneiden bei der Merkfähigkeit deutlich besser ab, weil Wissen in kleinen Portionen und mit Wiederholung besser haften bleibt, wie Studien zu evidenzbasierten Malware‑Trainings zeigen. Kurze Lernabschnitte alle zwei Wochen sind deutlich wirksamer als lange, seltene Schulungen.
Simulierte Phishing‑Tests gehören in jedes Programm. Sie liefern nicht nur eine Klickrate, sondern legen auch offen, ob Meldewege überhaupt funktionieren, wie ESET betont. Ergänzend zeigen Untersuchungen zu gamifizierten Trainingsformaten, dass spielerische Elemente die Erkennungsfähigkeit gegenüber Malware‑Mustern verbessern.
Profi‑Tipp: Binden Sie eine jährliche Tabletop‑Übung ein, bei der ein fiktiver Ransomware‑Vorfall im Team durchgespielt wird. Das deckt Lücken in Reaktionsketten auf, die keine Mail‑Simulation zeigt.
Praktisch bedeutet das für die Taktung:
- Micro‑Learning alle zwei bis vier Wochen, maximal zehn Minuten
- Phishing‑Simulationen quartalsweise, mit steigendem Schwierigkeitsgrad
- Eine Tabletop‑Übung pro Jahr für Führungskräfte und IT
- Neue Mitarbeitende erhalten das Kernmodul direkt im Onboarding, nicht erst nach Monaten
Erfolg messen: KPIs, Reporting und Evaluation
Ohne Kennzahlen bleibt jede Schulung ein Bauchgefühl. Drei Kennzahlen liefern die wichtigsten Signale.
- Phishing‑Klickrate: Anteil der Mitarbeitenden, die auf simulierte Phishing‑Links klicken
- Melderate: Anteil verdächtiger Mails, die aktiv gemeldet werden, nicht nur ignoriert
- Kursabschlussquote: Wie viele Mitarbeitende ein Modul tatsächlich vollständig durchlaufen
Der Ablauf folgt einem einfachen Muster: Zuerst eine Baseline‑Messung vor dem ersten Training, dann Folge‑Tests nach jedem Modul. Erst der Vergleich über mehrere Zyklen zeigt, ob sich die Klickrate wirklich verbessert oder ob ein einzelner guter Wert Zufall war. Diese Zahlen gehören nicht in eine Schublade, sondern in das reguläre Security‑Reporting an Geschäftsführung und IT‑Leitung, am besten als festen Punkt im Quartalsbericht.
Awareness und Technik: wie Training mit MFA, Backups und Patching zusammenspielt
Awareness ohne technisches Rückgrat verpufft. Fünf Kontrollen bilden das Gerüst, in das jedes Training eingebettet werden sollte.
- Multi‑Faktor‑Authentifizierung für alle kritischen Zugänge
- Endpoint‑Schutz auf jedem Gerät im Firmennetz
- E‑Mail‑Filter, die einen Großteil der Phishing‑Versuche vor dem Posteingang abfängt
- Konsequentes Patch‑Management ohne monatelange Verzögerung
- Offline‑Backups, getrennt vom Produktionsnetz
BSI‑Hinweis: Backups müssen nicht nur existieren, sie müssen regelmäßig rücksicherbar getestet werden. Angreifer zielen gezielt auf die Backup‑Integrität, weil ein funktionierendes Backup das wirksamste Gegenmittel gegen Lösegeldforderungen ist.
Ein Playbook mit klaren Meldewegen verkürzt die Reaktionszeit im Ernstfall erheblich, weil niemand erst überlegen muss, wen er anrufen soll. Ergänzend liefert der Partner‑Leitfaden zur Rolle von Backups praktische Hinweise zum Testing‑Rhythmus.
Praxis‑Checkliste: 8 Schritte für den schnellen Pilotstart
Ein Pilotprojekt über drei Monate liefert genug Daten für eine fundierte Entscheidung über die Vollausrollung.
- Pilotgruppe auswählen (eine Abteilung, 20 bis 50 Personen)
- Zwei bis drei Kernmodule definieren, keine Rundumschulung
- Zeitrahmen von drei Monaten festlegen, mit klaren Meilensteinen
- Erste Phishing‑Simulation als Baseline durchführen
- Meldewege testen, bevor die Simulation beginnt
- Eine Backup‑Wiederherstellung unter realen Bedingungen üben
- KPIs für Klick‑, Melde‑ und Abschlussquote festlegen
- Reporting‑Rhythmus und Fortführungsplan für die Skalierung erstellen
Wichtige Leitfäden und Studien für die Trainingspraxis
Wer ein Programm aufbaut, sollte sich auf wenige, belastbare Quellen stützen statt auf zehn widersprüchliche Blogbeiträge. Der BSI‑Maßnahmenkatalog bildet das Rückgrat für organisatorische Maßnahmen, von Netzsegmentierung bis Notfallübung. Er ist speziell für den deutschen Mittelstand praktikabel formuliert, nicht nur für Konzerne mit eigenem SOC.
ESET und Cloudflare ergänzen das mit technischer Tiefe: ESET fokussiert auf die Kombination aus Sensibilisierung und E‑Mail‑Schutz, Cloudflare liefert eine kompakte Übersicht zu Zero‑Trust‑Architekturen und Endpunktschutz.
Wissenschaftliche Untersuchungen zu evidenzbasierten Trainings zeigen: Inhalte, die selbstrelevant und praxisnah sind, verändern Sicherheitsverhalten wirksamer als abstrakte Regelkataloge.
- BSI: organisatorischer Rahmen und Notfallübungen
- ESET: Verbindung von Awareness und technischem Schutz
- Cloudflare: technische Präventionsmaßnahmen im Überblick
- Wissenschaftliche Befunde: Wirksamkeit praxisnaher Trainingsinhalte
Wie Trainings in den Arbeitsalltag integriert und wiederholt werden sollten
Eine Schulung, die einmal im Jahr als Pflichttermin im Kalender steht, wird als Störung wahrgenommen, nicht als Schutz. Wirksame Programme laufen im Hintergrund mit, ähnlich wie ein Sicherheitsgurt, den man ohne Nachdenken anlegt.
Der Schlüssel liegt in der Taktung. Ein kurzes Modul alle zwei bis vier Wochen lässt sich in eine Kaffeepause packen, ohne den Arbeitsfluss zu unterbrechen. Kombinieren Sie das mit unangekündigten Phishing‑Simulationen, die keine Vorwarnung brauchen und deshalb reales Verhalten abbilden. Neue Mitarbeitende erhalten das Kernprogramm direkt im Onboarding, nicht als nachträgliche Pflichtübung nach drei Monaten.
Wiederholung schlägt Einmaligkeit. Ein Modul zu Phishing‑Erkennung, das im Januar einmal gezeigt wird, ist im Oktober vergessen. Wird derselbe Inhalt in unterschiedlichen Varianten alle paar Monate aufgefrischt, etwa mit neuen, aktuellen Betrugsmustern, bleibt die Wachsamkeit hoch. Praxisnahe, auf den eigenen Arbeitsalltag zugeschnittene Szenarien lassen sich außerdch leichter auf reale Situationen übertragen als generische Beispiele.
Kalenderintegration hilft ebenfalls: feste Termine für Simulationen, automatische Erinnerungen bei ausstehenden Modulen, und ein sichtbarer Platz im Intranet, an dem der aktuelle Trainingsstand einsehbar ist. Wer Awareness in bestehende Prozesse wie Onboarding, Jahresgespräche und IT‑Rollouts einbettet statt sie als separates Projekt zu behandeln, bekommt spürbar höhere Teilnahmequoten.
Tipps zur Sensibilisierung der Führungsebene und Einbindung aller Mitarbeitenden
Ein Programm, das nur die Belegschaft schult, aber die Geschäftsführung außen vor lässt, sendet ein falsches Signal. Führungskräfte, die selbst keine Schulung durchlaufen, wirken unglaubwürdig, wenn sie Wachsamkeit von anderen einfordern.
Der wirksamste Hebel ist, Awareness als Geschäftsrisiko zu formulieren, nicht als IT‑Thema. Ein Betriebsausfall von mehreren Tagen, blockierte Produktionssysteme oder ein Datenverlust mit Meldepflicht sind Zahlen, die eine Geschäftsführung versteht. Ein separates, kompaktes Modul für Führungskräfte, das sich auf Entscheidungsprozesse im Krisenfall konzentriert, etwa wer im Ernstfall Lösegeldverhandlungen führen darf und wer die Behörden informiert, schafft Verbindlichkeit von oben.
Für die breite Belegschaft zählt Fairness. Niemand meldet einen eigenen Klickfehler, wenn Sanktionen drohen. Ein Melde‑Prozess ohne Schuldzuweisung erhöht die Melderate deutlich, weil Mitarbeitende Fehler offen ansprechen, statt sie zu verschweigen. Kleine Anreize wie eine sichtbare Anerkennung für die Abteilung mit der höchsten Melderate wirken oft besser als Zwang.
Auch die Kommunikation über Erfolge zählt. Wird nach einem Quartal transparent gezeigt, dass die Klickrate gesunken ist, stärkt das die Akzeptanz für das nächste Modul. Ein Führungskräfte‑Modul zur Informationssicherheit kann genau diesen Rahmen liefern, ohne die Belegschaftsschulung zu duplizieren.
Reaktion im Ernstfall: Verhaltensregeln nach einem Ransomware-Angriff
Die ersten Minuten nach einer erkannten Infektion entscheiden oft darüber, ob ein Vorfall eingedämmt bleibt oder sich im ganzen Netzwerk ausbreitet. Mitarbeitende brauchen klare, einfache Regeln, die auch unter Stress funktionieren.
Der erste Schritt ist immer: Gerät physisch vom Netzwerk trennen, WLAN und Kabel ziehen, aber den Rechner nicht ausschalten. Ein ausgeschaltetes System kann forensische Spuren löschen, die später bei der Analyse wichtig sind. Zweiter Schritt: sofort die zuständige IT‑ oder Security‑Kontaktstelle informieren, über den vorher festgelegten Meldeweg, nicht über informelle Kanäle wie einen Kollegen im Nebenbüro.
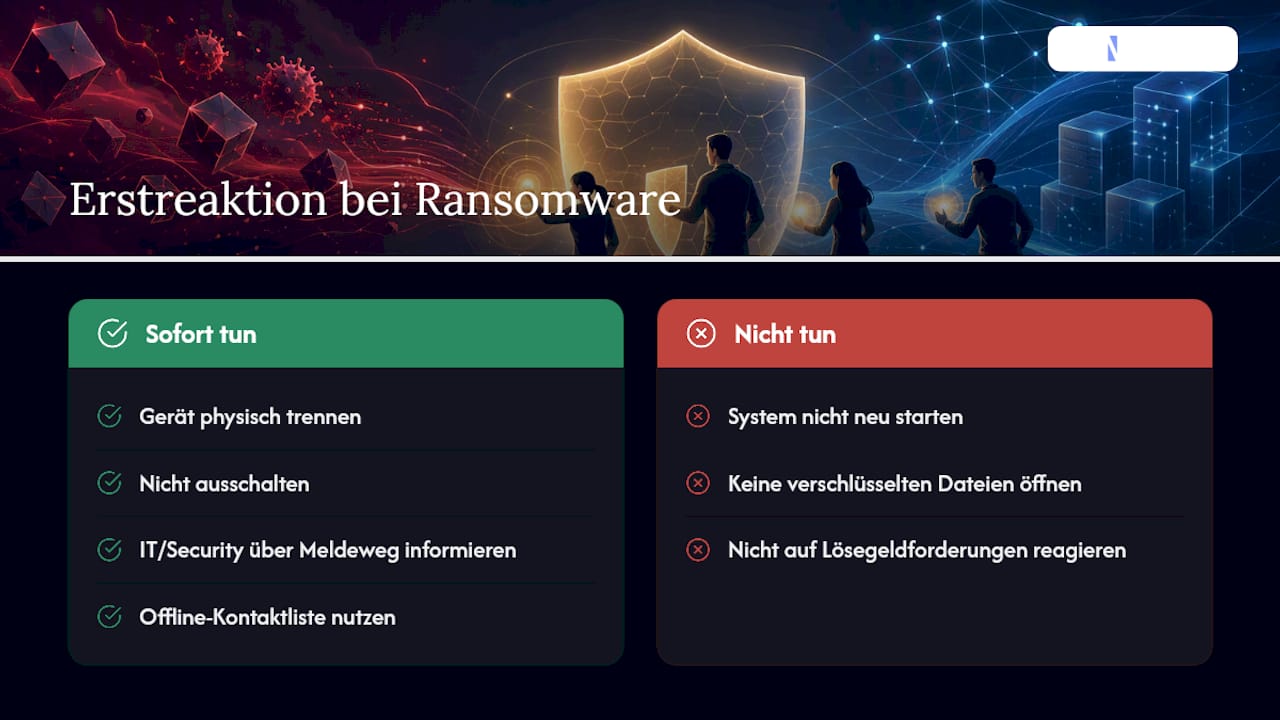
Was Mitarbeitende auf keinen Fall tun sollten: selbst versuchen, verschlüsselte Dateien zu öffnen oder zu retten, das System eigenständig neu starten, oder eine Lösegeldforderung eigenständig beantworten. Diese Entscheidung gehört ausschließlich in die Hände der Geschäftsführung und der IT‑Sicherheitsverantwortlichen, oft in Abstimmung mit Behörden.
Genau hier zahlt sich die zuvor erwähnte Tabletop‑Übung aus: Wenn unterschiedliche Ausmaße der Kompromittierung, von einem einzelnen Rechner bis zum kompletten Standort, vorher durchgespielt wurden, wissen Mitarbeitende, welche Rolle sie im Ernstfall spielen. Offline‑Kommunikationswege wie eine gedruckte Kontaktliste sind dabei kein überflüssiges Relikt, sondern notwendig, wenn E‑Mail und interne Chatsysteme selbst betroffen sind.
Aktuelle Trends bei Ransomware und ihre Wirkung auf Schulungsinhalte
Ransomware‑Gruppen passen ihre Taktiken schneller an als viele Trainingsprogramme aktualisiert werden. Ein Curriculum, das vor zwei Jahren entwickelt wurde und seither unverändert läuft, bildet reale Bedrohungen kaum noch ab.
Ein Trend, der sich in aktuellen Angriffswellen zeigt, ist doppelte Erpressung: Angreifer verschlüsseln nicht nur Daten, sondern drohen zusätzlich mit deren Veröffentlichung. Das verändert, was Mitarbeitende erkennen müssen, denn eine Drohmail mit Bezug auf angeblich gestohlene Daten wirkt für viele glaubwürdiger als eine klassische Phishing‑Nachricht.
Auch der Einstiegsweg verschiebt sich. Neben klassischem E‑Mail‑Phishing gewinnen kompromittierte Zugangsdaten aus Drittanbieter‑Diensten an Bedeutung, gerade wenn Mitarbeitende dasselbe Passwort in mehreren Systemen verwenden. Schulungsinhalte, die ausschließlich auf E‑Mail‑Anhänge fokussieren, greifen hier zu kurz.
Deshalb sollte jedes Programm einen festen Aktualisierungsrhythmus haben, etwa halbjährlich neue Beispiele und Angriffsmuster einzuarbeiten, statt Module über Jahre unverändert laufen zu lassen. Wer aktuelle Vorfälle aus der eigenen Branche als Fallbeispiel nutzt, statt generische Szenarien zu wiederholen, erreicht deutlich höhere Aufmerksamkeit bei der Belegschaft. Eine Cybersicherheits‑Schulung, die regelmäßig aktualisiert wird, bildet hier eine sinnvolle Ergänzung zum reinen Ransomware‑Modul.
Rechtliche und Compliance-Anforderungen bei Awareness-Programmen
Ransomware‑Awareness ist längst kein rein freiwilliges Sicherheitsthema mehr, sondern zunehmend Teil regulatorischer Pflichten. Die NIS2‑Richtlinie verpflichtet betroffene Unternehmen, unter anderem aus Sektoren wie Energie, Gesundheit und digitale Infrastruktur, zu Risikomanagementmaßnahmen, die Schulungen der Mitarbeitenden explizit einschließen. Wer zum betroffenen Kreis gehört, muss Nachweise über durchgeführte Sensibilisierungsmaßnahmen vorlegen können, nicht nur eine Absichtserklärung.
Auch die Datenschutz‑Grundverordnung spielt eine Rolle, sobald ein Ransomware‑Vorfall personenbezogene Daten betrifft. Ein solcher Vorfall kann eine Meldepflicht an die Aufsichtsbehörde innerhalb von 72 Stunden auslösen. Mitarbeitende, die wissen, wie ein Vorfall schnell erkannt und gemeldet wird, verkürzen die Zeit bis zur Meldung erheblich, was rechtlich direkt relevant ist.
Für die praktische Umsetzung bedeutet das: Awareness‑Programme sollten dokumentiert werden, inklusive Teilnahmequoten, Testergebnissen und Aktualisierungsdaten der Inhalte. Diese Nachweisdokumentation wird im Ernstfall gegenüber Behörden, Versicherern oder Auditoren relevant. Ein Partner‑Leitfaden zur NIS2‑Vorbereitung gibt einen Überblick über organisatorische Anforderungen, die über reine Technik hinausgehen. Unternehmen, die branchenspezifische Vorgaben wie ISO 27001 anstreben, sollten Awareness‑Nachweise ebenfalls von Beginn an in ihre Zertifizierungsdokumentation einplanen.
Perspektive des Autors: was produktive Awareness‑Programme langfristig leisten
Die größte Falle ist die Checkbox‑Mentalität: ein Modul einmal im Jahr abhaken und glauben, das Risiko sei erledigt. Wirksame Programme priorisieren radikal: erst ein kleiner Pilot, dann konsequentes Messen, erst danach die Skalierung auf das ganze Unternehmen. Wer diese Reihenfolge überspringt, verschwendet Budget an Inhalte, die niemand testet.
*— Sebastian
Wie Mitarbeiterschulung beim Start Ihrer Awareness‑Kampagne unterstützt
Ein Pilotprojekt steht und fällt mit passenden Inhalten, nicht mit guten Absichten. Mitarbeiterschulung bietet dafür ein rechtssicheres, interaktives Kursangebot, das speziell auf die im Artikel beschriebenen Rollen zugeschnitten ist, darunter praxisnahe Ransomware‑Trainings, Grundlagen der IT‑Sicherheit mit NIS2‑Bezug und ein eigenes Modul zur Informationssicherheit für Führungskräfte.

Der entscheidende Unterschied zu einer generischen Schulungsvorlage: Sie erhalten messbare Reports zu Kursabschluss und Lernfortschritt, Anpassungsmöglichkeiten an Ihre Unternehmensstruktur und eine Nachweisdokumentation, die im Compliance‑Fall sofort vorliegt, statt nachträglich zusammengestellt werden zu müssen. Wer die im Artikel beschriebene Pilotphase mit drei Monaten Laufzeit plant, findet auf der Übersichtsseite von Mitarbeiterschulung passende Kurse für den direkten Einstieg, inklusive Optionen für individuelle Anpassung und White‑Label‑Nutzung.
Quellen
- Maßnahmenkatalog Ransomware — BSI
- So beugen Sie Ransomware vor — ESET
- Improving employees’ intellectual capacity for cybersecurity through evidence-based malware training
FAQ
Gibt es Online-Kurse für Ransomware-Awareness?
Ja, digitale Anbieter wie Mitarbeiterschulung bieten Online‑Module speziell zur Abwehr von Malware‑ und Ransomware‑Angriffen an, die sich in den Arbeitsalltag integrieren lassen. Diese Formate eignen sich besonders für Micro‑Learning mit kurzen, wiederkehrenden Einheiten, wie im Abschnitt zu Lernformaten beschrieben.
Was sind die vier Säulen der Informationssicherheit?
Gängige Modelle nennen meist Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität als zentrale Schutzziele der Informationssicherheit. Manche Definitionen variieren leicht in der Benennung, der Kern bleibt aber der Schutz von Daten vor unbefugtem Zugriff, Veränderung und Ausfall.
Was ist eine Awareness-Schulung?
Eine Awareness‑Schulung sensibilisiert Mitarbeitende dafür, Sicherheitsrisiken wie Phishing, verdächtige Anhänge oder Social Engineering im Arbeitsalltag zu erkennen und richtig zu reagieren. Wirksame Programme kombinieren dabei laut BSI zielgruppenspezifische Inhalte mit regelmäßiger Wiederholung.
Gibt es Cybersecurity-Schulungen für Mitarbeitende?
Ja, spezialisierte Anbieter wie Mitarbeiterschulung bieten dedizierte Kurse zur Cybersicherheit an, die von Grundlagen bis zu vertiefenden Netzwerksicherheitsthemen reichen. Solche Kurse ergänzen eine Ransomware‑Awareness‑Schulung sinnvoll, besonders für IT‑Teams mit erweiterten Zugriffsrechten.