
Eine Schulung zu Passwortrichtlinien wirkt nur dann, wenn Beschäftigte die Regeln verstehen, für sinnvoll halten und ohne großen Aufwand anwenden können. Eine Richtlinie im Intranet zu veröffentlichen, reicht dafür nicht. Dieser Leitfaden zeigt HR- und L&D-Verantwortlichen, welche Regeln heute dem Stand der Empfehlungen entsprechen, welche Inhalte in eine Passwortsicherheits-Schulung gehören, wie Sie sie praxisnah gestalten und woran Sie erkennen, ob sie tatsächlich etwas verändert.
Kurz gesagt
- Einzigartigkeit vor Komplexität: Der BSI-Beirat nennt ein eigenes Passwort für jedes Konto als wichtigste Regel. Erzwungene Wechsel in festen Abständen und überkomplexe Vorgaben gelten als wenig zielführend.
- Länge schlägt Sonderzeichen: Eine Passphrase aus mehreren zufälligen Wörtern ist leicht zu merken und schwer zu knacken.
- Werkzeuge gehören in die Schulung: Passwortmanager und Mehr-Faktor-Authentisierung entlasten Beschäftigte und gehören zum Kerninhalt.
- Kampagnen allein ändern wenig: Eine Studie in einem deutschen Mittelstandsunternehmen zeigt, dass reine Informationskampagnen kaum Verhalten verändern. Interaktive Lerninhalte mit konkreten Handlungsschritten wirken besser.
- Erfolg ist messbar: Prüfen Sie, ob Beschäftigte unsicheres Verhalten erkennen und Passwörter richtig einschätzen können, auch Monate nach der Schulung.
Inhaltsverzeichnis
- 1. Warum eine Richtlinie allein nicht schützt
- 2. Was eine zeitgemäße Passwortrichtlinie regelt
- 3. Diese Inhalte gehören in eine Passwortsicherheits-Schulung
- 4. So gestalten Sie die Schulung praxisnah und wirksam
- 5. Richtlinie, Technik und Schulung in Einklang bringen
- 6. Den Erfolg der Schulung messen
- Unser Blick auf Passwortschulungen
- Passwortsicherheit als Teil Ihrer IT-Security-Schulungen
- Checkliste: Ihre Passwortschulung in sieben Schritten
- Häufige Fragen
- Quellen
1. Warum eine Richtlinie allein nicht schützt
Viele Unternehmen haben eine Passwortrichtlinie. Sie liegt als PDF im Intranet, wird bei der Einarbeitung einmal unterschrieben und danach selten wieder gelesen. Das Problem: Eine Regel, die niemand versteht, wird umgangen. Wer alle 90 Tage ein neues Passwort mit Sonderzeichen vergeben muss, hängt am Ende oft nur eine Zahl an das alte an.
Wie schwer sich Verhalten ändern lässt, zeigt eine Untersuchung der Hochschule Darmstadt aus dem Jahr 2021. In einem deutschen mittelständischen Unternehmen mit 2.000 Beschäftigten lief eine sechswöchige Passwortkampagne über E-Mail, Intranet und Video. Die Rate der Passwortänderungen blieb sehr niedrig, und keines der Formate führte im Vergleich zu einer Kontrollgruppe zu signifikant mehr Änderungen.
Daraus lassen sich drei Lehren für HR und L&D ziehen:
- Information ist nicht gleich Lernen. Wer eine Botschaft nur liest oder sieht, setzt sie noch lange nicht um.
- Der erste Schritt muss leicht sein. Beschäftigte brauchen eine konkrete, machbare Handlung, etwa „Installieren Sie heute den freigegebenen Passwortmanager“.
- Die Richtlinie und die Schulung gehören zusammen. Eine Schulung, die andere Regeln vermittelt als die IT technisch erzwingt, erzeugt Verwirrung.
Eine gute Passwortschulung verbindet deshalb drei Dinge: eine moderne, begründete Richtlinie, interaktive Lerninhalte mit Übungen und eine technische Umgebung, die sicheres Verhalten einfach macht.
2. Was eine zeitgemäße Passwortrichtlinie regelt
Bevor Sie Lerninhalte planen, lohnt sich ein Blick auf die Richtlinie selbst. Viele Regeln aus den 2000er-Jahren gelten heute als überholt. Die Schulung sollte die aktuellen Empfehlungen vermitteln und erklären, warum sich die Regeln geändert haben.
2.1 Die wichtigsten Empfehlungen im Überblick
Der Beirat Digitaler Verbraucherschutz beim BSI nennt Einzigartigkeit als wichtigste Passwortregel: Ein Passwort wird nur für ein einziges Konto verwendet. Überkomplexe Passwörter und ständige Erneuerung bewertet er als wenig zielführend.
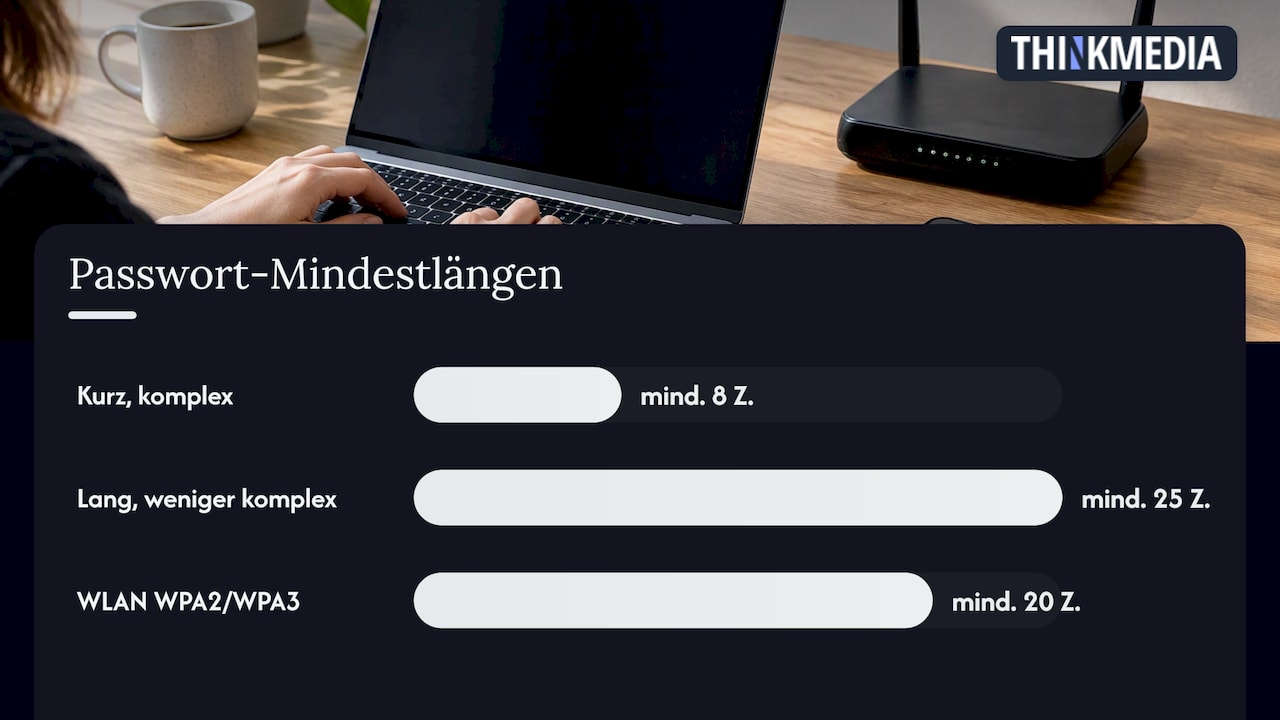
Zur Länge macht das BSI auf seiner Seite zu sicheren Passwörtern konkrete Angaben: Ein kurzes, komplexes Passwort hat mindestens acht Zeichen aus vier Zeichenarten, ein langes, weniger komplexes Passwort mindestens 25 Zeichen. Für WLAN-Verschlüsselung wie WPA2 oder WPA3 empfiehlt das BSI mindestens 20 Zeichen.
Auch Microsoft hat seine Vorgaben angepasst. In der Übersicht zu Kennwortrichtlinien empfiehlt das Unternehmen mindestens acht Zeichen, keine verpflichtende Zeichenkombination, keinen erzwungenen regelmäßigen Wechsel und das Blockieren häufig verwendeter oder schwacher Passwörter.
| Regel | Alter Ansatz | Heutige Empfehlung |
|---|---|---|
| Wechsel | Alle 60 bis 90 Tage Pflicht | Nur bei Verdacht auf Kompromittierung |
| Komplexität | Groß, klein, Zahl, Sonderzeichen erzwungen | Länge zählt mehr, keine starre Zeichenkomposition |
| Länge | Oft 8 Zeichen als Obergrenze im Denken | Je länger, desto besser, Passphrasen ausdrücklich erwünscht |
| Wiederverwendung | Selten geregelt | Ein Passwort pro Konto als wichtigste Regel |
| Schwache Passwörter | Keine Prüfung | Abgleich mit Listen häufig genutzter Passwörter |
| Zusatzschutz | Nur Passwort | Mehr-Faktor-Authentisierung, wo möglich |
2.2 Was in die Richtlinie selbst gehört
Das Landesamt für Sicherheit in der Informationstechnik Bayern empfiehlt, Passwortrichtlinien mit verständlichen Begründungen zu versehen. Dazu gehören klare Zuständigkeiten, Kontaktangaben, ein definierter Geltungsbereich und aktive Unterstützung bei der Umsetzung. Die Richtlinie soll allen Beschäftigten zugänglich sein.
Für die Schulungsplanung heißt das: Die Begründungen aus der Richtlinie sind gleichzeitig Ihr Lernstoff. Wer versteht, warum Wiederverwendung gefährlich ist, hält sich eher an die Regel als jemand, der sie nur befolgen soll.
3. Diese Inhalte gehören in eine Passwortsicherheits-Schulung
Das Schulungsmodul Passwortsicherheit der Forschungsgruppe SECUSO am KIT behandelt Angriffe auf Benutzerkonten, Technologien zu ihrem Schutz und konkrete Schutzmaßnahmen. Diese Dreiteilung eignet sich gut als Grundgerüst. Die folgenden Bausteine decken ab, was Beschäftigte im Alltag wirklich brauchen.
3.1 Wie Angreifer an Passwörter kommen
Beschäftigte schützen sich besser, wenn sie die Angriffswege kennen. Ein kurzer Überblick reicht:
- Datenlecks bei Drittanbietern: Zugangsdaten aus einem gehackten Onlineshop werden bei anderen Diensten ausprobiert. Genau deshalb ist Einzigartigkeit so wichtig.
- Raten und Ausprobieren: Häufige Passwörter, Tastaturmuster und persönliche Angaben werden systematisch getestet.
- Phishing: Gefälschte Anmeldeseiten fangen Zugangsdaten ab, unabhängig davon, wie stark das Passwort ist.
- Schadsoftware: Programme lesen Eingaben mit oder greifen gespeicherte Zugangsdaten ab.
Der Phishing-Teil verdient eine eigene Vertiefung. Unser Leitfaden zur Phishing-Schulung im Unternehmen zeigt, wie Sie dieses Thema ergänzend aufbauen.
3.2 Sichere Passwörter und Passphrasen erstellen
In diesem Baustein lernen Beschäftigte zwei Methoden, die sich bewährt haben:
Die Wortketten-Methode: Das BSI beschreibt, dass 5 bis 6 zufällig gewählte Wörter, getrennt durch Leerzeichen, ein leicht zu merkendes, leicht zu tippendes und schwer zu brechendes Passwort ergeben. Wichtig ist der Zufall: Wörter mit persönlichem Bezug sind tabu.
Die Satzmethode (der „Satz-Trick“): Beschäftigte denken sich einen Satz aus und verwenden die Anfangsbuchstaben, Zahlen und Satzzeichen. Aus „Morgens um 7 trinke ich 2 Tassen Kaffee mit Milch!“ wird „Mu7ti2TKmM!“. Das Ergebnis ist kurz und komplex, der Satz dient als Eselsbrücke.
Zusätzlich gehört eine klare Negativliste in die Schulung. Laut BSI eignen sich Namen von Familienmitgliedern, Haustieren oder Freunden, Geburtsdaten sowie Wiederholungs- und Tastaturmuster wie „asdfgh“ oder „1234abcd“ nicht als Passwort.
3.3 Passwortmanager im Arbeitsalltag
Wer für jedes Konto ein eigenes, langes Passwort verwenden soll, braucht ein Hilfsmittel. Ein Passwortmanager speichert alle Zugangsdaten verschlüsselt, erzeugt zufällige Passwörter und füllt sie automatisch aus. Beschäftigte merken sich nur noch ein einziges starkes Hauptpasswort.
In der Schulung sollten Sie diese Punkte klären:
- Welcher Passwortmanager ist im Unternehmen freigegeben?
- Wie wird er installiert und eingerichtet?
- Wie sieht ein gutes Hauptpasswort aus, und was passiert, wenn es vergessen wird?
- Dürfen private und dienstliche Zugänge im selben Programm liegen?
Ein Hinweis aus der Praxis: Der BSI-Beirat empfiehlt, das Aufschreiben von Passwörtern nicht per se negativ darzustellen. Ein Zettel im verschlossenen Schreibtisch kann sicherer sein als dasselbe schwache Passwort auf zehn Konten. Die Schulung sollte also Alternativen aufzeigen, statt nur zu verbieten.
3.4 Mehr-Faktor-Authentisierung und Passkeys
Ein Passwort allein schützt nicht vor Phishing. Deshalb gehört die Mehr-Faktor-Authentisierung (MFA) fest in jede Passwortschulung. Das BSI nennt als Beispiele für zusätzliche Faktoren einen Fingerabdruck, eine Bestätigung per App oder eine PIN und bezeichnet die Absicherung per MFA als generell empfehlenswert.
Passkeys sind der nächste Schritt. Sie ersetzen das Passwort durch ein kryptografisches Schlüsselpaar, das an das Gerät gebunden ist und per Fingerabdruck, Gesichtserkennung oder Geräte-PIN freigegeben wird. Da kein Passwort mehr eingetippt wird, kann es auch nicht auf einer gefälschten Seite abgefangen werden. Für die Schulung reicht ein verständliches Grundprinzip: Was ist ein Passkey, wo kann ich ihn nutzen, und was tue ich, wenn ich das Gerät verliere?
Beschäftigte sollten außerdem lernen, MFA-Anfragen kritisch zu prüfen. Eine Bestätigungsanfrage auf dem Smartphone, obwohl man sich gerade nicht angemeldet hat, ist ein Warnsignal und gehört gemeldet.
3.5 Richtig handeln bei Verdacht
Der letzte Baustein ist oft der wichtigste. Beschäftigte müssen wissen, was im Ernstfall zu tun ist:
- Passwort des betroffenen Kontos sofort ändern
- Alle Konten mit demselben Passwort ebenfalls ändern
- IT-Sicherheit oder Helpdesk informieren, mit konkreter Kontaktangabe
- Keine Angst vor Konsequenzen: Eine schnelle Meldung ist erwünscht
Genau hier zahlt sich die Empfehlung des LSI Bayern aus, Zuständigkeiten und Kontaktangaben in der Richtlinie zu nennen.
4. So gestalten Sie die Schulung praxisnah und wirksam
Die Inhalte stehen, nun kommt es auf die Vermittlung an. Drei Prinzipien aus der deutschen Forschung und Praxis helfen Ihnen dabei.
4.1 Kurz, verständlich und ermutigend
Der BSI-Beirat empfiehlt eine Passwortkommunikation, die kurz, leicht verständlich und nicht überfordernd ist und zur Umsetzung erster Schritte ermutigt. Für E-Learning bedeutet das: lieber mehrere kurze Lerneinheiten von wenigen Minuten als ein langer Pflichtkurs. Jede Einheit endet mit einer klaren Handlung.
4.2 Konkret statt allgemein
Der Leitfaden „Effektive IT-Security-Awareness“ des Cyber-Sicherheitsdialogs empfiehlt, Awareness-Inhalte aus einer Risiko- und Zielgruppenanalyse abzuleiten. Empfehlungen sollen so konkret sein, dass ihre Umsetzung im Alltag nachvollziehbar ist. Allgemeine Aussagen wie „Schützen Sie Ihr Konto“ reichen nicht aus.
So sieht der Unterschied aus:
| Zu allgemein | Konkret umsetzbar |
|---|---|
| „Verwenden Sie sichere Passwörter.“ | „Bilden Sie Ihr Passwort aus fünf zufälligen Wörtern mit Leerzeichen.“ |
| „Nutzen Sie einen Passwortmanager.“ | „Installieren Sie den freigegebenen Passwortmanager über das Softwareportal.“ |
| „Melden Sie Vorfälle.“ | „Rufen Sie bei Verdacht sofort den IT-Helpdesk unter der Durchwahl im Intranet an.“ |
| „Aktivieren Sie MFA.“ | „Richten Sie heute die Authenticator-App für Ihr E-Mail-Konto ein.“ |
4.3 Zielgruppen unterscheiden
Nicht alle Beschäftigten haben denselben Schutzbedarf. Eine Risikoanalyse zeigt, welche Gruppen Sie gesondert ansprechen sollten:
- Alle Beschäftigten: Grundlagen, Passphrasen, Passwortmanager, MFA, Verhalten bei Verdacht
- Führungskräfte: Vorbildfunktion, besonders schützenswerte Zugänge, gezielte Angriffe auf Entscheider
- Administratoren und IT-Teams: privilegierte Konten, Dienstkonten, technische Umsetzung der Richtlinie
- Neue Mitarbeitende: Einrichtung aller Zugänge in der ersten Woche, idealerweise direkt im Onboarding
4.4 Interaktiv üben statt nur lesen
Die Ergebnisse der Darmstädter Studie zeigen, dass reine Informationsformate kaum Verhalten ändern. Interaktive Elemente helfen, Wissen in Handlung zu übersetzen:
- Bewertungsübungen: Beschäftigte schätzen Beispielpasswörter ein und erhalten sofort Rückmeldung.
- Szenarien: Eine Kollegin bittet am Telefon um das Passwort. Was tun Sie?
- Geführte Einrichtung: Schritt-für-Schritt-Anleitung, die parallel am eigenen Rechner umgesetzt wird.
- Kurze Wiederholungen: Auffrischungen in regelmäßigen Abständen statt eines einmaligen Kurses.
5. Richtlinie, Technik und Schulung in Einklang bringen
Eine häufige Frage in diesem Zusammenhang lautet: Welche Kennwortrichtlinien lassen sich in Active Directory umsetzen? Für L&D ist sie wichtig, weil die Schulung zu den technischen Vorgaben passen muss.
Microsoft dokumentiert, dass die Kennwortrichtlinie in lokalen Active-Directory-Domänendiensten unter den Kontorichtlinien (Account Policies) konfiguriert wird. Für synchronisierte Konten kann zusätzlich Microsoft Entra ID die Kennwortprüfung vor der lokalen Richtlinie durchführen.
Stimmen Sie sich vor dem Start der Schulung mit der IT ab:
- Welche Mindestlänge erzwingt das System?
- Ist ein regelmäßiger Passwortwechsel noch aktiv, obwohl er nicht mehr empfohlen wird?
- Werden häufig verwendete Passwörter technisch blockiert?
- Für welche Systeme ist MFA bereits eingerichtet, für welche geplant?
- Welcher Passwortmanager ist freigegeben?
Erst wenn diese Antworten feststehen, kann die Schulung eindeutige Anweisungen geben. Für Unternehmen, die unter die NIS2-Umsetzung fallen, ist diese Abstimmung ohnehin Teil eines größeren Awareness-Konzepts. Mehr dazu lesen Sie in unserem Beitrag zur NIS2 Awareness Schulung.
6. Den Erfolg der Schulung messen
Eine abgeschlossene Schulung ist noch kein Erfolg. HR und L&D sollten prüfen, ob sich Wissen und Verhalten tatsächlich verändert haben.
6.1 Was sich messen lässt
Eine Studie in der Zeitschrift Datenschutz und Datensicherheit aus dem Jahr 2020 evaluierte Sensibilisierungsmaterialien zur Passwortsicherheit anhand von zwei Kriterien: dem Erkennen unsicheren passwortbezogenen Verhaltens und der zutreffenden Einschätzung der Passwortsicherheit. Die Materialien verbesserten beides signifikant, und die Verbesserung war auch nach mehreren Monaten noch nachweisbar.
Diese beiden Kriterien eignen sich gut als Kennzahlen für Ihre eigene Schulung.
6.2 Kennzahlen für HR und L&D
| Kennzahl | So erheben Sie sie | Zeitpunkt |
|---|---|---|
| Abschlussquote | Reporting der Lernplattform | Laufend |
| Wissensstand | Test mit Beispielpasswörtern und Szenarien | Vor und direkt nach der Schulung |
| Nachhaltigkeit | Erneuter Kurztest | Drei bis sechs Monate später |
| Verhalten | Nutzungsquote des Passwortmanagers, MFA-Aktivierung (Daten der IT) | Quartalsweise |
| Meldekultur | Anzahl gemeldeter Verdachtsfälle | Quartalsweise |
Kombinieren Sie Lerndaten mit technischen Daten der IT. Steigt nach der Schulung die Zahl der MFA-Aktivierungen, ist das ein starkes Signal. Achten Sie dabei auf den Datenschutz: Werten Sie Verhaltensdaten aggregiert aus und stimmen Sie das Vorgehen mit Datenschutzbeauftragten und gegebenenfalls dem Betriebsrat ab.
6.3 Nachweise dokumentieren
Besonders in regulierten Branchen und bei Audits müssen Sie belegen können, wer wann geschult wurde. Zertifikate und ein zentrales Reporting sparen hier viel Zeit. Unser Überblick zu gesetzlichen Pflichtschulungen zeigt, wie Sie Nachweise insgesamt sauber organisieren.
Unser Blick auf Passwortschulungen
In unserer Arbeit mit HR- und L&D-Teams sehen wir immer wieder dasselbe Muster: Die Passwortrichtlinie ist sorgfältig formuliert, doch die Schulung dazu ist ein Foliensatz mit Verboten. Beschäftigte lernen, was sie nicht tun sollen, aber selten, wie es leichter geht. Das Ergebnis sind Notlösungen, die die Sicherheit eher schwächen.
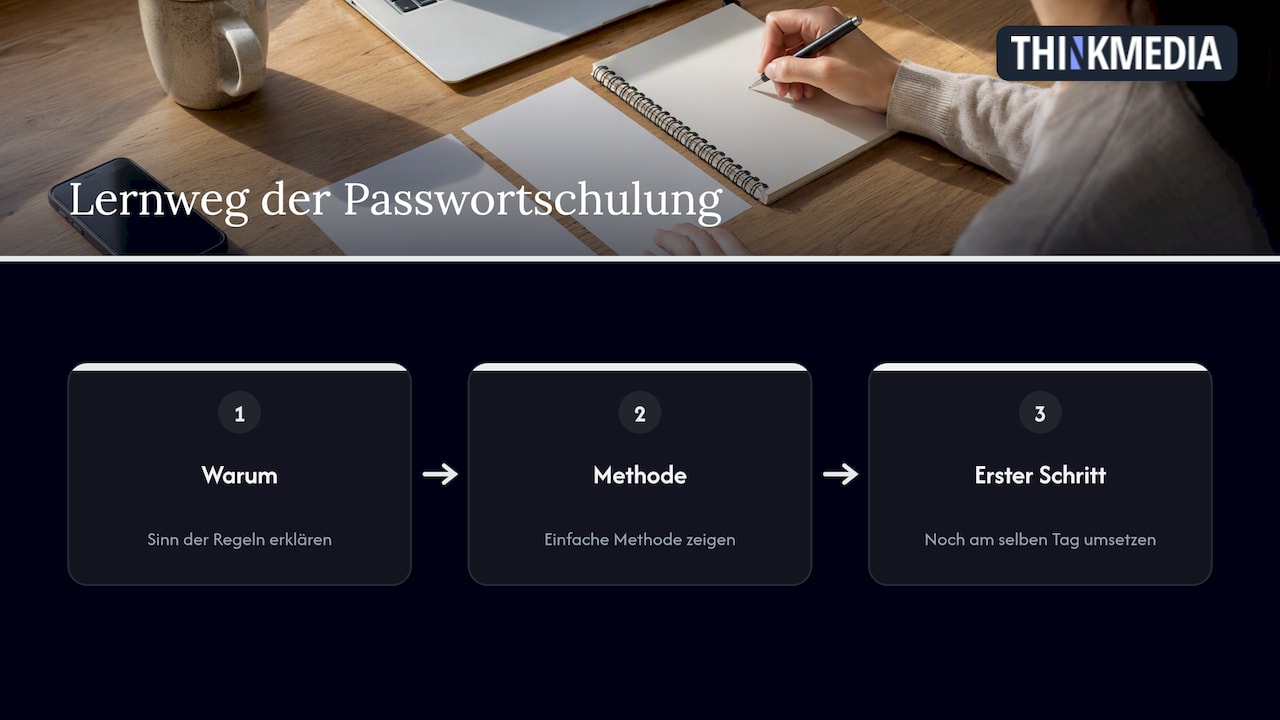
Wir halten einen anderen Weg für wirksamer. Eine gute Passwortschulung beginnt mit dem Warum, zeigt dann eine einfache Methode und endet mit einem konkreten ersten Schritt, der noch am selben Tag umgesetzt wird. Interaktive Übungen, in denen Beschäftigte Passwörter selbst bewerten, bleiben deutlich besser haften als jede Pflichtlektüre.
Genauso wichtig ist die Verbindung zum Onboarding. Neue Mitarbeitende richten in den ersten Tagen ohnehin alle Zugänge ein. Wer genau dann lernt, wie Passwortmanager und MFA funktionieren, startet mit sicheren Gewohnheiten, statt später alte ablegen zu müssen. Passwortsicherheit ist für uns deshalb kein einmaliges Pflichtthema, sondern ein fester Teil einer Lernkultur, die Teams sicherer und produktiver macht.
— Sebastian
Passwortsicherheit als Teil Ihrer IT-Security-Schulungen
Wenn Sie Passwortsicherheit nicht isoliert, sondern im Zusammenhang mit Phishing, Schadsoftware und NIS2-Anforderungen schulen möchten, unterstützen wir Sie mit digitalen Mitarbeiterschulungen. Unsere Kurse wie „IT-Sicherheit Grundlagen mit NIS2-Anforderungen“ oder „Malware- und Ransomware-Attacken erfolgreich abwehren“ setzen auf interaktive Lerninhalte, Zertifikate und Reporting für eine rechtssichere Nachweisdokumentation. Auf Wunsch passen wir Inhalte an Ihre eigene Passwortrichtlinie an. Einen Überblick über das Angebot finden Sie bei unseren IT-Sicherheitsschulungen und im Online-Kurs zur Cybersicherheit.
Checkliste: Ihre Passwortschulung in sieben Schritten
- Richtlinie prüfen: Entspricht sie den aktuellen Empfehlungen zu Einzigartigkeit, Länge und Passwortwechsel?
- Technik abstimmen: Klären Sie mit der IT Mindestlänge, Sperrlisten, MFA und freigegebenen Passwortmanager.
- Zielgruppen festlegen: Alle Beschäftigten, Führungskräfte, IT-Teams und Neueinsteiger getrennt betrachten.
- Inhalte zusammenstellen: Angriffswege, Passphrasen, Passwortmanager, MFA und Passkeys, Verhalten bei Verdacht.
- Interaktiv gestalten: Kurze Einheiten, Übungen, Szenarien und ein konkreter erster Schritt.
- Erfolg messen: Vorher-nachher-Test, Wiederholung nach einigen Monaten, Verhaltensdaten der IT.
- Regelmäßig auffrischen: Kurze Wiederholungen einplanen und das Thema ins Onboarding aufnehmen.
Häufige Fragen
Wie oft sollten Beschäftigte ihr Passwort ändern?
Nach den aktuellen Empfehlungen nur dann, wenn ein konkreter Verdacht besteht, dass es kompromittiert wurde. Der BSI-Beirat bewertet beständige Passwort-Erneuerung als wenig zielführend, und auch Microsoft rät von einem erzwungenen regelmäßigen Wechsel ab. Wichtiger ist, dass jedes Passwort einzigartig ist.
Was ist sicherer, Zwei-Faktor-Authentisierung oder Passkey?
Beide sind deutlich sicherer als ein Passwort allein. Passkeys gelten als besonders widerstandsfähig gegen Phishing, weil kein Passwort mehr eingegeben wird, das abgefangen werden könnte. Wo Passkeys noch nicht verfügbar sind, bleibt MFA der wichtigste Zusatzschutz.
Was ist der Satz-Trick bei Passwörtern?
Beim Satz-Trick denken Sie sich einen persönlichen Satz aus und bilden das Passwort aus den Anfangsbuchstaben, Zahlen und Satzzeichen. So entsteht ein kurzes, komplexes Passwort, das sich über den Satz leicht merken lässt. Eine Alternative ist die Wortkette aus fünf bis sechs zufälligen Wörtern.
Wie lange sollte eine Passwortschulung dauern?
Eine feste Vorgabe gibt es nicht. Bewährt haben sich kurze, interaktive Einheiten von wenigen Minuten, die jeweils mit einer konkreten Handlung enden. Regelmäßige kurze Auffrischungen wirken nachhaltiger als ein einmaliger langer Kurs.
Woran erkenne ich eine gute Informationssicherheitsschulung?
An konkreten, im Alltag umsetzbaren Empfehlungen, interaktiven Übungen und einer klaren Erfolgsmessung. Gute Anbieter liefern Zertifikate und Reporting für Ihre Nachweise und können Inhalte an Ihre internen Richtlinien anpassen.
Quellen
- BSI: Sichere Passwörter erstellen
- BSI-Beirat Digitaler Verbraucherschutz: Kommunikation über Sicherheit bei Passwörtern (2022)
- LSI Bayern: Umgang mit Passwörtern (2022)
- KIT SECUSO: Schulungsmodul Passwortsicherheit
- Hochschule Darmstadt: It is not as simple as that (2021)
- Cyber-Sicherheitsdialog: Leitfaden Effektive IT-Security-Awareness (2022)
- Springer DuD: Erstellung von effektiven Sensibilisierungsmaterialien (2020)
- Microsoft Learn: Übersicht über Kennwortrichtlinien