
Ein Serverstandort in Deutschland ist für ein Lernmanagementsystem (LMS) ein starkes Fundament, aber noch kein Datenschutznachweis. Entscheidend ist, wer den Anbieter kontrolliert, wo Backups und Supportzugriffe liegen, welche Unterauftragsverarbeiter mitarbeiten und was im Auftragsverarbeitungsvertrag steht. Dieser Leitfaden zeigt HR- und L&D-Verantwortlichen, welche Daten ein LMS speichert, welche Regeln der DSGVO greifen und mit welchen Fragen Sie einen Anbieter in einem Gespräch sauber prüfen.
Kurz gesagt
- Der Serverstandort Deutschland regelt, wo Daten physisch liegen. Er sagt nichts darüber, wer auf sie zugreifen kann.
- Auch ein Zugriff aus einem Drittland, etwa per Fernwartung oder über eine ausländische Muttergesellschaft, kann eine Drittlandübermittlung sein, selbst wenn die Server in der EU stehen.
- Pflicht ist ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO mit klaren technischen und organisatorischen Maßnahmen, einer Liste der Unterauftragsverarbeiter und Regeln zu Rückgabe und Löschung.
- Zertifikate wie ISO 27001 oder BSI C5 sind wertvoll, wenn ihr Geltungsbereich das konkrete LMS abdeckt.
- Ein LMS kann Leistung und Verhalten auswerten. Der Betriebsrat ist daher in der Regel früh einzubinden.
Inhaltsverzeichnis
- 1. Was der Serverstandort bei einem LMS bedeutet
- 2. Warum „Server in Deutschland“ allein nicht genügt
- 3. Der rechtliche Rahmen in vier Bausteinen
- 4. Die versteckten Standorte: Backups, Tests und Support
- 5. Zertifikate richtig lesen
- 6. Fragenkatalog für das Gespräch mit dem LMS-Anbieter
- 7. Betriebsrat und Mitbestimmung
- 8. In sechs Schritten zur sicheren Entscheidung
- Unsere Sicht: Datenschutz ist Teil guter Schulung
- Pflichtschulungen mit sauberem Nachweis
- Häufige Fragen
- Quellen
1. Was der Serverstandort bei einem LMS bedeutet
Der Serverstandort ist der Ort, an dem das Rechenzentrum steht, auf dem die Lernplattform läuft und ihre Daten speichert. Steht dort „Hosting in Deutschland“, liegen die Produktivdaten in der Regel in einem Rechenzentrum etwa in Frankfurt, Nürnberg, Köln oder Berlin. Für viele Unternehmen ist das ein wichtiges Kriterium, weil deutsches und europäisches Recht unmittelbar für den Betreiber des Rechenzentrums gelten.
Wichtig ist der Blick darauf, was überhaupt gespeichert wird. Ein LMS ist keine reine Mediathek. Es verarbeitet eine Vielzahl personenbezogener Daten, die sich grob in fünf Gruppen teilen:
- Stammdaten: Name, E-Mail-Adresse, Personalnummer, Abteilung, Standort, Führungskraft, Rolle im System.
- Lerndaten: gebuchte und zugewiesene Kurse, Lernfortschritt, Bearbeitungszeiten, Testergebnisse, Anzahl der Versuche.
- Nachweisdaten: Zertifikate, Teilnahmebestätigungen, Fristen für Pflichtschulungen und Wiederholungen.
- Nutzungs- und Protokolldaten: Logins, IP-Adressen, Geräteinformationen, Zeitstempel, Änderungen durch Administratoren.
- Kommunikationsdaten: Nachrichten, Forenbeiträge, Feedback, Support-Tickets.
Gerade Lern- und Protokolldaten sind sensibel. Sie zeigen, wer wann welche Schulung abgeschlossen oder versäumt hat und wie gut jemand in einem Test abgeschnitten hat. Mehr zum Umgang mit diesen Informationen finden Sie in unserem Leitfaden zur Rolle von Daten im E-Learning.
Rechtlich ist jeder dieser Speichervorgänge relevant. Nach der Datenschutz-Checkliste für Lern-Software der Rechtsinformationsstelle Digitale Hochschule NRW stellt jede Übermittlung von Daten an einen Server eine Verarbeitung dar. Für den Speicherort gelten damit dieselben Regeln wie für eine Übermittlung an Dritte. Dieselbe Checkliste erinnert daran, dass für jede Verarbeitung eine Rechtsgrundlage nach Art. 6 DSGVO vorliegen muss.
2. Warum „Server in Deutschland“ allein nicht genügt
Der Serverstandort beantwortet die Frage „Wo liegen die Daten?“. Für den Datenschutz ist eine zweite Frage mindestens ebenso wichtig: „Wer kann darauf zugreifen, und nach welchem Recht?“ Drei Faktoren entscheiden darüber.
Der Sitz des Anbieters und seiner Muttergesellschaft
Ein Rechenzentrum in Frankfurt kann von einem Unternehmen betrieben werden, das zu einem Konzern außerhalb der EU gehört. Dann unterliegt die Muttergesellschaft unter Umständen ausländischem Recht, das Behörden Zugriff auf Daten einräumt, unabhängig davon, wo diese gespeichert sind. Die Wirtschaftsprüfungsgesellschaft BDO weist darauf hin, dass auch der Zugriff aus einem Drittland eine datenschutzrechtlich relevante Übermittlung sein kann, selbst wenn die Daten innerhalb der EU liegen. Fragen Sie deshalb immer nach der vollständigen Konzernstruktur.
Fernwartung und Support
Viele Softwareanbieter betreuen ihre Systeme aus mehreren Ländern. Ein Supportteam außerhalb der EU, das sich per Fernwartung auf die Plattform schalten kann, verarbeitet die Daten ebenfalls. Für diese Verarbeitung müssen die besonderen Voraussetzungen für Drittlandübermittlungen nach Art. 44 ff. DSGVO erfüllt sein. Das gilt auch für Entwickler, die zur Fehleranalyse auf Produktivdaten zugreifen.
Unterauftragsverarbeiter
Kaum ein LMS läuft ohne Dienstleister: Rechenzentrum, E-Mail-Versand, Videostreaming, Analyse-Tools, Übersetzungsdienste oder KI-Funktionen. Jeder dieser Unterauftragsverarbeiter kann eigene Standorte haben. Nach Art. 28 DSGVO braucht der Einsatz weiterer Auftragsverarbeiter eine vorherige gesonderte oder allgemeine schriftliche Genehmigung des Verantwortlichen, also Ihres Unternehmens. Bei einer allgemeinen Genehmigung muss der Anbieter Änderungen ankündigen, damit Sie widersprechen können.
Drei verbreitete Irrtümer
- „Deutsches Rechenzentrum heißt deutsches Recht für alle.“ Das Rechenzentrum unterliegt deutschem Recht. Der Anbieter, sein Konzern und seine Dienstleister können zusätzlich anderen Rechtsordnungen unterliegen.
- „Ein Zertifikat ersetzt den Vertrag.“ Zertifikate belegen ein Sicherheitsniveau. Welche Pflichten der Anbieter Ihnen gegenüber hat, regelt erst der AVV.
- „Nur die Lerninhalte liegen in der Cloud.“ Neben Kursen und Videos speichert ein LMS vor allem personenbezogene Daten zu Fortschritt, Ergebnissen und Nachweisen. Genau diese Daten stehen im Mittelpunkt jeder Datenschutzprüfung.
Wer diese drei Punkte im Blick behält, stellt im Anbietergespräch von Anfang an die richtigen Fragen.
Fazit dieses Kapitels: Der Serverstandort ist ein Baustein. Erst zusammen mit Anbietersitz, Zugriffswegen und Subunternehmern ergibt sich ein vollständiges Bild.
3. Der rechtliche Rahmen in vier Bausteinen
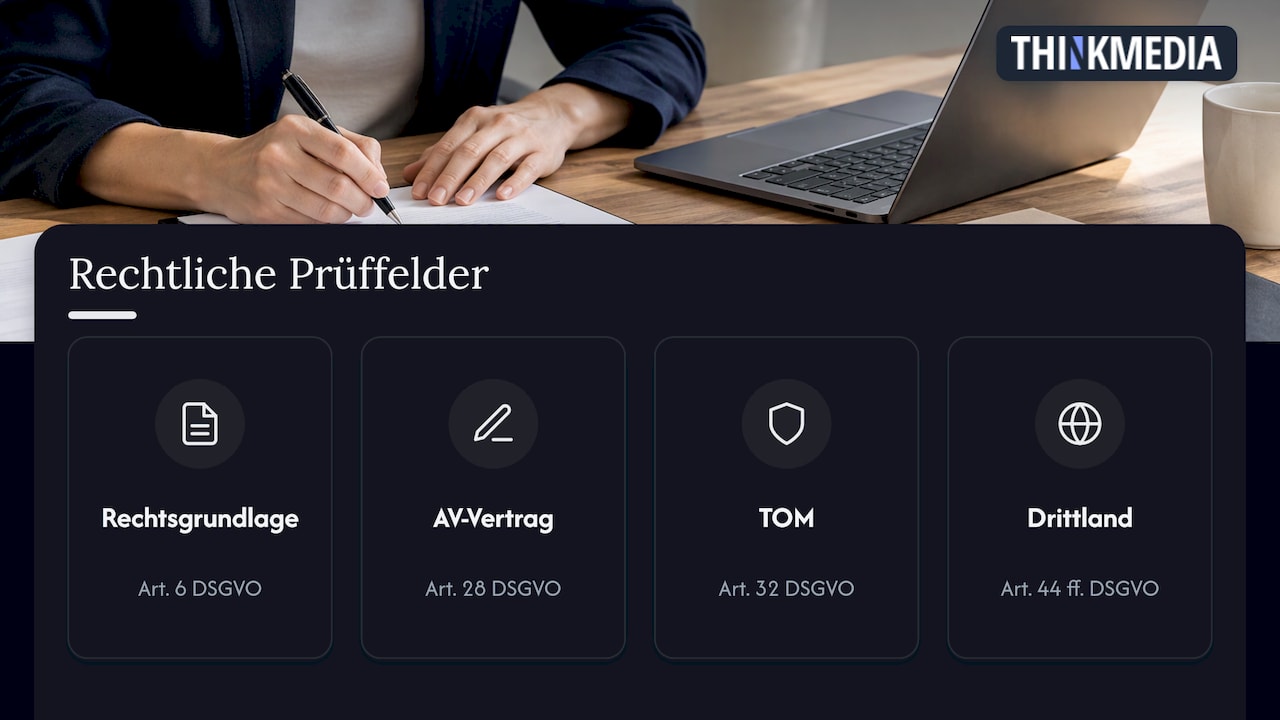
Wer ein LMS einführt, ist datenschutzrechtlich der Verantwortliche. Der Anbieter verarbeitet die Daten in Ihrem Auftrag. Daraus ergeben sich vier Bausteine, die jede Prüfung strukturieren.
Baustein 1: Rechtsgrundlage nach Art. 6 DSGVO
Die Verarbeitung personenbezogener Daten ist nur zulässig, wenn eine Erlaubnisgrundlage vorliegt. Für Pflichtschulungen wie Arbeitsschutz-Unterweisungen oder Compliance-Trainings ist das häufig die Durchführung des Beschäftigungsverhältnisses oder eine gesetzliche Pflicht. Für freiwillige Angebote oder zusätzliche Auswertungen kann eine andere Grundlage nötig sein. Klären Sie das gemeinsam mit Ihrer oder Ihrem Datenschutzbeauftragten, bevor die Plattform live geht.
Baustein 2: Auftragsverarbeitungsvertrag nach Art. 28 DSGVO
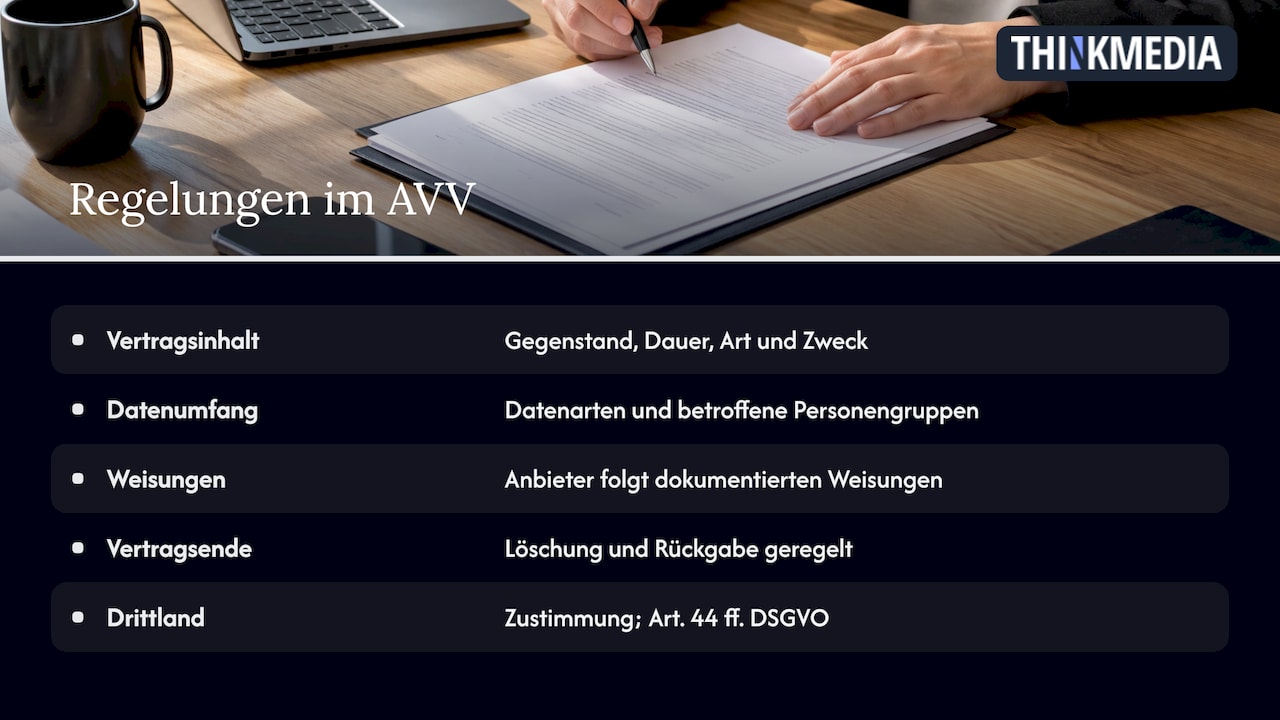
Der Auftragsverarbeitungsvertrag (AVV) ist das zentrale Dokument. Er legt Gegenstand, Dauer, Art und Zweck der Verarbeitung fest, ebenso die Datenarten und die betroffenen Personengruppen. Er beschränkt den Anbieter auf Ihre dokumentierten Weisungen, regelt Löschung und Rückgabe nach Vertragsende und gibt Ihnen Kontroll- und Prüfrechte.
Ein gutes Beispiel für eine klare Standortregel liefert die öffentliche Hand: Die Vereinbarung zur Auftragsverarbeitung für LOGINEO NRW LMS legt fest, dass die Leistung ausschließlich in einem EU-Mitgliedsstaat oder einem Vertragsstaat des Europäischen Wirtschaftsraums erbracht wird. Jede Verlagerung in ein Drittland braucht die vorherige Zustimmung des Verantwortlichen und ist nur zulässig, wenn die Voraussetzungen der Art. 44 ff. DSGVO erfüllt sind. Eine solche Formulierung ist ein guter Maßstab für Ihren eigenen Vertrag.
Baustein 3: Technische und organisatorische Maßnahmen nach Art. 32 DSGVO
Die DSGVO verlangt ein angemessenes Schutzniveau. Dazu gehören typischerweise Verschlüsselung, Zugriffskontrolle, Protokollierung und getestete Backups. Diese Maßnahmen sollten nicht allgemein beschrieben, sondern im Anhang zum AVV konkret benannt sein: Welche Verschlüsselung gilt für die Übertragung, welche für gespeicherte Daten? Wie werden Administratorenrechte vergeben? Wie oft wird die Wiederherstellung eines Backups getestet?
Baustein 4: Drittlandübermittlungen nach Art. 44 ff. DSGVO
Sobald Daten die EU oder den EWR verlassen oder von dort aus zugänglich sind, gelten zusätzliche Anforderungen. Der Anbieter muss darlegen, auf welcher Grundlage eine solche Übermittlung erfolgt und welche Schutzmaßnahmen greifen. Am einfachsten ist die Prüfung, wenn Betrieb, Support und alle Unterauftragsverarbeiter vollständig innerhalb von EU und EWR bleiben.
Einen ausführlichen Überblick über alle Datenschutzpflichten rund um Lernplattformen gibt unser Beitrag LMS DSGVO-konform einsetzen.
4. Die versteckten Standorte: Backups, Tests und Support
In Angeboten steht oft nur der Standort des Produktivsystems. Ein vollständiges Bild ergibt sich erst, wenn Sie alle Orte kennen, an denen Ihre Daten liegen oder sichtbar werden:
- Produktivsystem: das Rechenzentrum, auf dem die Plattform läuft.
- Backups: Sicherungskopien liegen häufig in einem zweiten Rechenzentrum, damit sie bei einem Ausfall verfügbar bleiben. Fragen Sie, wo genau, wie lange sie aufbewahrt werden und wie sie verschlüsselt sind.
- Test- und Stagingumgebungen: Werden dort echte Personaldaten verwendet oder nur anonymisierte Testdaten?
- Supportsysteme: Ticketsysteme und Fernwartungstools speichern oft Screenshots, Namen und E-Mail-Adressen.
- Zusatzdienste: Videohosting, E-Mail-Benachrichtigungen, Webanalyse, Übersetzungs- oder KI-Funktionen.
Wie eine transparente Darstellung aussehen kann, zeigt die sächsische Schulplattform LernSax: Sie wird laut Betreiberangaben von DigiOnline in Köln betrieben und nutzt Server der IBH connect GmbH in Dresden. Genannt werden außerdem die Zertifizierungen des Hosting-Dienstleisters. Diese Offenheit über Betreiber, Rechenzentrum und Nachweise ist genau die Information, die Sie bei jedem Anbieter erwarten dürfen.
5. Zertifikate richtig lesen
Zertifikate ersparen Ihnen keine Prüfung, aber sie machen sie deutlich leichter. Die LernSax-Angaben nennen beispielhaft die Standards, die im deutschen Cloud-Umfeld häufig vorkommen: ISO 27001:2022, ISO 27017, ISO 27018 und die Kriterien des BSI C5:2020.
| Nachweis | Worum es geht | Darauf sollten Sie achten |
|---|---|---|
| ISO/IEC 27001 | Managementsystem für Informationssicherheit | Gilt das Zertifikat für das LMS und das Rechenzentrum oder nur für einen Unternehmensteil? |
| ISO/IEC 27017 | Sicherheitsmaßnahmen speziell für Cloud-Dienste | Wird es vom Hoster, vom LMS-Anbieter oder von beiden gehalten? |
| ISO/IEC 27018 | Schutz personenbezogener Daten in der Public Cloud | Passt es zu den Daten, die Ihr LMS tatsächlich verarbeitet? |
| BSI C5 | Kriterienkatalog des Bundesamts für Sicherheit in der Informationstechnik für Cloud-Dienste | Liegt ein Prüfbericht vor, und welche Kriterien sind erfüllt? |
| Eigener AVV mit TOM-Anhang | Vertragliche Zusicherung des Anbieters | Sind die Maßnahmen konkret beschrieben oder nur allgemein formuliert? |
Zwei Fragen helfen bei jedem Zertifikat: Wer ist zertifiziert, und was genau ist der Geltungsbereich? Ein Rechenzentrum mit ISO 27001 ist ein gutes Fundament. Für Ihre Prüfung zählt zusätzlich, wie der LMS-Anbieter selbst mit Zugriffen, Updates und Support umgeht.
6. Fragenkatalog für das Gespräch mit dem LMS-Anbieter
Die folgende Checkliste bündelt die Punkte aus den Kapiteln 1 bis 5. Nutzen Sie sie als Vorlage für Ihre Ausschreibung oder das Erstgespräch. Ein seriöser Anbieter beantwortet diese Fragen schriftlich und ohne Zögern.
Anbieter und Hosting
- Wo hat der Anbieter seinen Sitz, und gehört er zu einer Unternehmensgruppe mit Sitz außerhalb der EU?
- In welchem Rechenzentrum und in welcher Stadt läuft das Produktivsystem?
- Wer betreibt dieses Rechenzentrum, und welche Zertifikate liegen dafür vor?
Backups und Verfügbarkeit
- Wo werden Backups gespeichert, wie oft werden sie erstellt und wie lange aufbewahrt?
- Sind Backups verschlüsselt, und wie oft wird die Wiederherstellung getestet?
- Welche Verfügbarkeit sagt der Anbieter vertraglich zu?
Zugriffe und Support
- Welche Personen und Teams können auf Produktivdaten zugreifen, und von welchen Ländern aus?
- Wie wird Fernwartung freigegeben und protokolliert?
- Werden in Test- oder Entwicklungsumgebungen echte Personaldaten verwendet?
Unterauftragsverarbeiter
- Welche Unterauftragsverarbeiter sind beteiligt, mit welcher Aufgabe und an welchem Standort?
- Wie und mit welcher Frist werden Sie über neue Unterauftragsverarbeiter informiert?
- Nutzen KI-Funktionen, Videostreaming oder E-Mail-Versand externe Dienste?
Vertrag und Sicherheit
- Liegt ein AVV nach Art. 28 DSGVO vor, und sind die technischen und organisatorischen Maßnahmen konkret beschrieben?
- Welche Verschlüsselung gilt für Übertragung und Speicherung?
- Wie schnell meldet der Anbieter Sicherheitsvorfälle?
- Welche Kontroll- und Auditrechte haben Sie?
Rollen, Auswertungen und Vertragsende
- Lassen sich Rollen und Rechte so einstellen, dass Führungskräfte nur die Daten sehen, die sie brauchen?
- Können Auswertungen auf Nachweise und Fristen begrenzt werden?
- In welchem Format erhalten Sie Ihre Daten und Zertifikatsnachweise bei Vertragsende zurück?
- Wann und wie werden alle Daten einschließlich der Backups gelöscht, und erhalten Sie eine Bestätigung?
Tipp: Halten Sie die Antworten in einer einfachen Tabelle fest. So lassen sich mehrere Anbieter direkt vergleichen, und Ihre Datenschutzdokumentation ist gleich mit erledigt. Eine Übersicht über den Markt bietet unser Vergleich der E-Learning-Anbieter in Deutschland.
7. Betriebsrat und Mitbestimmung
Neben dem Datenschutz gibt es eine zweite Prüfinstanz: den Betriebsrat. Ein LMS erfasst, wer welche Kurse wann und mit welchem Ergebnis abgeschlossen hat. Damit ist es ein technisches System, das sich zur Leistungs- und Verhaltenskontrolle eignet. Nach § 87 Abs. 1 Nr. 6 BetrVG hat der Betriebsrat bei der Einführung solcher Systeme ein Mitbestimmungsrecht. Nach der Rechtsprechung reicht dafür bereits die objektive Eignung zur Überwachung, eine konkrete Absicht des Arbeitgebers ist nicht erforderlich.
Der Serverstandort spielt in diesen Gesprächen oft eine wichtige Rolle. Betriebsräte fragen gezielt nach, wo Daten liegen, wer darauf zugreift und wie lange sie gespeichert werden. Wer den Fragenkatalog aus Kapitel 6 bereits beantwortet hat, kann diese Fragen sofort und belastbar beantworten.
Bewährt hat sich eine Betriebsvereinbarung, die Folgendes regelt:
- Zweck des LMS und erlaubte Auswertungen, etwa der Nachweis von Pflichtschulungen
- ausgeschlossene Auswertungen, etwa Leistungsvergleiche einzelner Beschäftigter
- Rollen und Leserechte für HR, Führungskräfte und Administratoren
- Speicherfristen für Lern- und Protokolldaten
- Hosting, Unterauftragsverarbeiter und Informationspflichten bei Änderungen
Wann der Betriebsrat genau zustimmen muss und wie Sie das Verfahren aufsetzen, erklärt unser Beitrag zur Zustimmung des Betriebsrats beim E-Learning.
8. In sechs Schritten zur sicheren Entscheidung
Mit dieser Reihenfolge behalten HR und L&D den Überblick und binden die richtigen Personen zur richtigen Zeit ein.
- Anforderungen festlegen: Welche Schulungen sollen laufen, welche Daten werden dafür wirklich gebraucht, und welche Nachweise verlangen Prüfer, Aufsichtsbehörden oder Kunden?
- Datenschutz und IT früh einbinden: Datenschutzbeauftragte und Informationssicherheit definieren die Mindestanforderungen an Hosting, Zugriffe und Zertifikate.
- Anbieter befragen: Senden Sie den Fragenkatalog aus Kapitel 6 an alle Anbieter in der engeren Wahl und vergleichen Sie die Antworten schriftlich.
- Verträge prüfen: AVV, TOM-Anhang und Liste der Unterauftragsverarbeiter lesen, offene Punkte klären und Standortzusagen vertraglich festhalten.
- Betriebsrat beteiligen: Zweck, Auswertungen und Speicherfristen gemeinsam festlegen und in einer Betriebsvereinbarung dokumentieren.
- Einführen und dokumentieren: Verarbeitungsverzeichnis ergänzen, Mitarbeitende transparent informieren und Rollen im System sauber einrichten.
Wie Sie die Einführung insgesamt planen, von der Zielsetzung bis zum Rollout, zeigt unser Leitfaden zur Einführung von E-Learning in sechs Schritten. Und wer das Budget vorbereiten möchte, findet in unserem Beitrag zu E-Learning-Kosten für Unternehmen die üblichen Preismodelle.
Unsere Sicht: Datenschutz ist Teil guter Schulung
Wir erleben in vielen Gesprächen mit HR- und L&D-Teams, dass die Frage nach dem Serverstandort am Anfang steht. Das ist richtig so. Sie ist aber nur der Einstieg in eine größere Frage: Können Sie jederzeit belegen, dass Ihre Schulungsdaten sicher verarbeitet und Ihre Pflichtschulungen vollständig nachgewiesen sind?
Für uns gehören Lerninhalte und Datenschutz zusammen. Eine Schulung zur IT-Sicherheit oder zur NIS2-Richtlinie verliert an Glaubwürdigkeit, wenn die Plattform dahinter Fragen offenlässt. Deshalb setzen wir auf rechtssichere Nachweisdokumentation, klares Reporting und Zertifikate, die Ihre Mitarbeitenden schnell erhalten und Sie jederzeit abrufen können.
Unsere Erfahrung aus der Zusammenarbeit mit DAX-Konzernen und Mittelstand zeigt: Wer Datenschutz, Betriebsrat und Lernziele von Beginn an zusammen denkt, führt E-Learning schneller ein und erreicht mehr Akzeptanz im Team. Genau dabei beraten wir, von der Themenauswahl bis zur Optimierung des Lernmanagements.
Sebastian
Pflichtschulungen mit sauberem Nachweis
Mitarbeiterschulung bietet digitale, interaktive Kurse für die Themen, die in fast jedem Unternehmen geschult werden müssen: IT-Sicherheit Grundlagen mit NIS2-Anforderungen, Malware- und Ransomware-Abwehr, Informationssicherheit für Führungskräfte, Compliance und Code of Conduct, AGG, Arbeitssicherheit, Verhalten in Notfällen und Künstliche Intelligenz. Zertifikate, Reporting und rechtssichere Nachweisdokumentation sind Teil der Plattform.
Auf Wunsch passen wir Inhalte an Ihr Unternehmen an, erstellen individuelle Kurse oder liefern sie als White-Label-Lösung. Jahreslizenzen erleichtern die Planung für das ganze Team. Entdecken Sie unsere digitalen Mitarbeiterschulungen und sprechen Sie uns zu Ihren Anforderungen an Datenschutz und Nachweise an.
Häufige Fragen
Reicht ein Serverstandort in der EU statt in Deutschland?
Die DSGVO unterscheidet nicht zwischen Deutschland und anderen EU- oder EWR-Staaten, ein Rechenzentrum in Österreich oder den Niederlanden ist datenschutzrechtlich gleichwertig. Viele Unternehmen bevorzugen Deutschland aus internen Richtlinien oder auf Wunsch des Betriebsrats. Entscheidend bleibt in beiden Fällen, dass auch Support, Backups und Unterauftragsverarbeiter innerhalb von EU und EWR bleiben.
Welche Daten speichert ein LMS über Mitarbeitende?
Typisch sind Stammdaten wie Name und Abteilung, Lerndaten wie Fortschritt und Testergebnisse, Zertifikate und Fristen sowie Protokolldaten wie Logins und IP-Adressen. Welche Daten genau anfallen, sollte im AVV und im Verarbeitungsverzeichnis beschrieben sein. Erheben Sie nur, was Sie für Schulung und Nachweis tatsächlich brauchen.
Muss der Betriebsrat einem LMS zustimmen?
In Betrieben mit Betriebsrat in der Regel ja, weil ein LMS nach § 87 Abs. 1 Nr. 6 BetrVG objektiv geeignet ist, Leistung und Verhalten zu überwachen. Üblich ist eine Betriebsvereinbarung, die Zweck, Auswertungen, Rollen und Speicherfristen regelt. Binden Sie den Betriebsrat deshalb vor dem Start ein.
Was passiert mit den Daten, wenn wir den Anbieter wechseln?
Der AVV muss regeln, wie Daten nach Vertragsende zurückgegeben und gelöscht werden. Achten Sie darauf, dass Zertifikate und Schulungsnachweise in einem weiterverwendbaren Format exportiert werden können, denn Sie brauchen sie oft noch Jahre später. Lassen Sie sich die Löschung, auch der Backups, schriftlich bestätigen.
Quellen
- Projekt Rechtsinformationsstelle Digitale Hochschule NRW: Datenschutz-Checkliste Lern-Software
- BDO: Datenschutz und IT-Outsourcing, Dienstleisterrisiken wirksam steuern und kontrollieren
- Ministerium für Schule und Bildung NRW: Vereinbarung zur Auftragsverarbeitung LOGINEO NRW LMS
- Codamic: Was macht Cloud-Hosting DSGVO-konform?
- LernSax: Betriebsführung und Datenspeicherung