
Die effektivste Sofortmaßnahme gegen Shadow IT ist eine Kombination aus einer 60 Minuten dauernden Schulung, einer Ein Seiten Policy und technischem Monitoring. Diese drei Bausteine greifen ineinander: Die Schulung schafft Bewusstsein, die Policy gibt klare Leitplanken, und das Monitoring liefert die Zahlen dazu. Im Folgenden zeigen wir die Phasen, den Trainingsaufbau und eine Checkliste, die Sie direkt umsetzen können.
Kurz gesagt:
- Eine Befragung in Deutschland ergab, dass 32 % der Beschäftigten nicht freigegebene Werkzeuge und 27 % nicht genehmigte Anwendungen künstlicher Intelligenz genutzt haben.
- Die Prüfung der zehn am häufigsten genutzten inoffiziellen Dienste liefert laut Empfehlung binnen einer Woche verwertbare Ergebnisse für die erste Risikobewertung.
- Beantworten Sie neue Werkzeuganfragen innerhalb von drei Arbeitstagen, damit Teams nicht aus Ungeduld auf inoffizielle Lösungen ausweichen müssen.
- Ein Training über 60 Minuten vermittelt Erkennung, Meldewege und sichere Nutzung von KI; dokumentierte Teilnahme belegt zugleich die erworbene KI Kompetenz.
- Beobachten Sie anonymisierte Signale aus DNS und Proxy sowie die tatsächliche Lizenznutzung; die Verfolgung einzelner Personen ist meist unnötig und wenig datenschutzfreundlich.
Inhaltsverzeichnis
- Was ist Schatten-IT und was versteht man unter Shadow AI?
- Wie finden und steuern Sie Schatten-IT in drei Phasen?
- Welche Risiken entstehen durch nicht genehmigte Tools?
- Wie gestalten Sie eine wirksame Schulung gegen Shadow IT?
- Wie bauen Sie eine praktikable Policy und einen Genehmigungsprozess?
- Welche technischen Kontrollen liefern verlässliche Signale?
- Welche acht Schritte setzen Sie jetzt konkret um?
- Welchen Beitrag leisten unsere Kurse zur Umsetzung?
- Warum Verbote allein selten gegen Shadow IT helfen
- Unsere Kurse für IT-Sicherheit und Shadow-IT-Prävention
- FAQ
- Quellen
Was ist Schatten-IT und was versteht man unter Shadow AI?
Schatten-IT bezeichnet jede Hardware, Software oder Cloud-Anwendung, die Mitarbeitende ohne Freigabe der IT-Abteilung einsetzen. Shadow AI ist die Spielart davon, die speziell KI-Werkzeuge betrifft: private Chatbots, unautorisierte Browser-Plugins oder generative Modelle, die vertrauliche Daten verarbeiten.
In der Praxis zeigt sich das Phänomen sehr konkret:
- Private Cloud-Speicher wie persönliche Dropbox- oder Google-Drive-Konten für Firmendateien
- Nicht genehmigte Projektmanagement-Tools, die einzelne Teams eigenständig abonnieren
- Browser-Erweiterungen mit Zugriff auf Unternehmensdaten
- Private LLMs oder Chatbots, in die Mitarbeitende Geschäftsdaten eingeben
Eine Studie von Deel und Censuswide zeigt, dass 32 % der befragten Beschäftigten in Deutschland bereits nicht freigegebene Tools genutzt haben, 27 % davon nicht autorisierte KI-Anwendungen. Das Phänomen ist also kein Randthema, sondern Alltag in vielen Teams.
Wie finden und steuern Sie Schatten-IT in drei Phasen?
Microsoft beschreibt für die eigene Lösung Defender for Cloud Apps ein dreistufiges Vorgehen, das sich auf jedes Unternehmen übertragen lässt: Entdecken, Analysieren, Verwalten.
- Entdecken: Werten Sie DNS-Logs, Proxy-Daten, CASB-Meldungen und MDM-Berichte aus. Ergänzen Sie das technische Bild durch eine kurze, anonyme Mitarbeiterbefragung, denn nicht jede Nutzung hinterlässt eine saubere Spur.
- Analysieren: Bewerten Sie jedes gefundene Tool nach Risiko, Art der verarbeiteten Daten und tatsächlichem Geschäftsnutzen. Eine einfache Risiko-Matrix mit den Achsen Datensensibilität und Verbreitungsgrad reicht oft aus.
- Verwalten: Entscheiden Sie pro Tool über Freigabe, Ablehnung oder Integration in die offizielle Toolbox. Pflegen Sie dafür ein Inventar und ein Entscheidungsprotokoll, auf das Sie bei der nächsten Prüfung zurückgreifen können.
Profi-Tipp: Starten Sie mit den zehn am häufigsten genutzten inoffiziellen Diensten statt mit einer Vollerhebung, das liefert innerhalb einer Woche verwertbare Ergebnisse.
Diese drei Artefakte, Inventar, Risiko-Matrix und Entscheidungslog, bilden zugleich die Grundlage für spätere Audits.
Welche Risiken entstehen durch nicht genehmigte Tools?
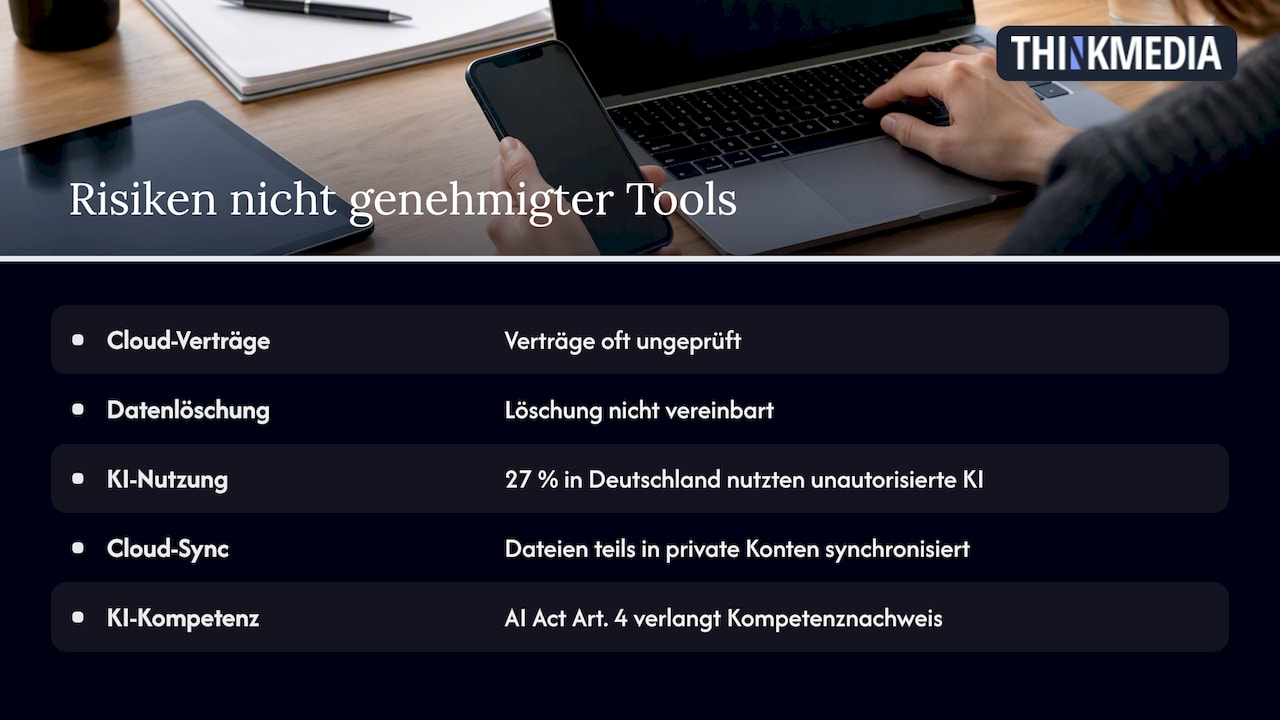
Der IT-Grundschutz-Baustein OPS.2.2 Cloud-Nutzung des BSI fordert eine klare Cloud-Strategie mit Vertragsregelungen, Portabilitätstests und regelmäßigen Sicherheitsnachweisen. Genau diese Punkte fehlen bei Schatten-IT fast immer, denn niemand hat den Vertrag geprüft oder eine Datenlöschung vereinbart.
27 % der Beschäftigten in Deutschland nutzten bereits nicht autorisierte KI-Anwendungen, wie die Deel/Censuswide-Studie zeigt. Jede Eingabe in einen privaten Chatbot kann vertrauliche Informationen an einen Drittanbieter weitergeben, dessen Umgang mit diesen Daten niemand im Unternehmen geprüft hat.
Hinzu kommen technische Schwachstellen: Standardeinstellungen von Betriebssystemen synchronisieren mitunter Dateien automatisch in private Cloud-Konten, wie umfassende Informationen zum Antivirus Security erläutern. Und für Unternehmen, die KI-Systeme einsetzen, verlangt der AI Act nach Artikel 4 einen Nachweis der KI-Kompetenz ihrer Mitarbeitenden, ein Punkt, der ohne dokumentierte Schulung kaum zu erfüllen ist.
Wie gestalten Sie eine wirksame Schulung gegen Shadow IT?
Ein Schulungsmodul gegen Schatten-IT funktioniert am besten kompakt und rollenbezogen statt als langes Theorieseminar. Eine Analyse zu Shadow AI im Mittelstand empfiehlt genau dieses Format: 60 Minuten pro Mitarbeiter, ergänzt durch einen Rollout-Plan, der Führungskräfte, IT-nahe Rollen und reguläre Belegschaft unterschiedlich adressiert.
Inhaltlich sollte das Training folgende Punkte abdecken:
- Wie Mitarbeitende nicht genehmigte Tools selbst erkennen
- Welcher Meldeweg bei Verdacht auf Schatten-IT gilt
- Welche Datenschutzregeln beim Einsatz von Cloud-Diensten greifen
- Wie man KI-Werkzeuge sicher nutzt, ohne vertrauliche Daten preiszugeben
Didaktisch bewähren sich der direkte Login in das genehmigte Alternativ-Tool während der Schulung, ein kurzes Quiz sowie reale Fallstudien aus dem eigenen Unternehmensalltag. Für den Nachweis zählen am Ende vier Kennzahlen: Teilnahmequote, Bestehensquote, tatsächliche Lizenznutzung der freigegebenen Tools und die Reduktion unautorisierter Zugriffe im Zeitverlauf.
Profi-Tipp: Verknüpfen Sie das Quiz am Schulungsende direkt mit der Anmeldung zum freigegebenen Tool, das senkt die Hürde zur Nutzung erheblich.
Wie bauen Sie eine praktikable Policy und einen Genehmigungsprozess?
Eine lange PDF-Richtlinie liest kaum jemand. Eine Ein-Seiten-Policy wird tatsächlich gelesen und befolgt. Sie braucht drei Elemente:
- Was ist erlaubt: Die Liste der freigegebenen Tools pro Kategorie, verständlich formuliert.
- Was ist nicht erlaubt: Konkrete Beispiele verbotener Praktiken, etwa private Cloud-Konten für Geschäftsdaten.
- Wer ist Ansprechpartner: Name oder Funktion, an die sich Mitarbeitende bei einem Tool-Wunsch wenden.
Für neue Tool-Anfragen lohnt sich ein definiertes Service-Level, etwa eine Rückmeldung innerhalb von drei Arbeitstagen. Das verhindert, dass Teams aus Ungeduld zur inoffiziellen Lösung greifen. Für Audits und den Nachweis nach AI Act braucht es zudem dokumentierte Trainings-Logs, Kompetenznachweise und das Entscheidungsprotokoll aus der Analysephase.
Welche technischen Kontrollen liefern verlässliche Signale?
Technisches Monitoring ergänzt die Schulung, ersetzt sie aber nicht. DNS- und Proxy-Logs zeigen, welche externen Dienste aufgerufen werden, CASB-Lösungen erkennen Cloud-App-Nutzung, und MDM-Systeme liefern Daten zu installierten Apps auf Firmengeräten. Im SIEM korreliert zusammen, was einzeln oft unauffällig wirkt.
Wichtig dabei: Aggregierte, anonymisierte Signale reichen für die Erkennung meist aus, eine Verfolgung einzelner Personen ist weder notwendig noch datenschutzfreundlich.
- Lizenznutzung: Wie viele freigegebene Lizenzen tatsächlich aktiv genutzt werden
- Anonyme DNS-Signale: Häufigkeit von Verbindungen zu bekannten Schatten-IT-Diensten
- Trainings-Compliance: Anteil der Mitarbeitenden mit abgeschlossener Schulung
- Vorfallzahlen: Anzahl gemeldeter oder entdeckter Schatten-IT-Fälle pro Quartal
27 % der Beschäftigten setzten bereits nicht autorisierte KI-Anwendungen ein, so die genannte Studie, ein Wert, der sich am besten über Lizenznutzung und DNS-Signale gemeinsam beobachten lässt.
Welche acht Schritte setzen Sie jetzt konkret um?
- Schnellinventar erstellen: Logs auswerten plus kurze, anonyme Mitarbeiterbefragung
- Offizielle Alternative für die am häufigsten genutzten inoffiziellen Tools bereitstellen
- Ein-Seiten-Policy formulieren und veröffentlichen
- 60-Minuten-Schulung planen und rollenbezogen ausrollen
- Technisches Monitoring über DNS, Proxy und CASB aktivieren
- Quartals-Reporting mit den vier Kennzahlen definieren
- Nachweisdokumentation für Audits und AI Act sicherstellen
- Review-Zyklus etablieren, mindestens halbjährlich
Diese Reihenfolge funktioniert, weil jeder Schritt den nächsten vorbereitet: Ohne Inventar keine sinnvolle Policy, ohne Schulung kein messbarer Compliance-Wert.
Welchen Beitrag leisten unsere Kurse zur Umsetzung?
Es gibt passende Bausteine für genau diesen Ablauf: Kurse zu IT-Sicherheit mit NIS2-Bezug, zur Abwehr von Malware- und Ransomware-Angriffen sowie spezifische Module zu KI-Risiken und Chancen. Die Schulungen liefern Teilnahmezertifikate, Reportings für Verantwortliche und lassen sich an unterschiedliche Unternehmensstrukturen anpassen.
Für den Nachweis nach AI Act Artikel 4 und für interne Audits werden Trainingsfortschritt und Kompetenznachweise automatisch dokumentiert, wodurch das manuelle Nachhalten entfällt.
Warum Verbote allein selten gegen Shadow IT helfen
Ein striktes Verbot treibt Schatten-IT oft nur in intransparentere Kanäle, Mitarbeitende suchen sich dann eben verstecktere Wege. Wirksamer ist eine Priorität auf offizielle, gut nutzbare Tools, kurze Trainings und ruhiges Monitoring statt Kontrolle um ihrer selbst willen. Sicherheit und Produktivität schließen sich hier nicht aus, sie bedingen sich.
— Sebastian
Unsere Kurse für IT-Sicherheit und Shadow-IT-Prävention
Wer das Thema Schatten-IT strukturiert angehen möchte, findet bei uns direkt umsetzbare Module statt langer Theoriepakete. Unser Angebot deckt die ganze Bandbreite ab, von Grundlagen der IT-Sicherheit über Abwehr von Malware- und Ransomware-Angriffen bis zu spezifischen Schulungen für Führungskräfte.
- IT-Sicherheitsschulungen: praxisorientiert für IT-Teams, direkt einsatzbereit
- KI-Compliance-Schulung: Nachweis nach Artikel 4 für Fach- und Führungskräfte
- Generative-KI-Richtlinien: Muster und Checkliste für die eigene One-Page-Policy
Unsere Berichtsfunktionen zeigen Teilnahme, Bestehensquote und Fortschritt auf einen Blick, ohne dass Sie eigene Tabellen pflegen müssen. Prüfen Sie direkt auf unserer Startseite, welche Jahreslizenz zu Ihrem Unternehmen passt, oder fordern Sie ein individuelles Angebot an.
FAQ
Was ist Schatten-IT genau?
Schatten-IT bezeichnet jede Software, Hardware oder Cloud-Anwendung, die Mitarbeitende ohne Freigabe der IT-Abteilung nutzen. Das reicht von privaten Cloud-Speichern bis zu nicht genehmigten KI-Werkzeugen.
Welche Beispiele für Schatten-IT gibt es im Arbeitsalltag?
Typisch sind private Cloud-Accounts für Firmendateien, eigenständig abonnierte Projektmanagement-Tools, Browser-Erweiterungen mit Datenzugriff und private Chatbots. Laut einer Deel/Censuswide-Studie haben 32 % der befragten Beschäftigten in Deutschland bereits solche Tools genutzt.
Was sind die vier Säulen der IT-Sicherheit?
Eine gängige Einteilung umfasst Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität der Daten und Systeme. Je nach Rahmenwerk variiert die genaue Benennung, der Kern bleibt aber der Schutz von Daten vor unbefugtem Zugriff, Veränderung und Ausfall.
Welche Risiken birgt Schatten-IT für Unternehmen?
Die größten Risiken sind Datenabfluss an Drittanbieter ohne Vertragsregelung, fehlende Datenschutzvereinbarungen und mangelnde Portabilität der Daten, wie es der BSI-Baustein OPS.2.2 Cloud-Nutzung beschreibt. Hinzu kommen Malwaregefahren durch ungeprüfte Tools und bei Shadow AI die unkontrollierte Weitergabe vertraulicher Daten an externe Modelle.
Wie integrieren wir Shadow-IT-Schulungen in bestehende Compliance-Programme?
Am einfachsten lässt sich ein 60-minütiges Modul in bestehende Pflichtschulungen zu IT-Sicherheit oder Compliance einbetten, statt ein separates Programm aufzusetzen. Die Nachweisdokumentation, etwa Teilnahmezertifikate und Trainings-Logs, lässt sich dabei direkt für Audits und den AI-Act-Kompetenznachweis mitnutzen.
Quellen
- Tutorial: Entdecken und Verwalten der Schatten-IT
- Shadow IT in Deutschland: So weit verbreitet ist die Nutzung nicht freigegebener Tools in deutschen Unternehmen
- Shadow AI in the German Mittelstand: What the 2025 Bitkom Data Really Shows, and an AI Policy That Actually Works