
Eine Richtlinie für generative KI muss fünf Pflichtfelder regeln: Kennzeichnung und Transparenz, Risikomanagement, Datenschutz, Dokumentation und Schulung. Rechtliche Grundlage ist die Verordnung (EU) 2024/1689, der sogenannte AI Act. Wer diese fünf Felder konkret und verbindlich formuliert, erhält eine Richtlinie, die nicht nur auf dem Papier gut aussieht, sondern im Arbeitsalltag tatsächlich greift.
Kurz gesagt:
- Unternehmen müssen klare Regeln für Kennzeichnung und Transparenz bei KI-generierten Inhalten bis August 2026 umsetzen, inklusive sichtbarer Markierung für Deepfakes.
- Der Einsatz von KI darf keine täuschenden, diskriminierenden oder schädlichen Inhalte erzeugen, wobei exakte Verbote bei sensiblen Themen notwendig sind.
- Es ist unerlässlich, personenbezogene Daten in KI-Anwendungen nur pseudonymisiert, mit Vertrag und auf europäischem Server zu verarbeiten, um Datenschutzrisiken zu minimieren.
- Höhere Risikoklassen erfordern zusätzliche Freigaben, Audits und lückenlose Dokumentation, während einfache Anwendungsfälle nur genehmigt und überwacht werden müssen.
- Regelmäßige Schulungen mit Nachweisen nach Art.4 sind für Mitarbeitende verpflichtend, um KI-Kompetenz festzustellen und Vorfälle anhand nachvollziehbarer Qualifikation zu vermeiden.
Inhaltsverzeichnis
- Kernprinzipien und verbotene Nutzungen generativer KI
- Rechtliche Pflichten nach dem AI Act: Kennzeichnung und Transparenz
- Datenschutz und der Umgang mit sensiblen Inhalten
- Risikoklassifizierung: Wer entscheidet, was riskant ist?
- Forschung, Lehre und Prüfungen: eigene Regeln für Hochschulen
- Bausteine einer Unternehmensrichtlinie: Aufbau und Musterformulierungen
- Schulungspflicht und Kompetenznachweis nach Art.4
- Warum Richtlinien lebende Dokumente sein müssen
- Umsetzung mit Schulung: So wird die Richtlinie gelebt
- Quellen
- FAQ
Kernprinzipien und verbotene Nutzungen generativer KI
Jede belastbare Richtlinie beginnt mit Grundsätzen, nicht mit Paragraphen. Respekt vor Dritten, Sicherheit der Ergebnisse und der Verzicht auf diskriminierende Inhalte bilden das Fundament. Diese Prinzipien klingen abstrakt, solange man sie nicht in konkrete Verbote übersetzt.
Adobe macht das in seinen Benutzungsrichtlinien zur generativen KI vor: keine sexualisierten Darstellungen von Minderjährigen, keine extrem hasserfüllten Inhalte, keine Inhalte, die reale Personen in falschem Kontext zeigen. AlgorithmWatch geht in seiner Richtlinie zur verantwortungsvollen Nutzung generativer KI einen Schritt weiter und verlangt Verhältnismäßigkeit: Der Einsatz von KI muss dem Zweck angemessen sein, nicht nur technisch möglich.
Für eine Unternehmensrichtlinie bedeutet das konkret, folgende Punkte explizit zu benennen:
- Keine Erstellung von Deepfakes ohne ausdrückliche Zustimmung der abgebildeten Person
- Keine Generierung sexualisierter Darstellungen von Minderjährigen, unter keinen Umständen
- Kein Einsatz zur Verbreitung von Gewaltverherrlichung oder Hassrede
- Keine Täuschung über die Urheberschaft bei sicherheitsrelevanten oder rechtlich bedeutsamen Inhalten
- Kennzeichnungspflicht bei Bildern und Texten, die den Anschein realer Aufnahmen erwecken
Diese Liste ist kein Ersatz für juristische Prüfung, aber sie gibt Mitarbeitenden eine klare Linie, an der sie sich orientieren können.
Rechtliche Pflichten nach dem AI Act: Kennzeichnung und Transparenz
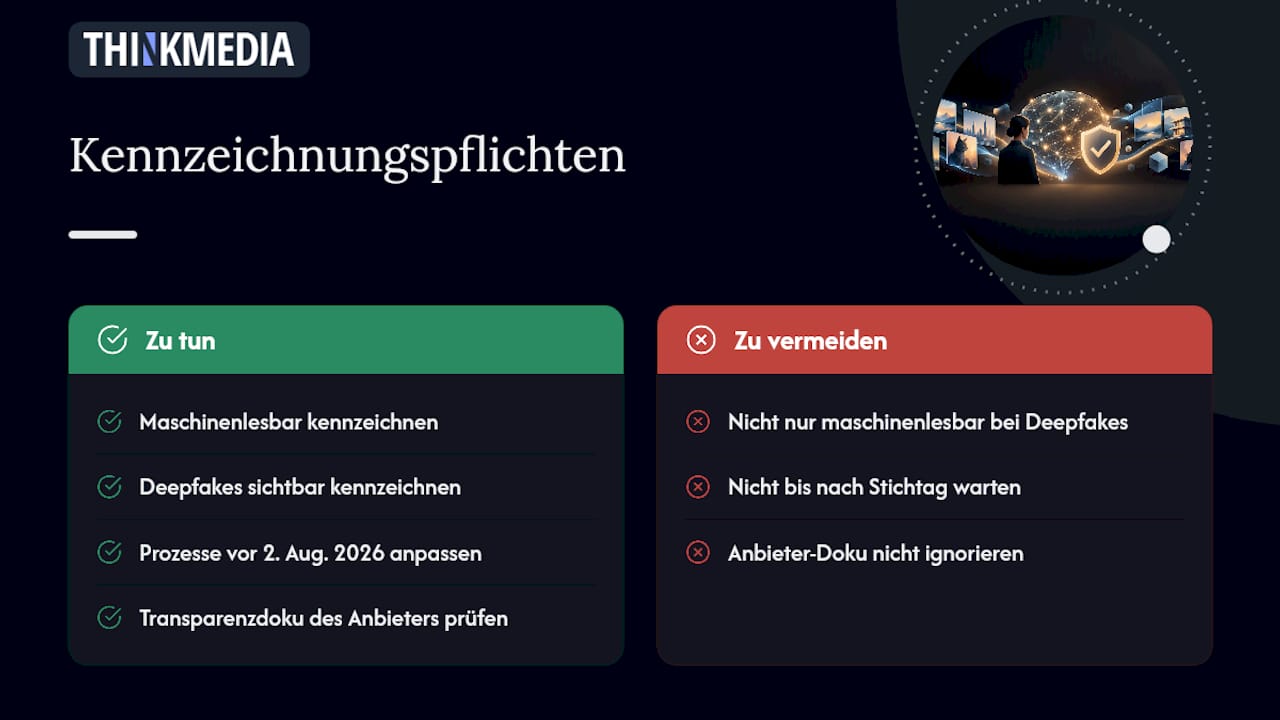
Der AI Act verlangt ab dem 2. August 2026 umfassende Transparenzpflichten für generative KI. Ausgaben müssen maschinenlesbar gekennzeichnet werden, damit Plattformen und Systeme automatisch erkennen können, dass ein Inhalt synthetisch erzeugt wurde. Das betrifft Texte, Bilder, Audio und Video gleichermaßen.
Bei Deepfakes gilt eine strengere Regel: Hier reicht die maschinenlesbare Markierung nicht aus, die Kennzeichnung muss auch für Menschen sichtbar sein. Wer ein KI-generiertes Video veröffentlicht, das eine reale Person zeigt, muss das unmissverständlich offenlegen. Gleiches gilt für Texte, die im öffentlichen Interesse stehen, etwa Nachrichtenartikel oder amtliche Mitteilungen.
Wichtige Zahl für die Umsetzungsplanung: Der Stichtag 2. August 2026 markiert den Beginn dieser Kennzeichnungspflicht laut EU-Zeitplan zur Umsetzung. Unternehmen, die generative KI in Marketing, Kundenkommunikation oder interner Dokumentation einsetzen, sollten ihre Prozesse deutlich vor diesem Datum anpassen, nicht erst danach.
Zusätzlich trifft Anbieter von leistungsstarken KI-Modellen mit allgemeinem Verwendungszweck eine eigene Dokumentationspflicht. Sie müssen offenlegen, mit welchen Daten ihre Modelle trainiert wurden und welche Risiken bekannt sind. Für Unternehmen, die solche Modelle lediglich nutzen, heißt das: Bei der Auswahl eines KI-Anbieters lohnt sich ein Blick in dessen Transparenzdokumentation, denn sie beeinflusst die eigene Sorgfaltspflicht.
Datenschutz und der Umgang mit sensiblen Inhalten
Der größte Stolperstein in der Praxis ist nicht die Technik, sondern die Eingabe. Mitarbeitende kopieren Vertragsentwürfe, Kundendaten oder interne Strategiepapiere in öffentliche Chatbots, ohne sich der Konsequenzen bewusst zu sein. Eine Richtlinie muss das explizit adressieren, nicht nur andeuten.
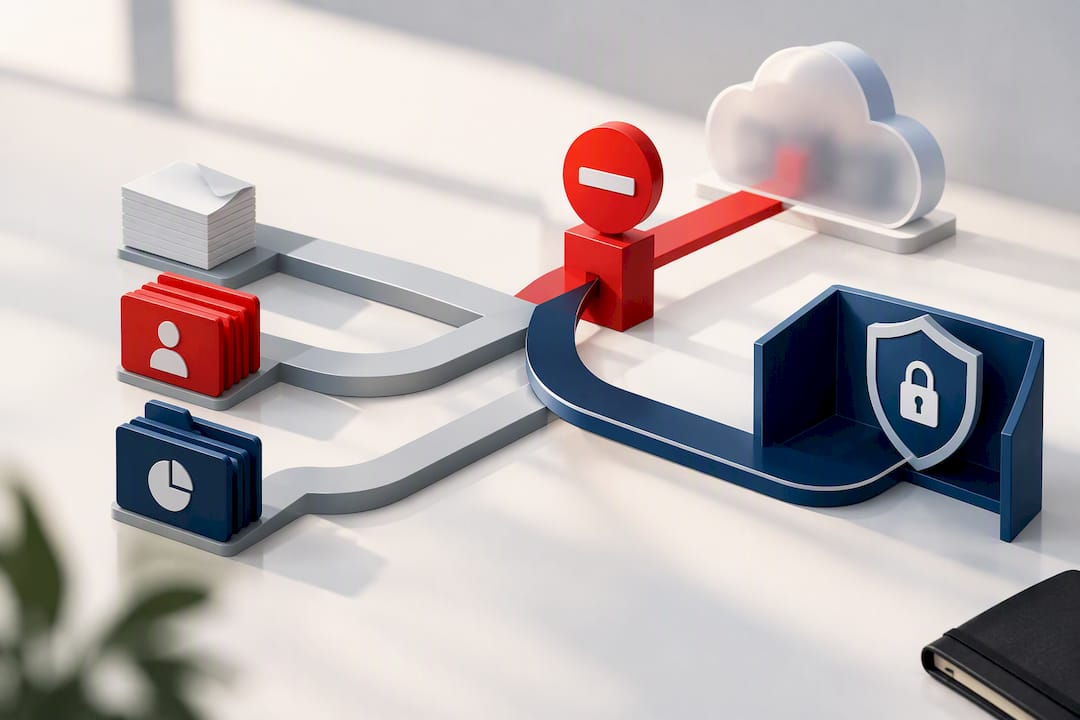
Praktiker der DFG empfehlen einen Ansatz, der über pauschale Verbote hinausgeht: technische Lösungen, bei denen Eingabedaten grundsätzlich nicht für das Training des Modells verwendet werden, etwa durch eigene Hosting-Instanzen ohne Logging. Der Grund ist pragmatisch: Schatten-KI, also die heimliche Nutzung nicht freigegebener Tools, lässt sich durch Verbote allein kaum verhindern.
Folgende Regeln sollten in jeder Richtlinie enthalten sein:
- Verbot der Eingabe personenbezogener Daten Dritter in öffentlich zugängliche Sprachmodelle
- Vertragliche Zusicherung des Anbieters, dass Eingaben nicht zum Training verwendet und nicht dauerhaft gespeichert werden
- Bevorzugung von Hosting-Optionen mit europäischem Serverstandort bei sensiblen Geschäftsdaten
- Pseudonymisierung von Kundendaten, bevor sie überhaupt in ein KI-Tool eingegeben werden
- Rollenbasierte Zugriffskontrollen für Tools mit Zugang zu internen Dokumenten
Ein Leitfaden zur Rolle von Daten im E-Learning zeigt, wie sich diese Prinzipien auch auf Schulungsplattformen übertragen lassen, wo ähnliche Datenschutzfragen entstehen.
Profi-Tipp: Fragen Sie jeden KI-Anbieter schriftlich, ob und wie lange Eingabedaten gespeichert werden, bevor Sie einen Vertrag unterschreiben. Eine mündliche Zusage reicht bei einer Datenschutzprüfung nicht aus.
Risikoklassifizierung: Wer entscheidet, was riskant ist?
Nicht jede KI-Nutzung verdient dieselbe Aufmerksamkeit. Eine interne Textzusammenfassung ist etwas anderes als ein KI-gestütztes Bewerbungsscreening. Eine einfache Risikoskala hilft, Aufwand und Kontrolle sinnvoll zu verteilen.
- Niedriges Risiko: interne Textentwürfe, Recherche-Unterstützung, Brainstorming ohne Veröffentlichung. Hier reicht eine allgemeine Freigabe durch die Führungskraft.
- Mittleres Risiko: Kundenkommunikation, Marketinginhalte, interne Berichte mit Personenbezug. Diese Fälle brauchen eine klare Kennzeichnungsregel und eine stichprobenartige Prüfung.
- Hohes Risiko: automatisierte Entscheidungen über Personen, etwa bei Bewerbungen, Kreditvergabe oder Leistungsbeurteilung. Solche Systeme fallen häufig unter die Hochrisiko-Kategorie der Verordnung (EU) 2024/1689 und verlangen zusätzliche Freigaben, Audits und lückenlose Protokollierung.
Für die Verantwortlichkeiten hat sich ein Dreier-Modell bewährt: Ein KI-Owner koordiniert die operative Nutzung, ein Datenschutzbeauftragter prüft jede neue Anwendung auf DSGVO-Konformität, und ein Governance-Board aus Legal, IT und Fachbereich entscheidet über Grenzfälle. Ohne diese Rollenklarheit bleibt jede Richtlinie ein Lippenbekenntnis, weil niemand sich zuständig fühlt, wenn es konkret wird.
Forschung, Lehre und Prüfungen: eigene Regeln für Hochschulen
Wissenschaftliche Einrichtungen stehen vor einer besonderen Herausforderung: Vertrauliche Antragsdaten dürfen nicht in irgendein Sprachmodell wandern, nur weil es die Begutachtung erleichtert. Die DFG-Leitlinie zur Nutzung von Künstlicher Intelligenz in der Begutachtung verlangt, dass vertrauliche Inhalte ausschließlich unter gesicherten, zweckgebundenen Bedingungen verarbeitet werden dürfen.
Zusätzlich hat die DFG 2026 konkrete Umsetzungsschritte für ihr Begutachtungsportal angekündigt: Gutachterinnen und Gutachter müssen offenlegen, wenn sie KI-Werkzeuge eingesetzt haben, und dafür teils ausdrücklich zustimmen.
Für Prüfungsleistungen an Hochschulen gilt ein ähnliches Prinzip auf anderer Ebene:
- Studierende müssen offenlegen, welche KI-Tools sie bei einer Arbeit verwendet haben und in welchem Umfang
- Prüfungsformate werden zunehmend so angepasst, dass reine KI-Generierung nicht zum Bestehen ausreicht
- Nachweispflichten (etwa Versionshistorien oder Interviews zur Arbeit) ersetzen reine Plagiatsprüfung zunehmend
Bausteine einer Unternehmensrichtlinie: Aufbau und Musterformulierungen
Eine Richtlinie braucht keine hundert Seiten. Sie braucht eine klare Gliederung: Zweck, Anwendungsbereich, konkrete Regeln, Rollen und Durchsetzung. Die IHK-Musterrichtlinie empfiehlt genau diesen Aufbau samt einer Bedarfsanalyse vor der ersten Formulierung.
Musterformulierungen, die sich direkt übernehmen lassen:
- „Alle mit generativer KI erstellten Inhalte, die veröffentlicht werden, sind als solche zu kennzeichnen.“
- „Der Einsatz von KI-Tools außerhalb der freigegebenen Liste bedarf der schriftlichen Zustimmung der IT-Abteilung.“
- „Verstöße gegen diese Richtlinie können arbeitsrechtliche Konsequenzen nach sich ziehen und werden dokumentiert.“
Bei einem Regelverstoß braucht es einen klaren Eskalationsweg: Meldung an den KI-Owner, Prüfung durch den Datenschutzbeauftragten, bei Wiederholung Einbindung der Personalabteilung.
| Baustein | Zweck | Verantwortlich |
|---|---|---|
| Vertragsprüfung mit KI-Anbietern | Datenschutz und Trainingsausschluss sichern | Rechtsabteilung |
| Schulungspflicht für Mitarbeitende | Art.4-Konformität nachweisen | HR / L&D |
| Monitoring der Nutzung | Schatten-KI erkennen | IT / Governance-Board |
| Dokumentation der Freigaben | Nachvollziehbarkeit sichern | KI-Owner |
Schulungspflicht und Kompetenznachweis nach Art.4
Artikel 4 der KI-Verordnung verlangt, dass Personal, das mit KI-Systemen arbeitet, über ausreichende Kompetenz verfügt. Ein einmaliges Informationsblatt reicht dafür nicht aus, ein nachweisbarer Schulungsabschluss schon eher. Organisationen sollten Schulungen so dokumentieren, dass sie bei einer Prüfung sofort vorgelegt werden können.
Wirksame Kurse teilen sich in kurze Module auf, enthalten Wissenstests am Ende jedes Abschnitts und liefern automatisierte Reporting-Funktionen für die Personalabteilung. Genau das reduziert auch zwei häufige Risiken: Schatten-KI, weil Mitarbeitende die freigegebenen Tools tatsächlich verstehen und nutzen wollen, und Automation Bias, also das blinde Vertrauen in KI-Ausgaben ohne kritische Prüfung.
- Module unter 15 Minuten erhöhen die Abschlussquote deutlich gegenüber langen Schulungsblöcken
- Ein Zertifikat pro Modul liefert den Nachweis, den Art.4 faktisch voraussetzt
- Reporting-Dashboards zeigen der Personalabteilung, wer welche Schulung abgeschlossen hat
Profi-Tipp: Verknüpfen Sie jede KI-Richtlinie direkt mit einer Pflichtschulung, statt sie nur zum Lesen zu verteilen. Eine Richtlinie ohne Schulungsnachweis ist im Streitfall kaum etwas wert. Ein Kurs zu KI-Anwendungen und Kompetenzen zeigt, wie sich das strukturiert umsetzen lässt.
Warum Richtlinien lebende Dokumente sein müssen
Eine KI-Richtlinie, die 2026 verfasst und nie wieder angefasst wird, ist in zwei Jahren Makulatur. Der AI Act wird in Etappen wirksam, Gerichtsurteile zur Haftung kommen erst, und Anbieter ändern ihre Nutzungsbedingungen häufiger, als man denkt.
Ein Review-Zyklus von sechs bis zwölf Monaten, mit fester Verantwortung bei Legal und IT gemeinsam, ist keine Bürokratie, sondern Selbstschutz. Wer dabei auch die Mitarbeitenden einbindet, etwa über kurze Feedback-Runden nach der Schulung, bekommt oft die wertvollsten Hinweise: Wo in der Praxis Grauzonen entstehen, sieht man von unten schneller als von oben. Governance-Boards, die diese Rückmeldungen ignorieren, verlieren mit der Zeit den Bezug zur tatsächlichen Nutzung im Unternehmen.
Bitkom bündelt viele dieser praktischen Anforderungen in seinem Leitfaden zu generativer KI im Unternehmen, der sich gut als externe Referenz für den eigenen Review-Prozess eignet.
— Sebastian
Umsetzung mit Schulung: So wird die Richtlinie gelebt
Eine Richtlinie auf Papier verhindert keinen Vorfall. Schulungen können die in diesem Artikel beschriebenen Pflichtfelder, Kennzeichnungsregeln und Risikostufen in digitale Kurse übersetzen, die Teams tatsächlich abschließen und deren Ergebnis sich im Reporting nachvollziehen lässt. Statt eine Richtlinie zu verschicken und zu hoffen, dass sie gelesen wird, erhalten Ihre Mitarbeitenden nachvollziehbare Module mit Zertifikat.

Die KI-Compliance-Schulung liefert den Art.4-Nachweis für Fach- und Führungskräfte, den eine Richtlinie ohne Beleg nicht erbringen kann. Für einen schnellen Einstieg eignet sich der AI Act Basiskurs für HR, der die Kernpflichten der Verordnung in wenigen Stunden vermittelt, inklusive Nachweis. Unternehmen mit besonderen Anforderungen können zudem individuelle Kurse oder White-Label-Optionen buchen. Werfen Sie einen Blick auf das vollständige Kursangebot, um die passende Jahreslizenz für Ihr Team zu finden.
Quellen
- AI Act Service Desk — Timeline Implementation EU AI Act
- Verordnung (EU) 2024/1689 — EUR‑Lex (deutsche Fassung)
- AlgorithmWatch — Verantwortungsvolle Nutzung von generativer KI: Richtlinie
- IHK Schwaben — KI‑Richtlinie (Muster und Einführungstipps)
- Adobe — Benutzungsrichtlinien zur generativen KI
FAQ
Was fällt alles unter generative KI?
Generative KI umfasst Systeme, die eigenständig Texte, Bilder, Audio, Video oder Code erzeugen, etwa Sprachmodelle und Bildgeneratoren. Entscheidend für Richtlinien ist nicht die Technik selbst, sondern der Verwendungszweck und das damit verbundene Risiko.
Welche Änderungen der KI-Verordnung gelten ab August 2026?
Ab dem 2. August 2026 greifen laut EU-Zeitplan umfassende Kennzeichnungspflichten: KI-Ausgaben müssen maschinenlesbar markiert werden, bei Deepfakes zusätzlich sichtbar für Menschen. Anbieter leistungsstarker Modelle treffen zudem zusätzliche Dokumentationspflichten.
Welche neuen KI-Regeln gibt es für Forschungseinrichtungen?
Die DFG verlangt seit 2026 eine Offenlegungspflicht für KI-Einsatz bei Gutachten über ihr Begutachtungsportal, dokumentiert in ihrer Ankündigung zur Begutachtung. Vertrauliche Antragsdaten dürfen dabei nur unter gesicherten, zweckgebundenen Bedingungen verarbeitet werden.
Wie stellt mein Unternehmen den Schulungsnachweis nach Art.4 sicher?
Art.4 verlangt nachweisbare KI-Kompetenz bei Mitarbeitenden, keine bloße Informationsweitergabe. Digitale Kurse mit Wissenstests und Zertifikat, etwa die KI-Compliance-Schulung, liefern diesen Nachweis in dokumentierter Form.