
Wer 2026 nach einer Schulung zum IT-Sicherheitsgesetz 2.0 sucht, sucht eigentlich nach einem Gesetz, das es in dieser Form so nicht mehr gibt. Das IT-SiG 2.0 hat die Regeln für KRITIS-Betreiber 2021 deutlich verschärft. Heute gilt jedoch das neu gefasste BSI-Gesetz (BSIG), mit dem Deutschland die europäische NIS-2-Richtlinie umgesetzt hat. Es enthält erstmals eine ausdrückliche Schulungspflicht für die Geschäftsleitung und verlangt Schulungen im Bereich der IT-Sicherheit als Teil des Risikomanagements. Dieser Leitfaden zeigt HR- und L&D-Verantwortlichen, welche Pflichten heute gelten, wen sie betreffen, welche Inhalte eine Schulung abdecken sollte und wie Sie die Teilnahme sauber nachweisen.
Kurz gesagt
- Das IT-SiG 2.0 war ein Änderungsgesetz zum alten BSIG. Seine Regeln für KRITIS-Betreiber sind im neuen BSIG aufgegangen, das NIS 2 umsetzt.
- Nach § 38 BSIG müssen die Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen regelmäßig an Cybersicherheitsschulungen teilnehmen und haften bei schuldhaften Pflichtverletzungen.
- Schulungen und Verfahren der Cyberhygiene für die Belegschaft gehören nach § 30 BSIG zu den Risikomanagementmaßnahmen, die betroffene Einrichtungen umsetzen müssen.
- Rund 29.500 Einrichtungen in Deutschland fallen laut BSI erstmals unter gesetzliche Pflichten, viele davon aus dem Mittelstand.
- Entscheidend sind drei Dinge: zielgruppengerechte Inhalte, eine regelmäßige Wiederholung und ein lückenloser Nachweis der Teilnahme.
Inhaltsverzeichnis
- Vom IT-SiG 2.0 zum neuen BSIG: was sich verändert hat
- Wer betroffen ist
- Welche Schulungspflichten konkret gelten
- Schulungsinhalte nach Zielgruppe
- Ein Schulungsprogramm in sieben Schritten aufbauen
- Nachweis und Dokumentation: was eine Prüfung standhält
- Schulungsformate im Vergleich
- Häufige Fehler bei der Umsetzung
- Unsere Sicht: Pflicht erfüllen und Sicherheitskultur aufbauen
- IT-Sicherheitsschulungen für Ihr Unternehmen
- Häufige Fragen
- Quellen
Vom IT-SiG 2.0 zum neuen BSIG: was sich verändert hat
Was das IT-Sicherheitsgesetz 2.0 geregelt hat
Das Zweite Gesetz zur Erhöhung der Sicherheit informationstechnischer Systeme hat 2021 die Befugnisse des Bundesamts für Sicherheit in der Informationstechnik (BSI) erweitert und die Pflichten für Betreiber Kritischer Infrastrukturen ausgebaut. Im Mittelpunkt standen technische und organisatorische Vorkehrungen, Meldewege für Sicherheitsvorfälle und regelmäßige Nachweise gegenüber dem BSI. Eine ausdrückliche Pflicht, die Geschäftsleitung oder alle Mitarbeitenden zu schulen, stand dort noch nicht im Gesetzestext. Schulungen waren eher ein Baustein, um den geforderten Stand der Technik organisatorisch abzusichern.
Genau deshalb taucht der Begriff „IT-SiG 2.0 Schulung“ bis heute in zwei Bedeutungen auf. Zum einen meint er Weiterbildungen für Fachleute, die KRITIS-Prüfungen durchführen oder begleiten. Für diese Zielgruppe hat das BSI einen eigenen Schulungsleitfaden zur Prüfverfahrenskompetenz nach § 8a Abs. 3 BSIG veröffentlicht, der ausdrücklich auf dem Gesetzesstand von 2023 beruht. Zum anderen meint er Awareness-Schulungen für die Belegschaft, mit denen Unternehmen ihre Sicherheitsorganisation stärken wollen.
Was heute gilt: das BSIG nach der NIS-2-Umsetzung
Mit der Umsetzung der NIS-2-Richtlinie wurde das BSIG neu gefasst. Die aktuelle Fassung ist auf gesetze-im-internet.de als BSIG abrufbar. Drei Paragrafen sind für Schulungsverantwortliche besonders wichtig:
- § 30 BSIG: Risikomanagementmaßnahmen, zu denen auch grundlegende Verfahren der Cyberhygiene und Schulungen im Bereich der IT-Sicherheit zählen.
- § 38 BSIG: Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen.
- § 39 BSIG: Nachweispflichten für Betreiber kritischer Anlagen, also die Nachfolger der früheren KRITIS-Nachweise.
Der wichtigste Unterschied zum IT-SiG 2.0: Der Kreis der Betroffenen ist viel größer geworden, und Schulung ist keine freiwillige Kür mehr, sondern im Gesetz ausdrücklich benannt.
Wer betroffen ist
Laut BSI wird die Behörde mit dem aktuellen Gesetz für deutlich mehr Unternehmen zuständig. Für ca. 29.500 besonders wichtige und wichtige Einrichtungen ergeben sich erstmals gesetzliche Pflichten, darunter eine Registrierungspflicht beim BSI. Ob Ihr Unternehmen dazugehört, hängt vom Sektor, von der Unternehmensgröße und von bestimmten Sonderfällen ab. Die verbindliche Einordnung nimmt die Rechtsabteilung oder die Informationssicherheit vor. Für HR und L&D zählt vor allem, welche Schulungspflichten daraus folgen.
| Kategorie | Typische Beispiele | Schulungsrelevante Pflichten |
|---|---|---|
| Betreiber kritischer Anlagen | Energie, Wasser, Gesundheit, Transport mit hohen Versorgungswerten | Alle Pflichten besonders wichtiger Einrichtungen, zusätzlich Nachweise nach § 39 BSIG |
| Besonders wichtige Einrichtungen | Große Unternehmen in Sektoren mit hoher Kritikalität | Geschäftsleitungsschulung nach § 38, Schulungen und Cyberhygiene nach § 30 |
| Wichtige Einrichtungen | Mittlere Unternehmen in denselben Sektoren, Unternehmen in weiteren Sektoren wie Produktion oder digitale Dienste | Geschäftsleitungsschulung nach § 38, Schulungen und Cyberhygiene nach § 30 |
| Nicht regulierte Unternehmen | Viele kleinere Betriebe außerhalb der NIS-2-Sektoren | Keine BSIG-Schulungspflicht, aber Pflichten aus anderen Gesetzen, Kundenverträgen und Versicherungen |
Auch wer nicht unter das BSIG fällt, bekommt die Anforderungen häufig indirekt zu spüren. Regulierte Kunden prüfen ihre Lieferketten und fragen zunehmend nach, wie Lieferanten ihre Belegschaft sensibilisieren. Eine dokumentierte Sicherheitsschulung wird so schnell zum Wettbewerbsfaktor.
Welche Schulungspflichten konkret gelten
Die Geschäftsleitung: persönliche Pflicht nach § 38 BSIG
Nach § 38 Abs. 1 BSIG sind die Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen verpflichtet, die Risikomanagementmaßnahmen nach § 30 umzusetzen und ihre Umsetzung zu überwachen. Wer diese Pflichten verletzt, haftet für einen schuldhaft verursachten Schaden. Das macht Cybersicherheit zur Chefsache im wörtlichen Sinn.
Absatz 3 ergänzt die Pflicht zur Weiterbildung: Die Geschäftsleitung muss an Schulungen zur Cybersicherheit teilnehmen, und zwar regelmäßig. Ziel ist, dass die Leitung Risiken und Risikomanagementpraktiken erkennen und bewerten kann und versteht, wie sich beides auf die Dienste der Einrichtung auswirkt. Als Geschäftsleitung gilt im Sinne des BSIG eine natürliche Person, die nach Gesetz, Satzung oder Gesellschaftsvertrag die Geschäfte führt und die Einrichtung vertritt. Das BSI hat dazu die Handreichung NIS-2-Geschäftsleitungsschulung veröffentlicht, die Orientierung über Inhalte gibt.
Für die Praxis heißt das: Geschäftsführung und Vorstand brauchen ein eigenes Format. Eine allgemeine Phishing-Schulung reicht hier nicht, denn es geht um Steuerung, Verantwortung und Entscheidungen.
Die Belegschaft: Schulung als Risikomanagementmaßnahme
Für alle anderen Beschäftigten ergibt sich die Pflicht aus § 30 BSIG. Dort sind grundlegende Verfahren der Cyberhygiene und Schulungen im Bereich der IT-Sicherheit als eine der Maßnahmen genannt, die betroffene Einrichtungen umsetzen müssen. Das BSI begründet das klar: Mitarbeitende, also interne und externe Nutzende von Systemen, sind ein entscheidender Faktor für Informationssicherheit. Ihre Handlungen können Sicherheitsmaßnahmen stützen oder untergraben. Erst die Kombination aus Technik, Schulung und Sicherheitskultur schützt wirksam.
Beachten Sie dabei die externen Nutzenden. Leiharbeitskräfte, Werkstudierende oder Dienstleister mit Systemzugang gehören in das Schulungskonzept, auch wenn sie nicht auf der Lohnliste stehen.
Betreiber kritischer Anlagen: Nachweise nach § 39 BSIG
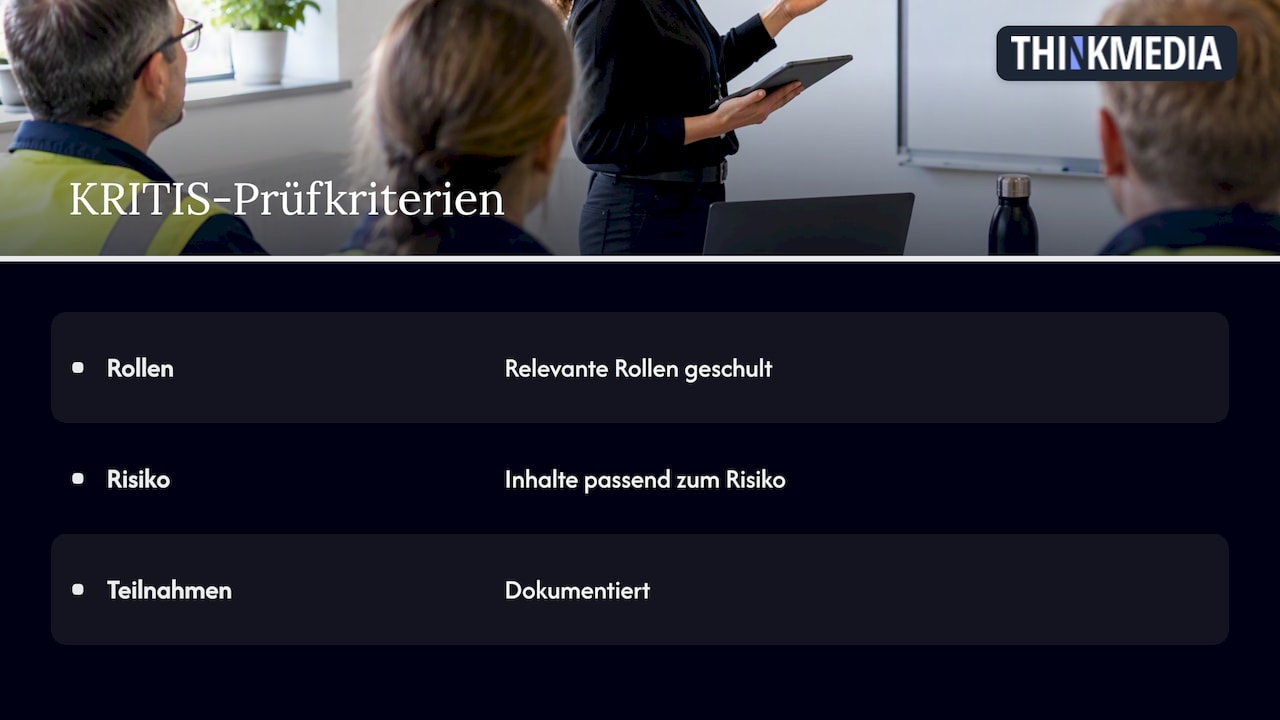
Wer schon unter dem IT-SiG 2.0 als KRITIS-Betreiber galt, kennt die regelmäßigen Nachweise gegenüber dem BSI. Diese Logik setzt § 39 BSIG fort. Schulungen sind dabei Teil des Gesamtbilds: Prüfende fragen typischerweise, ob Rollen geschult sind, ob Inhalte zum Risiko passen und ob Teilnahmen dokumentiert sind. Eine Schulung ohne Nachweis ist in der Prüfung praktisch nicht vorhanden.
Einen Überblick über die Pflichten im Detail bietet unser Beitrag zur NIS2 Awareness Schulung. Wie sich IT-Sicherheit in die übrigen Pflichtthemen einfügt, zeigt der Praxisleitfaden zu gesetzlichen Pflichtschulungen.
Schulungsinhalte nach Zielgruppe
Das Gesetz schreibt keinen festen Lehrplan vor. Eine gute Schulung richtet sich deshalb nach Rolle und Risiko. Die folgende Übersicht zeigt, welche Inhalte sich in der Praxis bewährt haben.
| Zielgruppe | Kerninhalte | Empfohlener Rhythmus |
|---|---|---|
| Geschäftsleitung | Pflichten und Haftung nach BSIG, Risikobewertung, Rolle bei Vorfällen, Meldepflichten, Budget und Steuerung | Regelmäßig, mindestens jährlich und bei wesentlichen Änderungen |
| Führungskräfte | Sicherheitskultur im Team, Umgang mit Vorfällen, Freigaben und Berechtigungen, Vorbildrolle | Jährlich |
| Alle Mitarbeitenden | Phishing und Social Engineering, Passwörter und Mehr-Faktor-Authentisierung, sicherer Umgang mit Daten, Meldewege | Bei Eintritt, danach jährlich, ergänzt um kurze Auffrischungen |
| IT- und Fachteams | Netzwerk- und Systemsicherheit, Patch- und Schwachstellenmanagement, Notfallpläne, Protokollierung | Laufend, abhängig von Technologie und Bedrohungslage |
| Externe mit Systemzugang | Grundregeln, Meldewege, Zugangsregeln | Vor dem ersten Zugang |
Themen, die in keiner Belegschaftsschulung fehlen sollten
- Phishing und Social Engineering: Wie erkennt man gefälschte E-Mails, Anrufe und Nachrichten?
- Malware und Ransomware: Woran zeigt sich ein Angriff, und was ist in den ersten Minuten zu tun?
- Passwörter und Zugänge: Passwortmanager, Mehr-Faktor-Authentisierung, keine geteilten Konten.
- Schatten-IT: Warum private Cloud-Dienste und ungeprüfte Tools ein Risiko sind. Mehr dazu im Beitrag zur Shadow IT Schulung.
- Meldewege: Wer ist bei einem Verdacht zuständig, und wie schnell muss gemeldet werden?
- KI-Werkzeuge: Welche Daten dürfen in generative KI-Anwendungen eingegeben werden?
Gerade der letzte Punkt gewinnt an Gewicht. Viele Sicherheitsvorfälle entstehen nicht durch ausgeklügelte Angriffe, sondern durch gut gemeinte Abkürzungen im Arbeitsalltag.
Was in die Geschäftsleitungsschulung gehört
Für die Leitungsebene empfiehlt sich ein kompaktes, entscheidungsorientiertes Format. Sinnvolle Bausteine sind:
- Rechtsrahmen: Pflichten nach §§ 30 und 38 BSIG, Registrierung, Meldepflichten, Haftung.
- Risikoverständnis: aktuelle Bedrohungslage, typische Angriffswege, Auswirkungen auf das eigene Geschäftsmodell.
- Steuerung: Wie überwacht die Leitung die Umsetzung, welche Kennzahlen und Berichte braucht sie?
- Krisenfall: Rollen, Entscheidungen und Kommunikation bei einem schweren Vorfall.
- Lieferkette: Anforderungen an Dienstleister und Zulieferer.
Die Handreichung des BSI zur Geschäftsleitungsschulung eignet sich gut als Abgleich, ob ein Kurs die relevanten Themen abdeckt.
Ein Schulungsprogramm in sieben Schritten aufbauen
Ein wirksames Programm entsteht nicht durch einen einzelnen Kurs, sondern durch einen wiederholbaren Prozess. Diese sieben Schritte haben sich bewährt.
- Betroffenheit klären. Stimmen Sie mit Rechtsabteilung und Informationssicherheit ab, ob Ihr Unternehmen als wichtige oder besonders wichtige Einrichtung gilt oder kritische Anlagen betreibt.
- Zielgruppen festlegen. Trennen Sie Geschäftsleitung, Führungskräfte, Belegschaft, IT-Teams und Externe. Jede Gruppe braucht eigene Lernziele.
- Risiken priorisieren. Leiten Sie die Inhalte aus der Risikoanalyse ab. Ein Logistikunternehmen braucht andere Beispiele als eine Klinik oder ein Softwarehaus.
- Formate wählen. Kombinieren Sie E-Learning für die Breite mit vertiefenden Formaten für Schlüsselrollen.
- Rhythmus planen. Legen Sie Erstschulung, jährliche Wiederholung und anlassbezogene Auffrischungen fest, etwa nach einem Vorfall oder bei neuen Systemen.
- Nachweis organisieren. Sorgen Sie dafür, dass Teilnahme, Datum, Inhalt und Lernerfolg automatisch dokumentiert werden.
- Wirkung messen. Werten Sie Abschlussquoten, Testergebnisse und gemeldete Verdachtsfälle aus und passen Sie die Inhalte an.
Schulungen wirken am besten, wenn die technische Basis stimmt. Ein Passwortmanager, gepflegte Endgeräte und klare Zuständigkeiten im Support machen es Mitarbeitenden leicht, das Gelernte umzusetzen. Unternehmen ohne eigene IT-Abteilung lagern diesen Teil oft an Managed IT-Services mit Hotline aus, damit Schulungsinhalte wie „Verdacht sofort melden“ im Alltag auch eine erreichbare Anlaufstelle haben.
Für die Planung des Budgets hilft ein Blick auf die typischen E-Learning-Kosten für Unternehmen, da sich Lizenzmodelle je nach Mitarbeiterzahl deutlich unterscheiden.
Nachweis und Dokumentation: was eine Prüfung standhält
Das BSIG verlangt, dass Maßnahmen umgesetzt und überwacht werden. Überwachen lässt sich nur, was dokumentiert ist. Für Schulungen bedeutet das eine Dokumentation, die folgende Fragen beantwortet:
- Wer wurde geschult, mit Name, Rolle und Abteilung?
- Wann fand die Schulung statt, und wann ist die nächste fällig?
- Was wurde vermittelt, mit Kursversion und Inhaltsübersicht?
- Mit welchem Ergebnis, etwa bestandener Abschlusstest oder Zertifikat?
- Wer fehlt noch, und wie wird nachgefasst?
Checkliste für die Schulungsdokumentation
- [ ] Teilnahmelisten oder Systemprotokolle mit Zeitstempel
- [ ] Kursinhalte und Versionsstand archiviert
- [ ] Ergebnisse der Wissenstests gespeichert
- [ ] Zertifikate für jede Person abrufbar
- [ ] Erinnerungen bei fälligen Wiederholungen eingerichtet
- [ ] Berichte für Geschäftsleitung und Informationssicherheitsbeauftragte verfügbar
- [ ] Nachweis der Geschäftsleitungsschulung gesondert abgelegt
Papierlisten und Excel-Tabellen stoßen hier schnell an Grenzen, vor allem bei mehreren Standorten oder hoher Fluktuation. Eine Lernplattform mit Reporting und automatischen Zertifikaten spart Zeit und schließt Lücken, bevor eine Prüfung sie aufdeckt.
Schulungsformate im Vergleich
Kein Format passt für alle Ziele. Die folgende Übersicht zeigt, wo die Stärken der gängigen Formate liegen.
| Format | Stärken | Grenzen | Geeignet für |
|---|---|---|---|
| E-Learning | Skalierbar, zeitlich flexibel, automatischer Nachweis, einheitliche Qualität | Weniger Raum für individuelle Diskussion | Gesamte Belegschaft, Onboarding, jährliche Wiederholung |
| Live-Online-Seminar | Interaktion, Fragen in Echtzeit, ortsunabhängig | Termingebunden, Nachweis meist manuell | Führungskräfte, Fachgruppen |
| Präsenzworkshop | Intensiver Austausch, Übungen, Krisensimulation | Aufwendig, schwer skalierbar | Geschäftsleitung, Notfallteams |
| Phishing-Simulation | Realistische Übung, messbares Verhalten | Ersetzt keine Wissensvermittlung, braucht Abstimmung mit Betriebsrat | Ergänzung zur Awareness-Schulung |
| Fachzertifizierung | Tiefes Expertenwissen, anerkannte Abschlüsse | Mehrtägig, kostenintensiv | IT-Sicherheitsteams, Prüfende |
Für IT-Fachteams, die tiefer in Standards einsteigen wollen, bietet das BSI selbst einen Online-Kurs zum IT-Grundschutz an, der auf dem IT-Grundschutz-Kompendium und den BSI-Standards 200-1, 200-2 und 200-3 basiert. Für praxisnahe Weiterbildung der IT-Teams eignen sich unsere IT-Sicherheitsschulungen für IT-Teams und der Online-Kurs zur Netzwerksicherheit.
In der Praxis bewährt sich ein Mix: E-Learning als verlässliche Grundlage für alle, ergänzt durch vertiefende Formate für die Leitung und die Fachteams.
Häufige Fehler bei der Umsetzung
- Nur die IT schulen. Die meisten Angriffe zielen auf Menschen in Buchhaltung, Einkauf oder Personalabteilung, nicht auf Administratoren.
- Die Geschäftsleitung ausnehmen. Nach § 38 BSIG ist ihre Teilnahme Pflicht. Ein delegierter Vertreter erfüllt diese Pflicht nicht.
- Einmal schulen und abhaken. Bedrohungen verändern sich. Ohne regelmäßige Wiederholung veraltet das Wissen schnell.
- Generische Inhalte ohne Bezug. Beispiele aus dem eigenen Arbeitsalltag bleiben deutlich besser im Gedächtnis als abstrakte Regeln.
- Keine Dokumentation. Wer die Teilnahme nicht belegen kann, steht in einer Prüfung oder nach einem Vorfall ohne Nachweis da.
- Externe vergessen. Dienstleister mit Zugang zu Systemen sind Teil der Angriffsfläche.
- Schulung ohne Rückendeckung. Wenn Meldungen ins Leere laufen oder Fehler bestraft werden, melden Mitarbeitende Verdachtsfälle nicht mehr.
Unsere Sicht: Pflicht erfüllen und Sicherheitskultur aufbauen
Wir begleiten Unternehmen vom Mittelstand bis zu DAX-Konzernen bei der Einführung digitaler Pflichtschulungen. Dabei sehen wir immer wieder dasselbe Muster: Der Anlass ist fast immer das Gesetz, der Erfolg entsteht aber erst, wenn aus der Pflicht eine gelebte Gewohnheit wird.
Das neue BSIG hat die Diskussion verändert. Früher war Awareness ein Thema für die IT-Abteilung. Heute sitzt die Geschäftsleitung mit am Tisch, weil sie persönlich in der Verantwortung steht. Diese Aufmerksamkeit sollten HR und L&D nutzen. Wenn die Leitung selbst geschult ist und sichtbar teilnimmt, steigt die Akzeptanz in der gesamten Belegschaft.
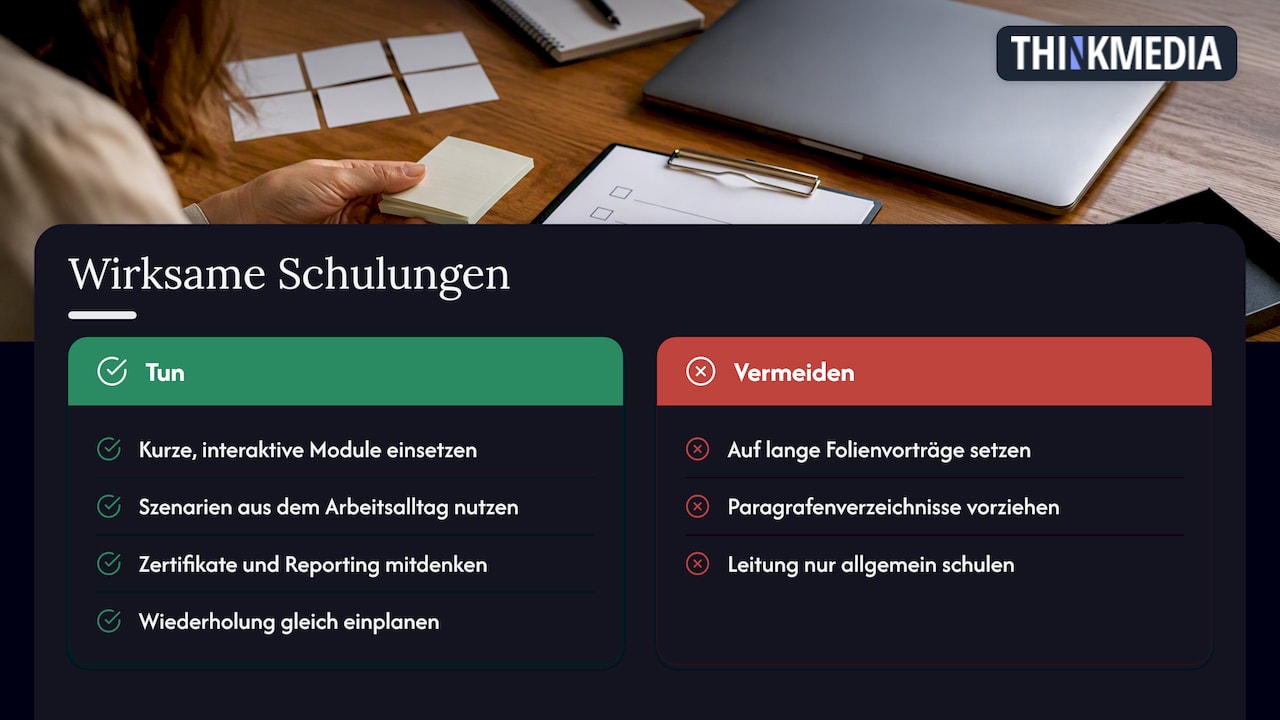
Unsere Erfahrung zeigt außerdem: Kurze, interaktive Module mit Szenarien aus dem eigenen Arbeitsalltag erreichen Mitarbeitende besser als lange Folienvorträge. Ein realistisches Phishing-Beispiel aus der Buchhaltung bleibt hängen, ein Paragrafenverzeichnis nicht. Ebenso wichtig ist der Nachweis. Wer Zertifikate und Reporting von Anfang an mitdenkt, hat bei der nächsten Prüfung keine Sucharbeit, sondern einen Bericht mit wenigen Klicks.
Unser Rat an Schulungsverantwortliche: Starten Sie mit einer soliden Grundlagenschulung für alle, ergänzen Sie ein eigenes Format für die Leitung und planen Sie die Wiederholung gleich mit. So erfüllen Sie die Anforderungen und stärken gleichzeitig die Widerstandskraft Ihres Teams.
— Sebastian
IT-Sicherheitsschulungen für Ihr Unternehmen
Mitarbeiterschulung bietet digitale Kurse, die genau auf die Anforderungen des BSIG zugeschnitten sind. Dazu gehören „IT-Sicherheit Grundlagen mit NIS2-Anforderungen“ für die gesamte Belegschaft, „Informationssicherheit für Führungskräfte“ für die Leitungsebene und „Malware- und Ransomware-Attacken erfolgreich abwehren“ als vertiefendes Modul. Alle Kurse sind interaktiv, enden mit einem Zertifikat und liefern über das Reporting eine rechtssichere Nachweisdokumentation. Auf Wunsch passen wir Inhalte an Ihre Branche an oder stellen sie als White-Label-Lösung in Ihrem Design bereit. Einen Einstieg bietet der Online-Kurs zur Cybersicherheit, das gesamte Angebot inklusive Jahreslizenzen finden Sie auf mitarbeiterschulung.com.
Häufige Fragen
Gibt es nach dem IT-SiG 2.0 eine Schulungspflicht für Mitarbeitende?
Das IT-SiG 2.0 selbst enthielt keine ausdrückliche Schulungspflicht für alle Beschäftigten. Heute gilt das neu gefasste BSIG, das Schulungen im Bereich der IT-Sicherheit in § 30 als Risikomanagementmaßnahme nennt. Betroffene Einrichtungen müssen ihre Belegschaft daher schulen und dies nachweisen können.
Muss die Geschäftsführung persönlich an der Schulung teilnehmen?
Ja. Nach § 38 Abs. 3 BSIG müssen die Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen regelmäßig selbst an Cybersicherheitsschulungen teilnehmen. Eine Vertretung durch die IT-Leitung oder den Informationssicherheitsbeauftragten erfüllt diese Pflicht nicht.
Wie oft muss eine IT-Sicherheitsschulung wiederholt werden?
Das Gesetz nennt für die Geschäftsleitung eine regelmäßige Teilnahme, aber keinen festen Zeitraum. In der Praxis hat sich ein jährlicher Rhythmus bewährt, ergänzt um kurze Auffrischungen nach Vorfällen oder bei neuen Systemen. Neue Mitarbeitende sollten die Grundlagenschulung beim Eintritt absolvieren.
Reicht ein E-Learning-Kurs als Nachweis aus?
Für die Belegschaft ist E-Learning das gängigste Format, weil es skalierbar ist und Teilnahme, Datum und Testergebnis automatisch dokumentiert. Entscheidend ist, dass die Inhalte zu den Risiken Ihres Unternehmens passen und die Dokumentation vollständig ist. Für die Geschäftsleitung empfiehlt sich ein eigenes, auf Steuerung und Haftung ausgerichtetes Modul.
Was gilt für Unternehmen, die nicht unter das BSIG fallen?
Sie haben keine Schulungspflicht nach BSIG, profitieren aber trotzdem von regelmäßiger Sensibilisierung. Häufig verlangen regulierte Kunden, Versicherer oder andere Regelwerke wie der Datenschutz entsprechende Nachweise. Eine dokumentierte Schulung stärkt deshalb auch die Position in der Lieferkette.
Quellen
- BSI: IT-Sicherheitsgesetz 2.0
- BSI: Schulungsleitfaden Prüfverfahrenskompetenz nach § 8a Abs. 3 BSIG
- BSIG auf gesetze-im-internet.de
- BSI: NIS-2-Pflichten
- BSI: Schulung für Geschäftsleitungen (§ 38 BSIG)
- BSI: Themenkompass Wirtschaft
- BSI: NIS-2-Geschäftsleitungsschulung (Management-Blitzlicht)
- BSI: Grundlegende Schulungen und Sensibilisierungsmaßnahmen
- BSI: IT-Grundschutz-Schulungen
- digitalWAS: Managed IT