
Eine Phishing-Schulung im Unternehmen wirkt dann, wenn sie kein einmaliger Pflichttermin bleibt, sondern zu einem kurzen, wiederkehrenden Lernprogramm wird: Mitarbeitende erkennen typische Angriffsmuster, halten unter Zeitdruck kurz inne und melden verdächtige Nachrichten, ohne Sanktionen zu fürchten. Dieser Leitfaden zeigt HR- und L&D-Verantwortlichen, welche Inhalte hineingehören, welche Formate sich bewähren, welche rechtlichen Anforderungen in Deutschland gelten und wie Sie den Erfolg messbar machen.
TL;DR
- Der Faktor Mensch ist laut Verizon Data Breach Investigations Report 2024 an 68 % aller Datenschutzverletzungen beteiligt. Phishing ist dabei der klassische Einstieg.
- Für wichtige und besonders wichtige Einrichtungen schreibt das BSI-Gesetz seit der NIS-2-Umsetzung Schulungen zur IT-Sicherheit ausdrücklich vor, inklusive Nachweis.
- Wirksam sind kurze, regelmäßige Lerneinheiten mit realistischen Beispielen, kombiniert mit einer Meldekultur ohne Schuldzuweisung.
- Messen Sie nicht nur Klickraten, sondern vor allem die Melderate und die Zeit bis zur Meldung.
- Dokumentierte Zertifikate und Reporting machen aus der Schulung einen belastbaren Compliance-Nachweis.
Inhaltsverzeichnis
- Warum Phishing für Unternehmen das größte Einfallstor bleibt
- Ist eine Phishing-Schulung Pflicht?
- Welche Phishing-Techniken Mitarbeitende kennen sollten
- Was eine wirksame Phishing-Schulung vermittelt
- Schulungsformate im Vergleich
- In acht Schritten zum Schulungsprogramm
- Erfolg messen: die richtigen Kennzahlen
- Häufige Fehler und wie Sie sie vermeiden
- Unsere Perspektive: Verhalten trainieren statt Wissen abfragen
- Phishing-Prävention mit Mitarbeiterschulung.com
- Häufige Fragen zur Phishing-Schulung
- Quellen
Warum Phishing für Unternehmen das größte Einfallstor bleibt
Firewalls, Spamfilter und Virenscanner fangen einen großen Teil schädlicher Nachrichten ab. Eine gut gemachte Phishing-Mail erreicht trotzdem regelmäßig das Postfach, denn sie zielt nicht auf eine technische Lücke, sondern auf menschliches Verhalten: Hilfsbereitschaft, Respekt vor Vorgesetzten, Angst vor Konsequenzen oder schlicht Zeitdruck.
Was die Zahlen zeigen
Der Verizon DBIR 2024 liefert dazu zwei Werte, die jede Schulungsplanung prägen sollten:
- 68 % der ausgewerteten Datenschutzverletzungen hatten eine menschliche Komponente, etwa einen Fehlklick, eine falsch versendete Datei oder auf einer gefälschten Seite eingegebene Zugangsdaten.
- In Phishing-Simulationen dauerte es im Median nur 21 Sekunden, bis jemand auf einen schädlichen Link klickte, und weitere 28 Sekunden, bis Daten eingegeben wurden.
Weniger als eine Minute vom Öffnen bis zum Datenverlust: Das ist die eigentliche Herausforderung. Eine Schulung, die nur Wissen abfragt, reicht nicht. Sie muss ein Verhalten trainieren, das auch unter Stress abrufbar ist.
Die Lage in Deutschland
Auch das Bundesamt für Sicherheit in der Informationstechnik beobachtet, wie sich die Maschen verändern. Laut BSI-Lagebericht zu Phishing-Webseiten gab es Anfang 2025 eine neue Welle, bei der Angreifer Online-Händler als Absender vortäuschten, und QR-Code-Phishing (Quishing) verursachte vermehrt finanzielle Schäden. Für Ihre Schulung heißt das: Beispiele müssen aktuell sein. Ein Modul, das vor drei Jahren erstellt wurde und nur die klassische „Ihr Konto wurde gesperrt“-Mail zeigt, bildet die heutige Bedrohung nicht mehr ab.
Der Lagebericht zur IT-Sicherheit in Deutschland 2025 betont zudem, dass gerade bei der Widerstandsfähigkeit vieler Organisationen noch großer Handlungsbedarf besteht. Geschulte Mitarbeitende sind ein Teil dieser Resilienz, und zwar einer der günstigsten.
Ist eine Phishing-Schulung Pflicht?
Ein eigenes „Phishing-Schulungsgesetz“ gibt es nicht. Für viele Unternehmen ergibt sich die Pflicht aber aus dem Rahmen, in dem Phishing-Prävention ein Kernbestandteil ist.
NIS-2 und das BSI-Gesetz
Mit der Umsetzung der NIS-2-Richtlinie verpflichtet § 30 BSIG wichtige und besonders wichtige Einrichtungen, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen zu ergreifen. Zu den in Absatz 2 aufgezählten Maßnahmen gehören grundlegende Verfahren der Cyberhygiene und Schulungen im Bereich der IT-Sicherheit. Das BSI erläutert auf seiner Seite zu grundlegenden Schulungen und Sensibilisierungsmaßnahmen, dass diese Maßnahmen die internen und externen Nutzenden von Systemen und Anwendungen der betroffenen Einrichtung erreichen sollen. Das schließt also auch Zeitarbeitskräfte, Werkstudierende oder externe Dienstleister mit Systemzugang ein.
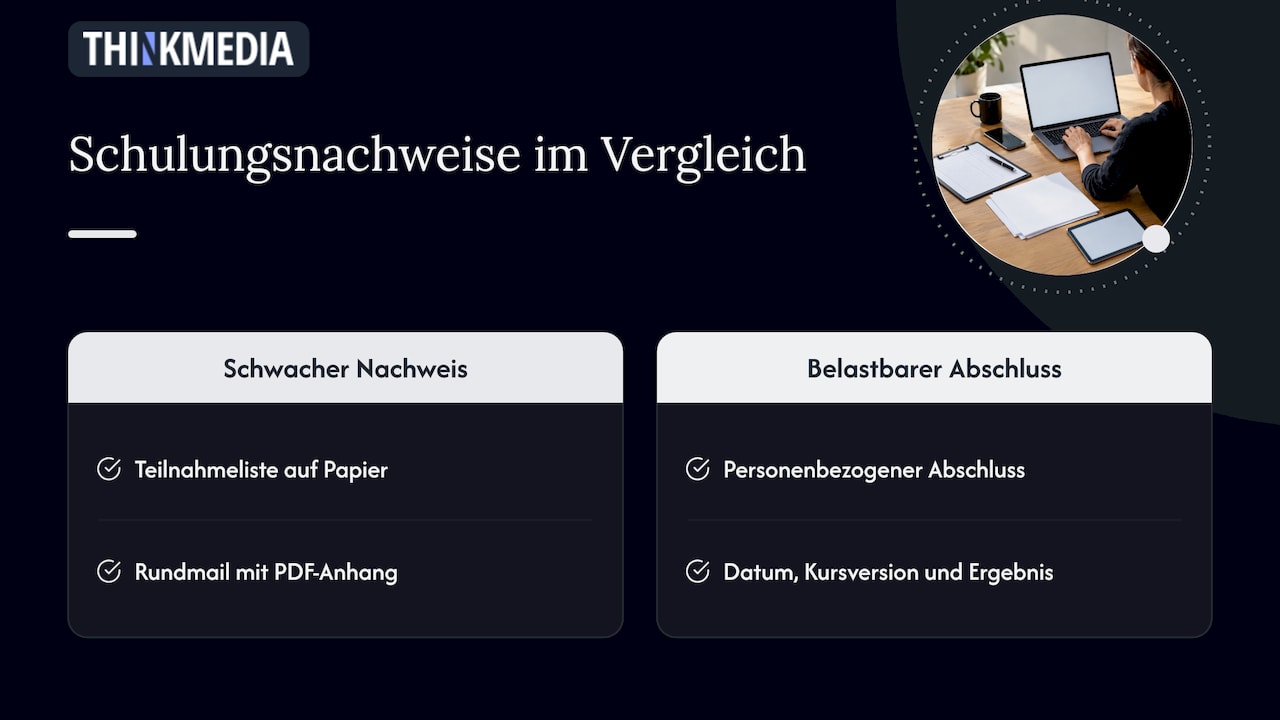
Wichtig für HR und L&D: Wer betroffen ist, muss im Ernstfall belegen können, dass geschult wurde. Teilnahmelisten auf Papier oder eine Rundmail mit PDF-Anhang sind dafür ein schwacher Nachweis. Belastbarer sind personenbezogene Abschlüsse mit Datum, Kursversion und Ergebnis. Ob Ihr Unternehmen unter NIS-2 fällt und welche Pflichten auch die Geschäftsleitung treffen, fasst unser Beitrag zur NIS2 Awareness Schulung zusammen.
Auch ohne gesetzliche Pflicht sinnvoll
Viele mittelständische Unternehmen fallen nicht unter NIS-2. Trotzdem fragen Cyberversicherer, Großkunden in Lieferantenaudits und Wirtschaftsprüfer immer häufiger nach Awareness-Maßnahmen. Eine dokumentierte Phishing-Schulung ist hier eine einfache Antwort. Einen Überblick, welche weiteren Schulungen gesetzlich vorgeschrieben sind, bietet unser Praxisleitfaden zu gesetzlichen Pflichtschulungen.
Hinweis für die Praxis: Ob Ihr Unternehmen als wichtige oder besonders wichtige Einrichtung gilt, hängt von Branche, Mitarbeiterzahl und Umsatz ab. Klären Sie die Einstufung mit Ihrer IT-Sicherheitsleitung oder Ihrer Rechtsabteilung, bevor Sie Schulungsumfang und Nachweisführung festlegen.
Welche Phishing-Techniken Mitarbeitende kennen sollten
„Phishing“ ist längst ein Sammelbegriff. Eine gute Schulung zeigt die Varianten, denen Ihre Belegschaft tatsächlich begegnet, und übersetzt jede in ein konkretes Warnsignal.
| Technik | Kanal | Typisches Szenario | Woran Mitarbeitende es erkennen |
|---|---|---|---|
| Massen-Phishing | Gefälschte Paket-, Bank- oder Shop-Nachricht | Allgemeine Anrede, Druck („innerhalb von 24 Stunden“), abweichende Absenderdomain | |
| Spear-Phishing | E-Mail, LinkedIn | Persönlich zugeschnittene Nachricht mit echtem Projektbezug | Ungewöhnliche Bitte trotz vertrautem Kontext, Link auf fremde Domain |
| CEO-Fraud / Business E-Mail Compromise | „Die Geschäftsführung“ verlangt eine dringende, vertrauliche Überweisung | Umgehung üblicher Freigaben, Bitte um Verschwiegenheit, neue Kontoverbindung | |
| Smishing | SMS, Messenger | Zustellbenachrichtigung oder Sicherheitswarnung mit Link | Kurzlinks, unbekannte Nummer, Aufforderung zum Login |
| Vishing | Telefon | Angeblicher IT-Support bittet um Passwort oder MFA-Code | Echter Support fragt nie nach Passwörtern oder Einmalcodes |
| Quishing | QR-Code in Mail, Brief, Aushang | „Scannen Sie zur Bestätigung Ihrer Zugangsdaten“ | QR-Code ersetzt Link, Ziel-URL nicht prüfbar, Login auf dem Smartphone |
| KI-gestütztes Phishing | E-Mail, Audio | Fehlerfreie, stilistisch passende Texte, mitunter geklonte Stimmen | Rechtschreibfehler sind kein Kriterium mehr, Prozess und Kontext zählen |
Der letzte Punkt verdient besondere Aufmerksamkeit. Viele ältere Schulungen lehren noch: „Achten Sie auf Rechtschreibfehler.“ Generative KI macht diesen Hinweis wertlos. Moderne Inhalte setzen stattdessen auf Prozessregeln: Zahlungsänderungen immer über eine bekannte Nummer rückbestätigen, Passwörter nie auf verlinkten Seiten eingeben, Freigaben nie per Mail umgehen. Wie Angreifer menschliche Muster über alle Kanäle ausnutzen, vertieft unser Beitrag zur Social Engineering Schulung.
Was eine wirksame Phishing-Schulung vermittelt
Die Inhalte lassen sich in vier Bausteine gliedern. Jeder sollte im Kurs mit Beispielen aus dem Arbeitsalltag Ihrer Zielgruppe verbunden sein.
1. Das Warum: Informationssicherheit verstehen
Mitarbeitende handeln sicherer, wenn sie verstehen, was auf dem Spiel steht. Der BSI-Standard 200-2 beschreibt Vertraulichkeit, Integrität und Verfügbarkeit als Grundwerte der Informationssicherheit. Übersetzt in den Alltag: Ein Klick kann Kundendaten offenlegen, Buchhaltungsdaten verfälschen oder durch Ransomware den gesamten Betrieb lahmlegen. Wer diese Folgen einmal anschaulich gesehen hat, nimmt die nächste verdächtige Mail ernster.
2. Die psychologischen Auslöser
Phishing funktioniert, weil es Gefühle anspricht. Gute Schulungen benennen die typischen Hebel:
- Autorität: „Hier ist die Geschäftsführung.“
- Dringlichkeit: „Ihr Zugang wird heute um 17 Uhr gesperrt.“
- Angst: „Gegen Sie liegt eine Beschwerde vor.“
- Neugier und Belohnung: „Ihre Bonusabrechnung steht bereit.“
- Hilfsbereitschaft: „Kannst du mir kurz bei dieser Rechnung helfen?“
Die Kernbotschaft lautet: Wenn eine Nachricht Druck erzeugt, ist genau das der Moment zum Innehalten. Angesichts der 21 Sekunden bis zum Klick ist diese eine Gewohnheit wertvoller als jedes Detailwissen.
3. Die Prüfroutine
Geben Sie Mitarbeitenden eine kurze, merkfähige Prüfroutine an die Hand, zum Beispiel:
- Absender: Passt die Domain wirklich, oder nur der Anzeigename?
- Link: Wohin führt der Link beim Darüberfahren mit der Maus? Stimmt die Zieladresse?
- Anhang: Erwarte ich diese Datei? Ist das Format ungewöhnlich, etwa ein Archiv oder eine Datei mit Makros?
- Anliegen: Wird etwas verlangt, das den üblichen Prozess umgeht?
- Rückfrage: Im Zweifel über einen zweiten, bekannten Kanal nachfragen, nie über die Kontaktdaten aus der verdächtigen Nachricht.
4. Das Melden
Der wichtigste Lernschritt ist oft der am stärksten vernachlässigte. Jede Mitarbeiterin und jeder Mitarbeiter sollte wissen, wie eine verdächtige Nachricht gemeldet wird, etwa per Meldebutton im Mailprogramm oder an eine feste Adresse, und was nach einem Fehlklick zu tun ist. Der Verizon DBIR 2024 zeigt, dass in Awareness-Übungen 20 % der Nutzenden Phishing meldeten und 11 % derjenigen, die geklickt hatten, den Vorfall ebenfalls meldeten. Gerade diese Meldungen nach einem Fehler sind Gold wert: Sie geben der IT die Minuten, die zur Eindämmung fehlen.
Inhalte nach Zielgruppe zuschneiden
Ein Grundmodul für alle schafft eine gemeinsame Basis. Die größte Wirkung entsteht aber, wenn Risikogruppen zusätzlich auf ihre typischen Szenarien vorbereitet werden:
- Buchhaltung und Einkauf: gefälschte Rechnungen, angeblich geänderte Bankverbindungen von Lieferanten, dringende Zahlungsanweisungen. Kernregel: Kontoänderungen immer über eine bekannte Telefonnummer bestätigen.
- Personalabteilung: Bewerbungen mit schädlichen Anhängen und Anfragen nach Gehaltsdaten oder Lohnsteuerunterlagen, scheinbar von der Geschäftsführung.
- Führungskräfte und Assistenz: gezieltes Spear-Phishing, missbrauchte Identität für CEO-Fraud, Anfragen über berufliche Netzwerke.
- Außendienst und gewerbliche Mitarbeitende: Smishing und Quishing auf dem Smartphone, oft ohne die Schutzschichten des Firmen-Laptops.
So erlebt jede Gruppe Beispiele, die ihr tatsächlich begegnen, und die Schulung wirkt nicht wie Pflichtlektüre aus einer fremden Welt.
Schulungsformate im Vergleich
Welches Format passt, hängt von Unternehmensgröße, Standorten und Nachweispflichten ab. Die folgende Übersicht zeigt die gängigen Optionen.
| Format | Stärken | Grenzen | Geeignet für |
|---|---|---|---|
| Präsenzschulung | Direkter Austausch, Fragen sofort klärbar | Hoher Organisationsaufwand, schwer skalierbar, Inhalte veralten schnell | Kleine Teams, Führungskreise, Auftaktveranstaltungen |
| Live-Webinar | Ortsunabhängig, interaktiv | Terminbindung, Nachweis oft nur über Anwesenheit | Verteilte Teams mit festen Schulungsterminen |
| Interaktives E-Learning | Flexibel, skalierbar, einheitliche Qualität, Zertifikate und Reporting | Braucht gute didaktische Gestaltung, damit es nicht zur Klickübung wird | Unternehmen jeder Größe, besonders mit Nachweispflichten |
| Microlearning | Kurze Einheiten, gut für Auffrischung und neue Maschen | Ersetzt keine fundierte Grundschulung | Laufende Sensibilisierung zwischen Pflichtschulungen |
| Phishing-Simulation | Übt das Erkennen im echten Postfach | Ohne begleitende Lerninhalte und Meldekultur wenig nachhaltig, Akzeptanz kann leiden | Ergänzung zu einer bestehenden Schulung |
In der Praxis bewährt sich eine Kombination: ein interaktives E-Learning als Grundschulung mit Zertifikat, kurze Auffrischungen im Jahresverlauf und, wo sinnvoll, realistische Übungen. Neuere Untersuchungen aus den USA deuten darauf hin, dass klassische Pflichtmodule und Simulationen allein das Klickrisiko oft nur wenig senken. Entscheidend ist daher, wie Inhalte gestaltet und eingebettet werden, nicht nur, ob überhaupt geschult wird.
In acht Schritten zum Schulungsprogramm
Ein Awareness-Programm funktioniert wie ein Kreislauf. Diese Schritte helfen Ihnen, es strukturiert aufzusetzen.
- Ziele festlegen: Was soll sich ändern? Zum Beispiel: höhere Melderate, vollständiger NIS-2-Nachweis, weniger Vorfälle durch Fehlklicks.
- Zielgruppen bestimmen: Buchhaltung, Einkauf und Assistenz der Geschäftsführung sind häufige Ziele von CEO-Fraud. Führungskräfte brauchen andere Inhalte als die Produktion.
- Ausgangslage erheben: Welche Vorfälle gab es? Was meldet die IT? Wo fehlen Prozesse wie die Rückbestätigung von Zahlungsänderungen?
- Inhalte auswählen und anpassen: Grundmodul für alle, Vertiefungen für Risikogruppen, Beispiele mit Ihrem Logo, Ihren Tools und Ihren Meldewegen.
- Betriebsrat und Datenschutz einbinden: Wer Lernfortschritte personenbezogen auswertet, sollte die Mitbestimmung frühzeitig klären und transparent machen, wofür Daten genutzt werden.
- Ausrollen und kommunizieren: Erklären Sie den Zweck positiv. Nicht „Wir testen Sie“, sondern „Wir machen Sie zur ersten Verteidigungslinie“.
- Messen und dokumentieren: Abschlussquoten, Testergebnisse und Zertifikate zentral erfassen, damit Nachweise jederzeit abrufbar sind.
- Auswerten und erneuern: Inhalte mindestens jährlich an neue Maschen anpassen, Auffrischungen planen und Erkenntnisse aus echten Vorfällen einfließen lassen.
Für neue Mitarbeitende gehört die Phishing-Schulung in die erste Woche des Onboardings. Gerade in dieser Phase sind Menschen besonders anfällig: Sie kennen Kolleginnen, Prozesse und Absender noch nicht und wollen alles richtig machen. Wie Sie digitale Schulungen insgesamt planen und ausrollen, zeigt unser Online-Training-Leitfaden.
Erfolg messen: die richtigen Kennzahlen
Was nicht gemessen wird, lässt sich weder verbessern noch gegenüber der Geschäftsführung begründen. Diese Kennzahlen sind aussagekräftig:
- Abschlussquote: Anteil der Zielgruppe mit gültigem Zertifikat. Die Basis jedes Compliance-Nachweises.
- Wissensstand: Ergebnisse der Abschlusstests, aufgeschlüsselt nach Abteilungen, um Nachschulungsbedarf zu erkennen.
- Melderate: Wie viele verdächtige Nachrichten werden gemeldet? Steigt sie, wirkt das Programm.
- Zeit bis zur Meldung: Je schneller die erste Meldung bei einer Welle eingeht, desto früher kann die IT reagieren.
- Fehlklick-Meldungen: Melden Betroffene ihren eigenen Fehler? Das ist der beste Indikator für eine gesunde Sicherheitskultur.
- Ablaufende Zertifikate: Wer muss demnächst auffrischen? Automatische Erinnerungen verhindern Lücken im Nachweis, mehr dazu in unserem Beitrag zu ablaufenden Zertifikaten.
Eine sinkende Klickrate allein kann trügen: Sie sagt oft mehr über die Schwierigkeit der Testmail aus als über das Verhalten. Die Melderate ist robuster und belohnt genau das Verhalten, das Sie wollen.
Häufige Fehler und wie Sie sie vermeiden
Einmal im Jahr, eine Stunde, abgehakt
Eine lange Pflichtschulung pro Jahr erzeugt Ermüdung und wird schnell vergessen. Besser: eine kompakte Grundschulung, ergänzt um kurze Auffrischungen.
Bloßstellen statt befähigen
Wer nach einem Fehlklick öffentlich genannt oder sanktioniert wird, meldet beim nächsten Mal nicht mehr. Eine Meldekultur ohne Schuldzuweisung ist die Grundlage jedes Programms. Das BSI hebt in seinem Management Blitzlicht „Awareness stärken – Risiken minimieren“ den „Sicherheitsfaktor Mensch“ als zentrale Rolle hervor und richtet sich dabei ausdrücklich an die Leitungsebene.
Generische Inhalte ohne Bezug
Beispiele von fremden Banken und unbekannten Tools wirken abstrakt. Zeigen Sie, wie Phishing in Ihrem Unternehmen aussähe: mit Ihren Kollaborationstools, Ihren Lieferanten, Ihren Freigabeprozessen.
Führungskräfte ausnehmen
Gerade Führungskräfte sind attraktive Ziele, weil ihre Autorität für CEO-Fraud missbraucht wird und sie weitreichende Berechtigungen haben. Sie sollten nicht nur teilnehmen, sondern als Vorbild sichtbar vorangehen.
Nur Technik oder nur Training
Schulung ersetzt keine technischen Schutzmaßnahmen wie Mehrfaktor-Authentifizierung und Mailfilter, und Technik ersetzt keine Schulung. Erst beides zusammen, plus eine gelebte Kultur, ergibt einen belastbaren Schutz.
Unsere Perspektive: Verhalten trainieren statt Wissen abfragen
Wir begleiten HR- und L&D-Teams in DAX-Konzernen ebenso wie im Mittelstand, und wir sehen immer wieder dasselbe Muster: Die Phishing-Schulung wird als Compliance-Aufgabe gestartet und endet als Pflichtklick, den niemand ernst nimmt. Das liegt selten an fehlendem Willen, sondern am Format.
Unsere Überzeugung ist deshalb: Eine Phishing-Schulung muss zuerst Verhalten trainieren und erst dann Wissen abfragen. Wer in einer interaktiven Szene erlebt, wie eine vermeintliche Nachricht der Geschäftsführung Druck aufbaut, und dabei bewusst innehält, nimmt mehr mit als aus zwanzig Folien mit Merkmalen. Darum setzen wir auf interaktive Lerninhalte mit Szenarien aus dem Arbeitsalltag, auf kurze Einheiten und auf einen klaren Abschluss mit Zertifikat.
Ebenso wichtig ist uns die Seite der Verantwortlichen. HR und L&D brauchen keine weitere Insellösung, sondern Reporting, das auf Knopfdruck zeigt, wer geschult ist und wer nicht, und eine Nachweisdokumentation, die im Audit trägt. Und weil Phishing nie isoliert auftritt, denken wir das Thema im Zusammenhang mit Ransomware, Informationssicherheit für Führungskräfte und NIS-2-Grundlagen. Am Ende zählt, dass Ihre Mitarbeitenden im entscheidenden Moment wissen, was zu tun ist, und dass sie es gern tun.
— Sebastian
Phishing-Prävention mit Mitarbeiterschulung.com
Mit unseren digitalen Mitarbeiterschulungen bauen Sie Phishing-Awareness als festen Bestandteil Ihres Lernprogramms auf. Passende Kurse sind unter anderem IT-Sicherheit Grundlagen mit NIS2-Anforderungen, Malware- und Ransomware-Attacken erfolgreich abwehren und Informationssicherheit für Führungskräfte. Sie erhalten interaktive Lerninhalte, Zertifikate, Reporting und eine rechtssichere Nachweisdokumentation, auf Wunsch angepasst an Ihr Unternehmen, als individuelle Kurse oder im White-Label-Design. Über Jahreslizenzen schulen Sie Ihr gesamtes Team planbar. Entdecken Sie unsere digitalen Mitarbeiterschulungen oder sehen Sie sich direkt unseren Online-Kurs zur Cybersicherheit an.
Häufige Fragen zur Phishing-Schulung
Was kann ein Unternehmen gegen Phishing tun?
Wirksam ist eine Kombination aus Technik, Schulung und Kultur. Technische Maßnahmen wie Mailfilter und Mehrfaktor-Authentifizierung fangen viele Angriffe ab, regelmäßige Schulungen bereiten Mitarbeitende auf die übrigen vor. Klare Meldewege und eine Kultur ohne Schuldzuweisung sorgen dafür, dass Vorfälle schnell bei der IT ankommen.
Was sind die Säulen der Informationssicherheit?
Der BSI-Standard 200-2 nennt Vertraulichkeit, Integrität und Verfügbarkeit als Grundwerte. Häufig wird Authentizität als vierte Säule ergänzt, also die Gewissheit, dass eine Nachricht oder Person echt ist. Gerade diese Säule greift Phishing direkt an.
Wie oft sollten Mitarbeitende zu Phishing geschult werden?
Eine fundierte Grundschulung beim Onboarding und mindestens eine jährliche Auffrischung sind ein sinnvoller Rahmen. Dazwischen helfen kurze Microlearning-Einheiten, wenn neue Maschen wie Quishing oder KI-gestützte Betrugsversuche auftauchen. Für NIS-2-pflichtige Einrichtungen ist eine lückenlose Dokumentation dieser Termine besonders wichtig.
Gibt es Phishing-Schulungen online?
Ja. Interaktive E-Learning-Kurse sind heute das verbreitetste Format, weil sie ortsunabhängig, skalierbar und gut dokumentierbar sind. Achten Sie auf realistische Szenarien, kurze Lerneinheiten, Zertifikate und ein Reporting, das als Nachweis taugt.
Wie lange dauert eine Phishing-Schulung?
Das hängt vom Umfang ab. Bewährt haben sich kompakte Grundmodule, die sich gut in den Arbeitstag integrieren lassen, ergänzt um kurze Auffrischungen von wenigen Minuten. Wichtiger als die Länge ist, dass Mitarbeitende eine klare Prüf- und Melderoutine mitnehmen.
Quellen
- Verizon: 2024 Data Breach Investigations Report, Executive Summary
- BSI: Phishing-Webseiten, Lagebericht
- BSI: Die Lage der IT-Sicherheit in Deutschland 2025
- § 30 BSIG: Risikomanagementmaßnahmen
- BSI: Grundlegende Schulungen und Sensibilisierungsmaßnahmen (NIS-2)
- BSI-Standard 200-2: IT-Grundschutz-Methodik
- BSI: Management Blitzlicht „Awareness stärken – Risiken minimieren“