
Ja, betroffene Einrichtungen müssen NIS2-konforme Awareness-Schulungen durchführen: die Geschäftsleitung gesondert, alle Mitarbeitenden fortlaufend. Grundlage sind § 30 BSIG und § 38 BSIG samt BSI-Handreichung. Terminieren Sie zuerst die Führungskräfteschulung, starten Sie parallel eine Basissensibilisierung für alle und sichern Sie von Beginn an die Dokumentation.
Kurz gesagt:
- Für die Geschäftsleitung empfiehlt das BSI Schulungen mindestens alle drei Jahre; als Richtwert gelten rund vier Stunden, bei hohem Risiko deutlich mehr.
- Mitarbeitende brauchen fortlaufende Sensibilisierung; die IHK empfiehlt ein bis zwei Schwerpunkte pro Jahr, weil mehr als fünf die Aufmerksamkeit verwässern.
- Verkürzen Sie die Schulungsabstände nach Änderungen bei Personal oder Abläufen, etwa nach einer Umstrukturierung, einem neuen Clouddienst oder einem Sicherheitsvorfall.
- Für Prüfungen dokumentieren Sie Teilnahme, Inhalte, Zertifikate und Abschlussquoten; weniger erfolgreiche Phishingangriffe und mehr Verdachtsmeldungen belegen die Wirkung im Zeitverlauf.
- Für viele Beschäftigte eignet sich digitales Selbstlernen mit Berichten, während die Geschäftsleitung in Workshops Risiken beurteilen und Entscheidungen gemeinsam besprechen kann.
Inhaltsverzeichnis
- Welche gesetzlichen Schulungspflichten gelten für Ihr Unternehmen?
- Welche Kernthemen muss ein NIS2-Training abdecken?
- Wie oft und wie lange müssen Schulungen stattfinden?
- Welche Formate eignen sich für welche Zielgruppe?
- Wie weisen Sie Wirksamkeit und Teilnahme prüffest nach?
- Wie setzen Sie die Schulungspflicht Schritt für Schritt um?
- Wie passen Sie Awareness-Schulungen an Unternehmensgröße und Branche an?
- Wie binden Sie die NIS2-Schulung in bestehende Sicherheits- und Compliance-Programme ein?
- Welche Awareness-Maßnahmen funktionieren in der Praxis?
- Wie messen Sie langfristigen Lernerfolg und Verhaltensänderung?
- Warum Awareness eine Managementaufgabe bleibt
- Wie wir Sie bei der NIS2-Awareness unterstützen
- FAQ
- Quellen
- Wesentliche Primärquellen für die Vertiefung
Welche gesetzlichen Schulungspflichten gelten für Ihr Unternehmen?
Die Pflichten stehen im BSIG. § 30 BSIG fordert grundlegende Schulungen und Sensibilisierungsmaßnahmen für Mitarbeitende in betroffenen Einrichtungen. § 38 BSIG verpflichtet Geschäftsleitungen, regelmäßig an Schulungen teilzunehmen, damit sie Risiken erkennen und Risikomanagementmaßnahmen beurteilen können. Beides gilt für besonders wichtige und wichtige Einrichtungen in Deutschland.
Die Geschäftsleitung trägt die Verantwortung. Das BSI betont in seiner Handreichung für Geschäftsleitungen, dass sie Risikomanagementmaßnahmen nicht nur anordnen, sondern umsetzen und überwachen muss. Wer das an die IT delegiert und selbst ungeschult bleibt, hat ein Problem, und zwar ein persönliches.
Europäisch steht dahinter die NIS2-Richtlinie. Sie nennt grundlegende Cyberhygiene-Praktiken und verlangt, das Personal entsprechend zu schulen. Ergänzend stellt die ENISA Awareness-Materialien für Kampagnen bereit.
Welche Kernthemen muss ein NIS2-Training abdecken?
Das BSI beschreibt in seinen Infopaketen zu Schulungen die Kernthemen. Ein tragfähiges Training deckt mindestens diese Punkte ab:
- Passwortmanagement und Multi-Faktor-Authentifizierung im Alltag
- Sichere Nutzung von E-Mail und Browser
- Erkennen von Phishing und Social Engineering
- Zero-Trust-Prinzipien: Zugriffe prüfen statt pauschal vertrauen
- Sichere Remote-Arbeit und konsequentes Update-Management
- Rollenspezifische Ergänzungen, etwa für Buchhaltung, Personalabteilung oder IT-Teams
Entscheidend ist der Verhaltensbezug. „Seien Sie vorsichtig bei E-Mails“ bringt nichts. „Prüfen Sie bei unerwarteten Zahlungsaufforderungen den Absender per Rückruf“ schon.
Profi-Tipp: Zeigen Sie in jeder Schulung Beispiele aus Ihrer eigenen Branche. Abstrakte Warnungen verpuffen, ein gefälschter Lieferantenbrief aus Ihrem Umfeld bleibt hängen.
Wie oft und wie lange müssen Schulungen stattfinden?
Für Geschäftsleitungen nennt das BSI als Orientierung für „regelmäßig“ mindestens alle drei Jahre. Die Gesetzesbegründung geht laut der BSI-Handreichung von etwa halbtägigen Schulungen aus, also rund vier Stunden. Bei hohem Risiko darf es deutlich mehr sein.
Für Mitarbeitende gilt etwas anderes. Die Richtlinie verlangt keine starren Jahresvideos, sondern kontinuierliche Sensibilisierung, die sich an der Bedrohungslage orientiert. Eine IHK-Präsentation rät zu ein bis zwei Schwerpunkten pro Jahr; mehr als fünf verwässern die Aufmerksamkeit.
Verkürzen Sie die Intervalle, wenn sich Personal oder Prozesse ändern, etwa nach einer Umstrukturierung, einem neuen Cloud-Dienst oder einem Vorfall.
Welche Formate eignen sich für welche Zielgruppe?
Kein Format passt für alle. Die Mischung macht es:
- E-Learning skaliert auf viele Mitarbeitende und liefert Reports. Ein Beispiel ist unser Online-Kurs zur Cybersicherheit.
- Workshops passen für die Geschäftsleitung, weil dort strategische Risikoeinschätzung diskutiert werden muss.
- Microlearning hält Themen zwischen den großen Einheiten wach.
- Phishing-Simulationen zeigen, wie Beschäftigte unter realistischen Bedingungen reagieren.
- Blended Learning verbindet Selbstlernphasen mit Präsenz oder Live-Terminen.
Für den Nachweis zählen Teilnahmeprotokolle, Zertifikate und LMS-Reports. Praxisnahe Fallbeispiele erhöhen dabei die Wirkung deutlich mehr als zusätzliche Folien.
Wie weisen Sie Wirksamkeit und Teilnahme prüffest nach?
Prüfer wollen zwei Dinge sehen: dass geschult wurde und dass es etwas gebracht hat. Für den ersten Teil brauchen Sie:
- Teilnahmezertifikate mit Datum und Inhalt
- LMS-Reports mit Abschlussquoten
- Protokolle der Geschäftsleitungsschulungen
- Wiederholungsquoten bei nicht bestandenen Modulen
Für den zweiten Teil zählt messbare Verhaltensänderung. Das BSI nennt dafür sinkende Phishing-Erfolgsraten und steigende Melderaten von Verdachtsfällen als Erfolgsmaßstab.
Binden Sie diese Kennzahlen in Ihr ISMS ein, damit sie im Audit nicht erst zusammengesucht werden müssen. Mehr zur rechtssicheren Dokumentation finden Sie in unserem Praxisleitfaden zu gesetzlichen Pflichtschulungen.
Erfolgsmaßstab laut BSI: sinkende Phishing-Erfolgsraten und steigende Melderaten. Eine hohe Melderate ist also kein Zeichen von Panik, sondern von funktionierender Aufmerksamkeit.
Wie setzen Sie die Schulungspflicht Schritt für Schritt um?
- Bestandsaufnahme: Welche Schulungen gibt es, wer hat teilgenommen, was ist dokumentiert?
- Führungskräfteschulung terminieren: Das ist die Pflicht mit der höchsten persönlichen Relevanz.
- Basiskurs bereitstellen: Alle Mitarbeitenden erhalten ein verbindliches Grundmodul.
- Verantwortliche benennen: HR, ISMS-Verantwortliche und Geschäftsleitung teilen sich Aufgaben und Nachweispflichten.
- Im weiteren Verlauf: Rollenspezifische Inhalte ergänzen, LMS anbinden, Reporting-Dashboards aufsetzen.
- Budget festschreiben: Schulung und Nachweiserstellung gehören in die Jahresplanung.
Wo Ihre Lernplattform technisch mit bestehenden Systemen sprechen soll, hilft ein Blick auf Dienstleister für Wartung und Support von Unternehmenssoftware, die Schnittstellen und Automatisierung übernehmen.
Profi-Tipp: Legen Sie Termine für die Wiederholung gleich mit fest. Eine Schulung ohne Folgetermin ist in drei Jahren ein Audit-Befund.
Wie passen Sie Awareness-Schulungen an Unternehmensgröße und Branche an?
Ein kleiner Handwerksbetrieb braucht nicht dasselbe wie ein Konzern mit mehreren Standorten. Der Pflichtkern bleibt gleich, die Umsetzung nicht.
Kleinere Unternehmen fahren oft am besten mit einem kompakten Basiskurs, einer jährlichen Live-Runde und einer klaren Meldeadresse für Verdachtsfälle. Eine Person übernimmt Organisation und Nachweis, oft nebenbei. Hier zählt Einfachheit: Wenn die Dokumentation zu aufwendig wird, wird sie nicht gepflegt.
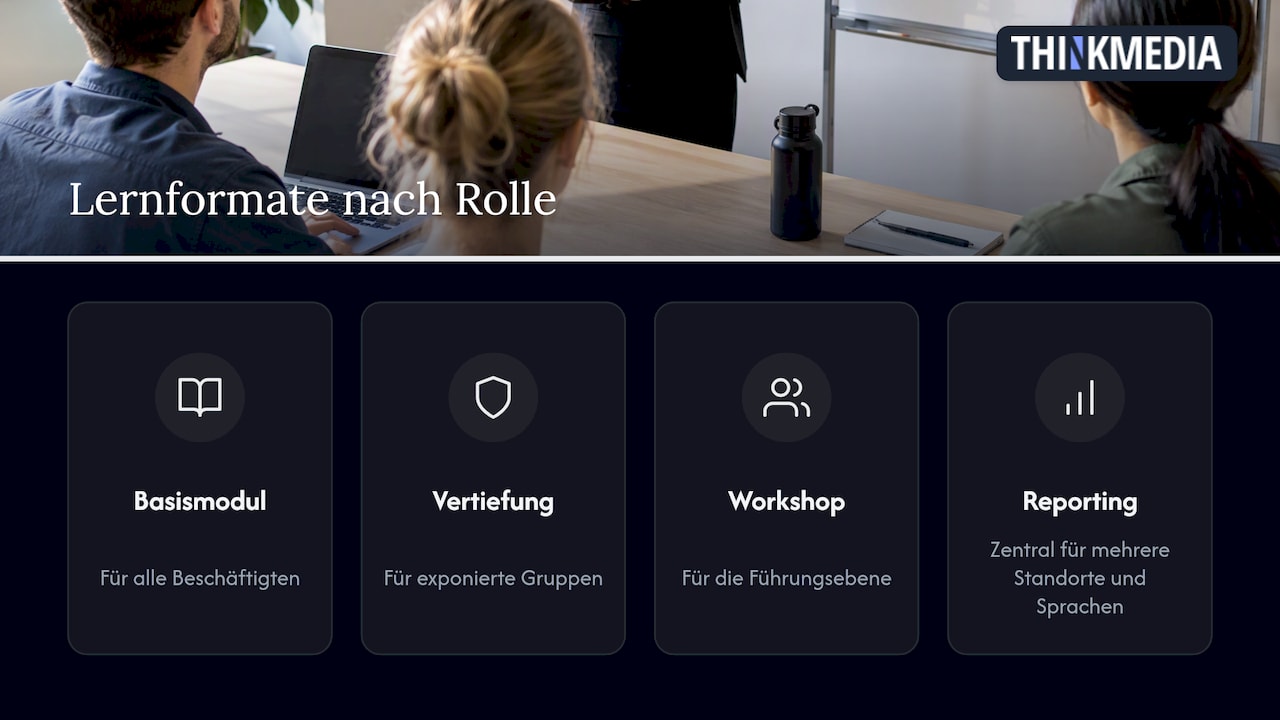
Größere Organisationen brauchen Rollenprofile. Die Buchhaltung sieht andere Angriffe als die Entwicklung, der Außendienst andere als die Produktion. Zudem lohnt eine Staffelung: Basismodul für alle, Vertiefung für exponierte Gruppen, Workshop für die Führungsebene. Mehrere Standorte und Sprachen verlangen ein LMS mit zentralem Reporting.
Die Branche prägt die Beispiele. In der Logistik stehen gefälschte Frachtdokumente und manipulierte Zahlungsdaten im Vordergrund, im Gesundheitswesen der Umgang mit sensiblen Daten und Zugriffsrechten, in der Fertigung der Zugang zu Steuerungsnetzen. Wer Branchenbeispiele nutzt, erreicht Beschäftigte, die generische Cybersicherheitsfolien längst ausblenden. Für Betreiber kritischer Infrastrukturen bündelt das BSI zusätzliche Anforderungen in seinen KRITIS-Dokumenten.
Wie binden Sie die NIS2-Schulung in bestehende Sicherheits- und Compliance-Programme ein?
Eine eigene Insel für NIS2 ist selten sinnvoll. Die meisten Unternehmen haben bereits Unterweisungen, Datenschutzschulungen oder ein ISMS. Dort gehört die Awareness hinein.
Das BSI-Grundschutz-Kompendium liefert mit den Bausteinen ORP.2 Personal und ORP.3 Sensibilisierung und Schulung methodische Leitlinien. Wer danach arbeitet, hat Awareness als festen Teil seines Sicherheitsprozesses verankert statt als Zusatzprojekt.
Praktisch heißt das: Schulungsplan und Risikoanalyse hängen zusammen. Zeigt die Risikoanalyse neue Schwachstellen, fließen sie ins nächste Schulungsthema. Vorfälle aus dem Incident-Management liefern echte Fallbeispiele. Onboarding-Prozesse enthalten das Basismodul als Pflichtschritt.
Auch mit anderen Pflichtschulungen lässt sich bündeln. Compliance, Datenschutz und IT-Sicherheit müssen nicht in drei getrennten Kampagnen laufen, wenn ein gemeinsames LMS Zertifikate, Fristen und Erinnerungen zentral verwaltet. Mit unserer Zertifikatsverwaltung behalten Sie Ablaufdaten im Blick, bevor sie zum Problem werden. Ergänzend liefert ISO/IEC 27001 Anforderungen zur Kompetenzbestimmung und Trainingsstruktur.
Welche Awareness-Maßnahmen funktionieren in der Praxis?
Aus der IHK-Präsentation und den BSI-Hinweisen lassen sich einige Muster ableiten, die sich bewährt haben.
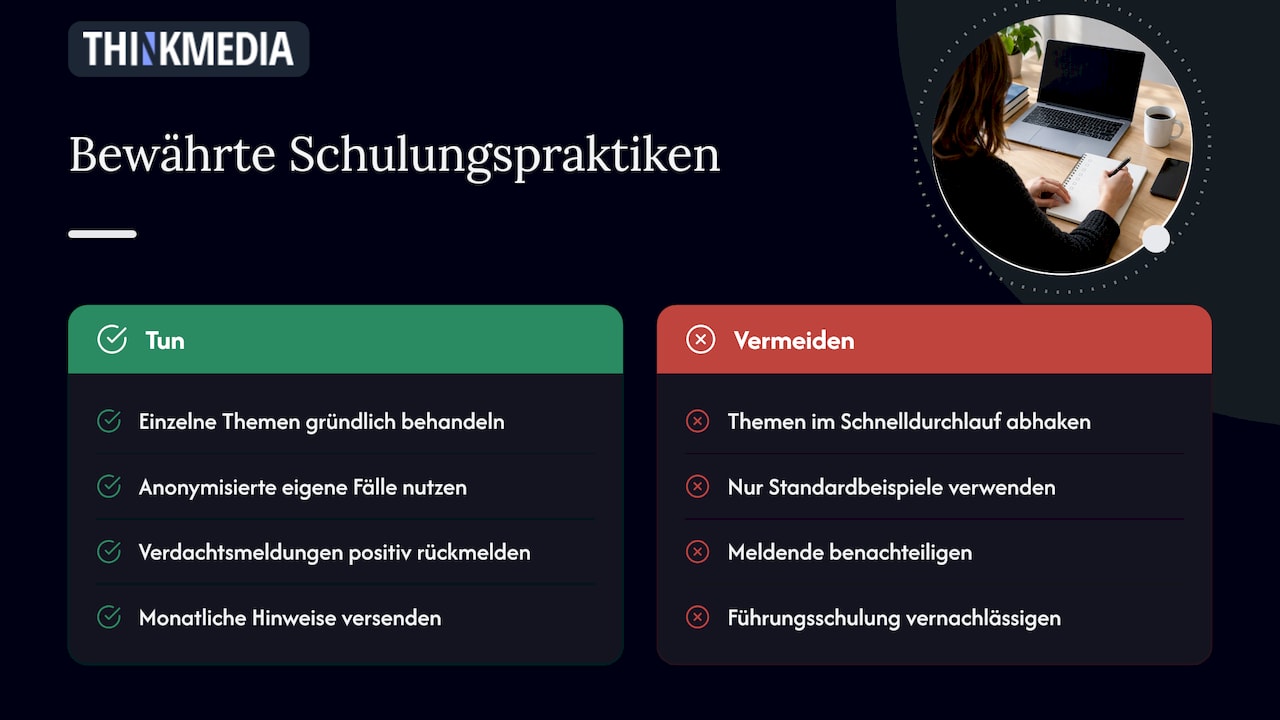
Wenige Schwerpunkte, dafür gründlich. Wer einzelne Themen gründlich behandelt, erreicht mehr als jemand, der viele Themen im Schnelldurchlauf abhakt. Die IHK-Unterlage nennt genau das als Prinzip.
Eigene Fälle statt Standardbeispiele. Ein tatsächlich eingegangener, anonymisierter Betrugsversuch wirkt stärker als jede Musterfolie. Die Wirksamkeit steigt, wenn Beispiele organisationsspezifisch sind.
Meldekultur belohnen. Wer einen Verdachtsfall meldet, darf nie Nachteile fürchten. Eine kurze Rückmeldung („Gut erkannt, das war Phishing“) motiviert mehr als jede Pflichtveranstaltung. Ein Einstieg bietet unsere Phishing-Schulung für Mitarbeiter.
Führung geht voran. Wenn die Geschäftsleitung die eigene Schulung sichtbar ernst nimmt und darüber spricht, folgt der Rest. Das Gegenteil funktioniert genauso zuverlässig.
Kurze Impulse zwischen den Kursen. Ein monatlicher Hinweis zu einem aktuellen Angriffsmuster kostet wenig und hält das Thema präsent.
Wie messen Sie langfristigen Lernerfolg und Verhaltensänderung?
Ein bestandener Test belegt nur, dass jemand Antworten kennt. Verhalten sehen Sie woanders. Nach BSI-Darstellung bemisst sich der Erfolg an messbarer Verhaltensänderung, etwa sinkenden Phishing-Erfolgsraten oder steigenden Melderaten.
Sinnvoll sind mehrere Messpunkte im Zeitverlauf:
- Phishing-Simulationen in regelmäßigen Abständen, jeweils mit vergleichbarem Schwierigkeitsgrad
- Entwicklung der Melderate von Verdachtsfällen über Quartale
- Wiederholungstests einige Monate nach dem Kurs, um Wissen von Kurzzeitgedächtnis zu trennen
- Anzahl sicherheitsrelevanter Vorfälle mit menschlicher Ursache
- Rückfragen an den Helpdesk zu Sicherheitsthemen, als Indikator für wachsende Aufmerksamkeit
Wichtig ist die Interpretation. Eine anfangs steigende Melderate ist ein gutes Zeichen, eine hohe Klickrate bei der ersten Simulation der Normalfall. Entscheidend ist der Trend. Das SANS Institute führt Messung von Kenntnissen und Awareness als festen Bestandteil der Compliance-Vorbereitung auf. Und die Programmwirksamkeit sollte bei veränderter Risikolage geprüft und das Programm angepasst werden.
Warum Awareness eine Managementaufgabe bleibt
Die Pflicht endet nicht mit dem Zertifikat. Wer Awareness als einmaliges Häkchen behandelt, hat im Ernstfall zwar Papier, aber keine geschulten Menschen. Aus meiner Sicht liegt der größte Denkfehler darin, Sicherheitskultur an die IT zu delegieren: Sie entsteht dort, wo die Geschäftsleitung Zeit, Budget und Aufmerksamkeit bindet und Messwerte regelmäßig auf den Tisch legt.
— Sebastian
Wie wir Sie bei der NIS2-Awareness unterstützen
Wenn Sie Pflicht und Praxis zusammenbringen wollen, ohne ein eigenes Schulungsprojekt aufzusetzen, sind wir ein naheliegender Weg. Wir bieten digitale Kurse zu IT-Sicherheit Grundlagen mit NIS2-Anforderungen, Malware- und Ransomware-Abwehr sowie Informationssicherheit für Führungskräfte. Dazu kommen Zertifikate, Reporting und eine Nachweisdokumentation, die sich für Prüfungen eignet.
Unsere Kurse lassen sich an Ihr Unternehmen anpassen, auf Wunsch auch als individuelle Kurse oder mit White-Label-Optionen. Für Ihre Führungsebene bieten wir den Kurs Informationssicherheit für Führungskräfte an.
Schauen Sie sich unser Kursportfolio an und fragen Sie ein Angebot für Ihre Organisation an. Aktuelle Preise finden Sie auf unserer Website.
FAQ
Wer muss an NIS2-Schulungen teilnehmen?
Teilnehmen müssen die Geschäftsleitungen betroffener Einrichtungen sowie deren Mitarbeitende. Die Geschäftsleitung braucht nach § 38 BSIG eine eigene, regelmäßige Schulung, für alle Beschäftigten gilt § 30 BSIG.
Wie oft muss die Geschäftsleitung geschult werden?
Das Gesetz sagt „regelmäßig“. Als Orientierung nennt das BSI einen Abstand von mindestens drei Jahren. Bei geänderter Risikolage sollte früher aufgefrischt werden.
Reicht ein jährliches Pflichtvideo für die Mitarbeitenden?
Nein, ein starres Jahresvideo allein genügt dem Gedanken der Richtlinie nicht. Verlangt wird kontinuierliche Sensibilisierung, die sich an der aktuellen Bedrohungslage orientiert, wie das BSI erläutert.
Woran erkenne ich, ob die Awareness wirkt?
Am Verhalten, nicht an der Teilnahmequote.
Wie lange dauert eine Geschäftsleitungsschulung?
Als Orientierung nennt die Gesetzesbegründung etwa einen halben Tag, also rund vier Stunden. Je nach Risiko kann der Umfang deutlich größer ausfallen.
Quellen
- BSI – Grundlegende Schulungen und Sensibilisierungsmaßnahmen – #nis2know: Grundlegende Schulungen und Sensibilisierungsmaßnahmen
- L_202402690EN.000101.fmx.xml
- § 38 BSIG – Einzelnorm
Wesentliche Primärquellen für die Vertiefung
Wer tiefer einsteigen will, startet bei den Normtexten und den Handreichungen des BSI. Diese Quellen sind in den Abschnitten oben verlinkt:
- § 30 BSIG und § 38 BSIG als gesetzliche Grundlage
- BSI-Infopaket zu grundlegenden Schulungen und BSI-Handreichung für Geschäftsleitungen
- ENISA-Awareness-Materialien für Kampagnen auf europäischer Ebene