
Ein LMS kann DSGVO-konform betrieben werden, wenn drei Voraussetzungen erfüllt sind: ein rechtsgültiger Auftragsverarbeitungsvertrag nach Art. 28, nachweisbare technische und organisatorische Maßnahmen wie Verschlüsselung, Zugriffskontrolle und Backups sowie eine geklärte Regelung für Datenübermittlungen in Drittländer. Fehlt eine dieser drei Säulen, bleibt jede Zusicherung des Anbieters Theorie.
Kurz gesagt:
- Der Auftragsverarbeitungsvertrag sollte konkrete Schutzmaßnahmen statt allgemeiner Zusicherungen benennen und Rechte bei Unterauftragnehmern, Prüfungsrechte sowie klare Meldefristen für Vorfälle festlegen.
- Ein ISO 27001 Zertifikat belegt ein Informationssicherheitsmanagementsystem, ersetzt aber weder konkrete Nachweise zu einzelnen Schutzmaßnahmen noch Ihre eigene Prüfung und laufende Überwachung des Anbieters.
- Bei individuellen Abschlussquoten oder Testergebnissen sollten Sie den Betriebsrat früh einbinden; Gesundheitsdaten erfordern zudem engere Zugriffsrechte und eine höhere Schutzstufe.
- Ein Serverstandort in Deutschland genügt nicht, wenn Unterauftragnehmer oder Supportmitarbeiter aus Drittländern zugreifen; verlangen Sie eine vollständige Liste und nachvollziehbare Datenflüsse.
- Bei automatisierten Bewertungen mit erheblichen Folgen für Beschäftigte, etwa zur Beförderungseignung, können besondere Anforderungen nach Artikel 22 gelten und menschliche Überprüfungen nötig werden.
Inhaltsverzeichnis
- Was „DSGVO-konform“ für ein LMS praktisch bedeutet
- Welche personenbezogenen Daten ein LMS typischerweise verarbeitet
- Technische und organisatorische Maßnahmen konkret prüfen
- Verantwortung, AVV und Umgang mit Sub- und Sub-Subprozessoren
- Serverstandort, Drittlandübermittlungen und was EU-Hosting wirklich bedeutet
- Praktische Checkliste: Konkrete Fragen und Nachweise vor Vertragsabschluss
- KI-Funktionen, automatisierte Auswertung und Profiling im LMS
- Migration, Incident Response und Nachweisdokumentation in der Praxis
- Unsere Perspektive: So organisieren Sie den Anbietercheck effizient
- Kurz: Wie wir Sie beim DSGVO-konformen Einsatz von E-Learning unterstützen
- FAQ
- Quellen
Was „DSGVO-konform“ für ein LMS praktisch bedeutet
Die Datenschutz-Grundverordnung formuliert in Art. 5 sechs Grundsätze: Rechtmäßigkeit, Zweckbindung, Datenminimierung, Speicherbegrenzung, Integrität und Vertraulichkeit sowie Rechenschaftspflicht. Für ein Lernmanagementsystem heißt das konkret: Daten dürfen nur für den Schulungszweck erhoben werden, sie müssen gegen unbefugten Zugriff geschützt sein, und der Verantwortliche muss jederzeit belegen können, dass er sich daran hält. Schöne Formulierungen allein reichen dafür nicht.
Hier hilft das Standard-Datenschutzmodell der Datenschutzkonferenz weiter. Es übersetzt die abstrakten Prinzipien der DSGVO in Gewährleistungsziele und macht daraus prüfbare technische und organisatorische Maßnahmen für Systeme wie ein LMS, so die Methodik der Datenschutzkonferenz. Wer ein LMS prüft, sollte also nicht fragen „Ist das DSGVO-konform?“, sondern „Welches Gewährleistungsziel deckt diese Maßnahme ab, und wie wird das belegt?“
Daneben verlangt die Verordnung, den Stand der Technik zu berücksichtigen. Dazu zählen laut dem Bundesbeauftragten für den Datenschutz unter anderem Verschlüsselung, etablierte Zugriffskontrollverfahren sowie Praktiken wie Patch-Management und Penetrationstests. Ein Anbieter, der diese Begriffe nicht konkret mit Maßnahmen unterlegen kann, bewegt sich außerhalb dessen, was aktuell als angemessen gilt.
Welche personenbezogenen Daten ein LMS typischerweise verarbeitet
Bevor eine Prüfung überhaupt beginnt, lohnt sich ein nüchterner Blick auf die Datenkategorien, die ein LMS im Alltag sammelt. Die Liste ist länger, als viele vermuten:
- Stammdaten wie Name, E-Mail-Adresse und Mitarbeiternummer
- Lernfortschritt, Testergebnisse und ausgestellte Zertifikate
- Anwesenheits- und Nutzungsdaten, etwa Login-Zeiten oder Kursabbrüche
- In Einzelfällen besondere Kategorien, etwa bei Gesundheitsfragen in Arbeitsschutzschulungen
Jede dieser Kategorien zieht eigene Konsequenzen nach sich. Testergebnisse und Leistungsdaten unterliegen oft einer kürzeren Aufbewahrungsfrist als reine Stammdaten, weil sie leistungsbezogene Rückschlüsse zulassen. Wer Gesundheitsdaten verarbeitet, muss eine höhere Schutzstufe ansetzen und die Zugriffsrechte entsprechend enger fassen.
Für die interne Akzeptanz ist zudem wichtig, den Betriebsrat frühzeitig einzubinden, sobald Leistungs- oder Verhaltensdaten im Spiel sind. Das betrifft vor allem Auswertungen, die Rückschlüsse auf einzelne Mitarbeitende zulassen, etwa Dashboards mit individuellen Abschlussquoten.
Technische und organisatorische Maßnahmen konkret prüfen
Die Abkürzung TOM taucht in fast jedem Gespräch mit Anbietern auf, bleibt aber oft vage. Konkret sollten Sie bei der Prüfung auf folgende Punkte achten:
- Verschlüsselung der Datenübertragung per TLS sowie Verschlüsselung der gespeicherten Daten im Ruhezustand
- Funktionierendes Schlüsselmanagement mit klar getrennten Zugriffsrechten zwischen Systemebenen
- Rollenbasierte Zugriffskonzepte nach dem Prinzip der minimalen Rechtevergabe, ergänzt um Admin-Protokolle
- Mehrstufige Authentifizierung für alle administrativen Zugänge
- Regelmäßige Backups mit dokumentierten Restore-Tests, nicht nur theoretischen Sicherungsplänen
- Lückenlose Protokollierung und Audit Trails für sicherheitsrelevante Vorgänge
- Etabliertes Patch- und Schwachstellenmanagement
Ein Punkt wird in der Praxis häufig übersehen: Pseudonymisierung bei Auswertungen und Reports. Wenn ein Vorgesetzter nur sehen muss, ob ein Team seine Pflichtschulung abgeschlossen hat, braucht er dafür keine namentliche Liste mit Einzelergebnissen.
Ein ISO-27001-Zertifikat ist ein nützliches Zusatzsignal, weil es ein funktionierendes Informationssicherheits-Managementsystem belegt. Es ersetzt aber weder den Auftragsverarbeitungsvertrag noch den konkreten Nachweis einzelner technischer Maßnahmen, denn ein Zertifikat beschreibt einen Prozess, keine fertige Konfiguration.
Profi-Tipp: Lassen Sie sich vom Anbieter einen aktuellen Penetrationstest-Bericht zeigen, auch in anonymisierter Form. Ein Anbieter, der regelmäßig testen lässt, verbirgt sich nicht hinter allgemeinen Sicherheitsversprechen.
Verantwortung, AVV und Umgang mit Sub- und Sub-Subprozessoren
Ein weit verbreitetes Missverständnis lautet: „Wenn der LMS-Anbieter DSGVO-konform wirbt, sind wir aus dem Schneider.“ Das stimmt nicht. Der Europäische Datenschutzausschuss stellt klar, dass die Verantwortung für die Einhaltung der DSGVO beim Verantwortlichen bleibt, also in der Regel beim Unternehmen, das die Schulungen bucht. Ein Vertrag mit dem Auftragsverarbeiter entbindet nicht von der Pflicht, die Eignung der technischen und organisatorischen Maßnahmen zu prüfen und laufend zu überwachen.
Der Auftragsverarbeitungsvertrag nach Art. 28 ist dafür das zentrale Instrument. Laut dem Mustervertrag des BfDI gehören folgende Punkte zwingend hinein:
- Gegenstand, Dauer und Zweck der Verarbeitung sowie die Art der betroffenen Daten
- Ein Anhang mit konkreten technischen und organisatorischen Maßnahmen, keine allgemeinen Formulierungen
- Klare Regelungen zu Subprozessoren, einschließlich Informations- und Widerspruchsrechten
- Melde- und Mitwirkungspflichten bei Sicherheitsvorfällen
- Auditrechte, mit denen der Verantwortliche die Umsetzung tatsächlich kontrollieren kann
Ohne diese Kontrollmechanismen bleibt der AVV ein Blatt Papier. Fordern Sie konkret ein, wie Weisungen dokumentiert und deren Umsetzung nachgewiesen wird.
Serverstandort, Drittlandübermittlungen und was EU-Hosting wirklich bedeutet
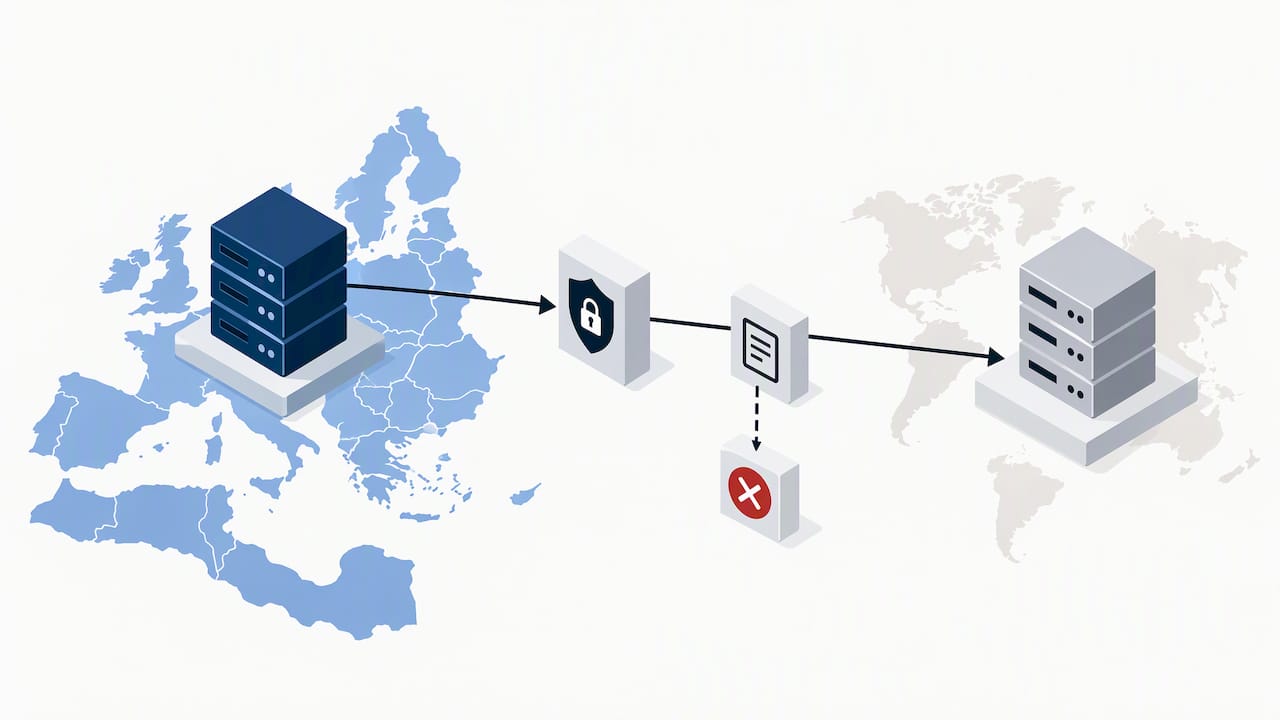
„Unsere Server stehen in Deutschland“ klingt beruhigend, löst das Thema aber nur zum Teil. Auch der EDPB weist darauf hin, dass der Serverstandort in der EU oder im EWR ein wichtiges Kriterium ist, aber allein keine DSGVO-Konformität garantiert, laut der Einordnung des Europäischen Datenschutzausschusses. Entscheidend ist, ob Subprozessoren außerhalb der EU eingebunden sind oder ob ein Support-Team aus einem Drittland Fernzugriff auf die Systeme hat.
Sobald Daten tatsächlich in ein Drittland fließen, etwa weil ein Zulieferer des LMS-Anbieters dort sitzt, braucht es Standardvertragsklauseln, verbindliche interne Datenschutzvorschriften oder zusätzliche technische Schutzmaßnahmen. Prüfen Sie deshalb konkret: Gibt es eine vollständige Liste aller Subprozessoren? Lässt sich der Datenfluss lückenlos nachvollziehen? Bestehen technische Barrieren, die Zugriffe aus Drittländern verhindern oder zumindest protokollieren? Ein Anbieter, der diese Liste nicht auf Nachfrage liefert, hat meist selbst keinen vollständigen Überblick.
Praktische Checkliste: Konkrete Fragen und Nachweise vor Vertragsabschluss
Bevor Sie unterschreiben, lohnt sich eine strukturierte Abfrage. Diese Reihenfolge hat sich in der Praxis bewährt:
- Liegt ein unterschriftsreifer AVV mit TOM-Anhang vor, oder wird dieser erst „nachgereicht“?
- Ist Mehrfaktor-Authentifizierung für alle administrativen Zugänge verpflichtend aktiviert?
- Gibt es einen dokumentierten Nachweis über erfolgreiche Backup- und Restore-Tests?
- Welche Subprozessoren sind eingebunden, und wo befinden sich diese?
- Werden Daten ausschließlich in der EU oder im EWR gehostet und verarbeitet?
- Existiert ein aktueller Penetrationstest-Bericht, den Sie einsehen können?
- Welche Fristen gelten vertraglich für die Meldung eines Sicherheitsvorfalls?
Verlangen Sie dazu konkrete Dokumente statt mündlicher Zusagen: das AVV-Muster, eine TOM-Matrix mit Einzelmaßnahmen, gegebenenfalls das ISO-27001-Zertifikat sowie klare SLA-Regelungen zur Reaktionszeit bei Betroffenenanfragen und Vorfällen.
Profi-Tipp: Bitten Sie um eine schriftliche Frist, innerhalb derer der Anbieter auf eine Betroffenenanfrage wie Auskunft oder Löschung reagiert. Ohne diese Frist im Vertrag verlieren Sie im Ernstfall wertvolle Zeit.
KI-Funktionen, automatisierte Auswertung und Profiling im LMS
Viele LMS-Anbieter werben inzwischen mit KI-gestützten Lernempfehlungen oder automatisierten Auswertungen. Hier lohnt ein genauer Blick: Werden Daten an externe KI-Dienste außerhalb der eigenen Infrastruktur übermittelt, braucht es dafür eine eigene Rechtsgrundlage und eine Prüfung möglicher Drittlandbezüge. Automatisierte Entscheidungen mit erheblicher Wirkung für Mitarbeitende, etwa eine KI-gestützte Bewertung der Beförderungseignung, fallen unter die besonderen Anforderungen des Art. 22 und können ein Recht auf menschliche Überprüfung auslösen. Setzen Sie solche Funktionen deshalb nur ein, wenn der Anbieter EU-gehostete Verarbeitung oder gleichwertige vertragliche Garantien nachweisen kann.
Migration, Incident Response und Nachweisdokumentation in der Praxis
Ein DSGVO-konformer Betrieb endet nicht mit der Vertragsunterschrift. Bei einem Anbieterwechsel braucht es einen sicheren, protokollierten Export aller personenbezogenen Daten sowie eine nachweisbare Löschung beim bisherigen Anbieter. Für den Ernstfall gilt: Die Art. 33 und 34 der DSGVO verlangen klare Meldefristen bei Sicherheitsvorfällen, und ein guter Vertrag regelt, wer forensische Unterstützung leistet und innerhalb welcher Frist informiert wird.
Für Audits halten Sie am besten folgende Nachweise bereit:
- Ein aktuelles Verfahrensverzeichnis für die LMS-Nutzung
- Audit-Logs zu sicherheitsrelevanten Systemzugriffen
- Testprotokolle zu Backup-Wiederherstellungen
- Schulungsnachweise der Administratoren zum Thema Datenschutz
Unsere Perspektive: So organisieren Sie den Anbietercheck effizient
Aus unserer Erfahrung mit Unternehmen, die digitale Schulungen einführen, scheitert eine saubere DSGVO-Prüfung selten an fehlendem Wissen, sondern an fehlender Reihenfolge. Sinnvoll ist: IT und Datenschutz prüfen zuerst AVV und TOM-Matrix, HR definiert parallel, welche Daten für die Schulungsziele tatsächlich notwendig sind, und der Betriebsrat wird eingebunden, sobald Leistungsdaten sichtbar werden. Erst danach folgen Proof-of-Concept, Penetrationstest und Restore-Prüfung, nie in umgekehrter Reihenfolge. Wer frühzeitig auf rechtssichere Nachweisdokumentation setzt, erspart sich spätere Nachverhandlungen unter Zeitdruck.
— Sebastian
Kurz: Wie wir Sie beim DSGVO-konformen Einsatz von E-Learning unterstützen
Unsere digitalen Mitarbeiterschulungen sind auf rechtssichere, interaktive Formate mit klarem Zertifikatsnachweis ausgelegt, von IT-Sicherheit über Compliance bis zu Arbeitssicherheit. Dabei unterstützen wir Sie konkret bei der Einordnung des AVV und beim Reporting, das für Ihre eigene Nachweisdokumentation taugt.
- Themenbreite von IT-Sicherheit über AGG bis zu KI-Risiken und Chancen
- Unterstützung bei Nachweisdokumentation für Audits und Betriebsprüfungen
- Reporting-Funktionen
Wenn Sie prüfen möchten, wie sich unsere digitalen Mitarbeiterschulungen in Ihre bestehende Datenschutzstruktur einfügen, sprechen Sie uns über unsere Website für eine Beratung oder Demo an.
FAQ
Ist Google DSGVO-konform nutzbar?
Google-Dienste können DSGVO-konform eingesetzt werden, wenn ein gültiger Auftragsverarbeitungsvertrag besteht und Datenübermittlungen in die USA über geeignete Garantien wie Standardvertragsklauseln abgesichert sind. Verantwortlich für die korrekte Konfiguration und Prüfung bleibt jedoch stets das einsetzende Unternehmen, nicht der Anbieter selbst.
Was ist LMS-Lernen genau?
LMS steht für Lernmanagementsystem, also eine Plattform, über die Unternehmen digitale Schulungen bereitstellen, Lernfortschritte verfolgen und Zertifikate ausstellen. Im Unterschied zu einfachen Videoportalen bündelt ein LMS Kursinhalte, Nutzerverwaltung und Reporting in einem System.
Ist die iCloud DSGVO-konform?
Die iCloud kann im Rahmen eines gültigen Auftragsverarbeitungsvertrags und bei geregelten Datenübermittlungen in Drittländer DSGVO-konform genutzt werden, für den beruflichen Einsatz in einem Unternehmenskontext ist dies aber gesondert zu prüfen. Für ein LMS ist die iCloud ohnehin kein typisches Einsatzszenario, da Lerndaten über die LMS-eigene Infrastruktur verarbeitet werden.
Welches LMS-System ist im Vergleich am besten geeignet?
Das passende System hängt von Faktoren wie Themenbreite, Nachweisdokumentation und bestehender AVV-Qualität ab, nicht allein von Funktionsumfang oder Preis. Unsere Schulungsangebote legen den Schwerpunkt auf rechtssichere, interaktive Formate mit Zertifikatsnachweis für Themen wie IT-Sicherheit, Compliance und Arbeitssicherheit.
Wann ist eine Datenschutz-Folgenabschätzung für ein LMS nötig?
Eine Datenschutz-Folgenabschätzung wird relevant, wenn ein LMS in großem Umfang sensible Daten verarbeitet oder automatisierte Auswertungen mit erheblicher Wirkung für Mitarbeitende durchführt, etwa bei KI-gestützten Leistungsbewertungen. In den meisten klassischen Schulungsszenarien mit Stammdaten und Testergebnissen ist sie nicht zwingend, eine kurze Risikoeinschätzung durch den Datenschutzverantwortlichen bleibt aber empfehlenswert.