
Kombinieren Sie Awareness-Inhalte mit regelmäßigen, anonymisierten Phishing-Simulationen und klaren KPIs. Menschliches Fehlverhalten verursacht laut Mimecast rund 90 % aller Cybervorfälle, deshalb reicht reines Wissen nicht aus. Starten Sie ein kleines Pilotprojekt mit definierter Zielgruppe und Kennzahlen, bevor Sie unternehmensweit ausrollen.
Kurz gesagt:
- Eine erfolgreiche Phishing-Bekämpfung erfordert regelmäßige, anonymisierte Simulationen, klare KPIs wie Klick- und Melderate sowie eine Pilotphase mit definierter Zielgruppe.
- Kombinationen aus E-Learning, Simulationen und Präsenzschulungen in Blended-Formaten sind am effektivsten, um Wissen zu festigen und Verhalten zu verändern.
- Die wichtigsten Kennzahlen im Blick sind die Klickrate, Melderate und Wiederholungsrate, wobei bei sinkender Klick- und steigender Melderate das Programm wirkt.
- Fehler wie öffentliches Bloßstellen oder fehlende Datenschutzmaßnahmen schwächen die Akzeptanz und Risikoabschätzung, weshalb anonyme Auswertung und offene Kommunikation entscheidend sind.
- Integration in die Gesamtstrategie und enge Zusammenarbeit von IT, HR, Management sowie klare Verantwortlichkeiten sichern nachhaltigen Erfolg der Awareness-Maßnahmen.
Inhaltsverzeichnis
- Welche Formate gibt es bei einer Phishing-Schulung für Mitarbeiter?
- So bauen Sie ein Awareness-Programm Schritt für Schritt auf
- Wie funktionieren Phishing-Simulationen in der Praxis?
- Welche KPIs zeigen, ob die Schulung wirkt?
- Welche Fehler sollten Sie bei Phishing-Trainings vermeiden?
- Warum Sie diesem Leitfaden vertrauen können
- Was genau ist eine Phishing-Schulung oder ein Awareness-Training?
- Warum ist Phishing-Awareness für Unternehmen so wichtig?
- Wie passt Phishing-Training in die gesamte Sicherheitsstrategie?
- Welche Rolle spielen IT und Security bei der Umsetzung?
- Wie erhöhen Sie die Akzeptanz der Schulung bei Mitarbeitern?
- Wie schulen Sie Remote-Mitarbeiter und externe Kräfte?
- Welche rechtlichen und datenschutzrechtlichen Punkte gelten?
- Wie verankern Sie Awareness dauerhaft in der Unternehmenskultur?
- Was die meisten Unternehmen bei Phishing-Awareness falsch einschätzen
- Ihr nächster Schritt zur wirksamen Phishing-Schulung
- Quellen
- FAQ
Welche Formate gibt es bei einer Phishing-Schulung für Mitarbeiter?
Eine gute Phishing-Schulung für Mitarbeiter besteht selten aus einem einzigen Format. Sie kombiniert theoretisches Wissen mit praktischer Erprobung, weil Erkennen und Handeln zwei unterschiedliche Fähigkeiten sind.
E-Learning-Module vermitteln Grundlagen: Wie erkennt man gefälschte Absenderadressen, verdächtige Links oder Dringlichkeitsdruck in einer E-Mail? Sie skalieren gut über viele Standorte, wirken aber ohne Wiederholung schnell verpufft.
Simulierte Phishing-Tests schicken echte, aber ungefährliche Testmails an Mitarbeiter und messen, wer klickt, wer meldet und wer nichts tut. Sie liefern den größten Realismus und die wichtigsten Kennzahlen fürs Reporting.
Präsenzschulungen oder Workshops eignen sich für Führungskräfte oder besonders exponierte Abteilungen wie Finanzbuchhaltung, wo Whaling-Angriffe konkret drohen. Der Aufwand ist hoch, der Dialog dafür unmittelbar.
Blended-Ansätze verbinden alle drei Elemente und funktionieren in der Praxis am zuverlässigsten:
- E-Learning für die Basis, zugänglich im eigenen Tempo
- Monatliche oder quartalsweise Simulationen zur Erfolgsmessung
- Kurze Präsenztermine für Risikoteams und neue Mitarbeiter
- Sofortige Lernhinweise nach jedem simulierten Klick, statt einer reinen Ermahnung
Ein Online-Kurs zur Cybersicherheit deckt die Basis meist gut ab, ersetzt aber keine laufenden Simulationen.
So bauen Sie ein Awareness-Programm Schritt für Schritt auf
Ein Phishing-Awareness-Programm entsteht nicht über Nacht. Es braucht eine klare Reihenfolge, sonst verlaufen sich Budget und Motivation im ersten Halbjahr.
- Risikolage bestimmen. Werten Sie bestehende Sicherheitsvorfälle aus, identifizieren Sie Benutzergruppen mit erhöhtem Risiko (Finanzen, Personalabteilung, Geschäftsführung) und prüfen Sie, welche Systeme bei einem erfolgreichen Angriff am stärksten gefährdet wären.
- Pilot definieren. Wählen Sie eine Abteilung mit 30 bis 80 Mitarbeitern, legen Sie eine Laufzeit von acht bis zwölf Wochen fest und kommunizieren Sie vorab transparent, dass Tests stattfinden werden, ohne den genauen Zeitpunkt zu verraten.
- Rollout und Segmentierung. Skalieren Sie nach Risiko: Hochrisikogruppen erhalten häufigere, komplexere Simulationen, Standardgruppen laufen im ruhigeren Rhythmus mit.
Die Verantwortung verteilt sich klar: IT und Security stellen die technische Simulationsplattform und werten Klickdaten aus. HR kommuniziert das Programm, sorgt für Akzeptanz und bindet neue Mitarbeiter in die Einarbeitung ein. Management setzt Ziele und liest die aggregierten Ergebnisse. Betriebsrat und Datenschutzbeauftragter prüfen von Anfang an, wie personenbezogene Daten aus den Tests behandelt werden.
Profi-Tipp: Starten Sie den Piloten nie in der Abteilung mit der höchsten Fluktuation. Sie verzerrt Ihre ersten Kennzahlen und liefert kein verlässliches Ausgangsbild.
Wie funktionieren Phishing-Simulationen in der Praxis?
Nicht jede Simulation muss gleich aussehen. Breit gestreute Kampagnen schicken eine generische Testmail an viele Mitarbeiter gleichzeitig und messen die allgemeine Grundsensibilität. Gezielte Angriffe wie Spearphishing oder Whaling simulieren dagegen personalisierte Nachrichten an einzelne Rollen, etwa eine gefälschte Rechnungsfreigabe an die Buchhaltung oder eine angebliche Vorstandsanweisung an einen Teamleiter.
Zunehmend gehören auch SMS-Phishing (Smishing), präparierte QR-Codes und USB-Köder zum Testrepertoire, weil Angreifer laut dem APWG Trends Report ihre Methoden stetig professionalisieren.
Realismus entsteht durch gezielte Recherche öffentlich zugänglicher Informationen, sogenannte OSINT-Techniken. Genau hier verläuft die ethische Grenze: Simulationen dürfen glaubwürdig wirken, aber keine privaten oder gesundheitsbezogenen Daten der Mitarbeiter verwenden. Szenarien sollten deshalb vorab mit Betriebsrat und Datenschutzbeauftragtem abgestimmt werden.
- Breite Kampagnen für die Grundsensibilisierung aller Mitarbeiter
- Gezielte Spear- oder Whaling-Szenarien für Finanz- und Führungsrollen
- Multikanal-Tests über SMS, QR-Code oder physische USB-Sticks
- Sofortige Lernseite statt Sanktion nach jedem Klick
Wer wiederholt auf Tests reagiert, braucht keine Abmahnung, sondern einen kurzen Coaching-Termin. Ein Kurs zu Social Engineering kann genau diesen Wiederholern gezielt weiterhelfen.
Welche KPIs zeigen, ob die Schulung wirkt?
Drei Kennzahlen tragen fast jedes Reporting: die Klickrate (Anteil der Mitarbeiter, die auf einen simulierten Link klicken), die Melderate (Anteil, der die Testmail korrekt an IT oder Security meldet) und die Wiederholungsrate bei Personen, die mehrfach hintereinander auf Tests reagieren.
Mitarbeiter sind an rund 44 % der angeklickten Phishing-Mails direkt beteiligt. Diese Zahl macht deutlich, warum Kennzahlen aus Simulationen mehr Aussagekraft haben als eine einmalige Wissensabfrage.
Ein sinnvoller Rhythmus liegt bei quartalsweisen Haupttests, ergänzt durch kurze monatliche Micro-Checks für Risikogruppen. Die Ergebnisse gehören in ein anonymisiertes Dashboard, nie in eine Namensliste, die im Management-Meeting kursiert. Ein Management-Summary fasst Trend, Risiko-Score pro Abteilung und konkrete nächste Schritte zusammen, wie es auch Anbieter wie Schutzwerk in ihrem Assessment-Ablauf beschreiben. Sinkt die Klickrate über mehrere Quartale, während die Melderate steigt, ist das Programm auf dem richtigen Weg.
Welche Fehler sollten Sie bei Phishing-Trainings vermeiden?
Der größte Fehler ist das öffentliche Bloßstellen einzelner Mitarbeiter nach einem Testklick. Das erzeugt Angst, keine Lernbereitschaft, und Mitarbeiter fangen an, Vorfälle zu verschweigen statt zu melden.
Datenschutz gehört von Anfang an ins Programm, nicht als nachträgliche Korrektur. Ergebnisse werden anonymisiert ausgewertet, der Betriebsrat wird eingebunden, bevor der erste Test läuft.
- Nie Namen einzelner Mitarbeiter in Ergebnisberichten veröffentlichen
- Das Programm vorab ankündigen, ohne konkrete Testzeitpunkte zu nennen
- Sensiblen Gruppen (etwa Mitarbeiter in Elternzeit oder mit gesundheitlichen Einschränkungen) eine Opt-out-Möglichkeit einräumen
- Kurze Auffrischungen und kleine Gamification-Elemente statt eines einmaligen Jahresseminars einsetzen
Profi-Tipp: Verknüpfen Sie eine niedrige Klickrate mit einer kleinen, sichtbaren Anerkennung fürs Team, nicht mit einem Wettbewerb zwischen Abteilungen. Wettbewerb verschiebt schnell den Fokus vom Lernen aufs Gewinnen.
Warum Sie diesem Leitfaden vertrauen können
Es gibt praxisnahe Kurse zu Social Engineering und Cybersicherheit, die genau die hier beschriebenen Prinzipien umsetzen: interaktive Inhalte statt reiner Theorie, Zertifikate als Nachweis und Reporting-Funktionen für HR und IT. Die Einschätzungen in diesem Artikel stammen von Sebastian, der sich seit Jahren mit digitalem Lernen und Sicherheitsschulungen für Unternehmen beschäftigt.
Die Empfehlungen stützen sich auf öffentlich zugängliche Quellen wie das BSI und auf dokumentierte Branchenpraxis, nicht auf Vermutungen. Wer selbst einsteigen möchte, findet im IT-Sicherheitsschulungen-Angebot einen strukturierten Startpunkt für IT-Teams.
Was genau ist eine Phishing-Schulung oder ein Awareness-Training?
Eine Phishing-Schulung vermittelt Mitarbeitern, wie sie betrügerische E-Mails, Nachrichten oder Anrufe erkennen, die vorgeben, von einer vertrauenswürdigen Quelle zu stammen. Ein Awareness-Training geht darüber hinaus: Es schafft ein dauerhaftes Bewusstsein für Risiken, statt einmaliges Wissen abzuprüfen.
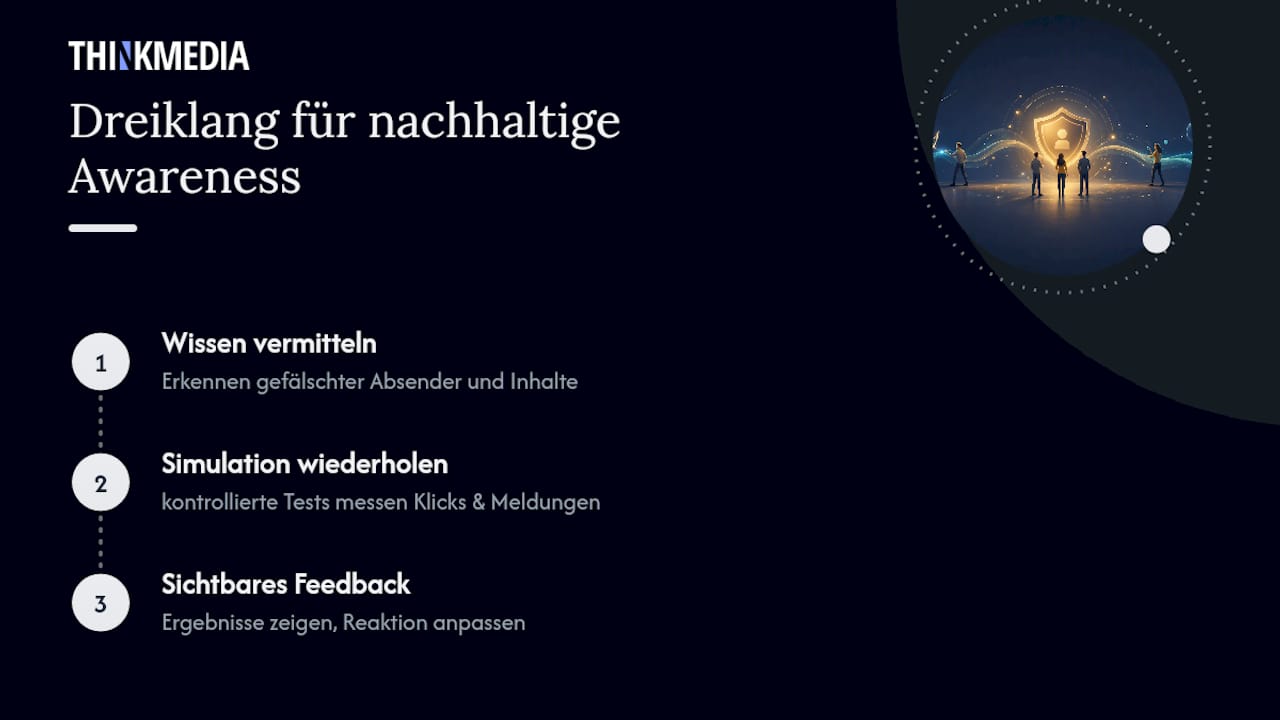
Der Unterschied ist in der Praxis entscheidend. Eine reine Wissensvermittlung erklärt, woran man eine gefälschte Absenderadresse erkennt. Ein echtes Awareness-Programm testet dieses Wissen regelmäßig unter realen Bedingungen, misst die Reaktion und passt Inhalte anhand der Ergebnisse an.
Zum Begriff gehört meist auch die Phishing-Simulation als zentrales Werkzeug: ein kontrolliert versendeter Testangriff, der zeigt, wer klickt, wer meldet und wer die Nachricht einfach ignoriert. Ohne diese Messkomponente bleibt Awareness eine Absichtserklärung ohne Beleg.
Für Unternehmen bedeutet das: Eine Schulung allein, egal wie gut produziert, verändert selten das tatsächliche Verhalten im Ernstfall. Erst die Kombination aus Wissensvermittlung, wiederholter Simulation und sichtbarer Rückmeldung verändert Gewohnheiten nachhaltig. Genau dieser Dreiklang unterscheidet ein professionelles Sicherheitstraining von einer einmaligen Pflichtveranstaltung, die im Kalender schnell wieder verschwindet.
Warum ist Phishing-Awareness für Unternehmen so wichtig?
Die Zahlen sprechen eine klare Sprache. Menschliches Versagen steht laut Mimecast hinter etwa 90 % aller Cybervorfälle, weit vor technischen Schwachstellen oder veralteten Systemen. Firewalls und Spamfilter fangen viele Angriffe ab, aber nicht jeden, und die letzte Verteidigungslinie ist fast immer ein Mensch, der eine Entscheidung in Sekunden trifft.
Diese Entscheidung fällt oft falsch, weil Phishing-Mails gezielt psychologischen Druck erzeugen: Zeitdruck, Autorität, Angst vor Konsequenzen. Ein Angreifer, der sich als Vorgesetzter ausgibt und eine dringende Überweisung fordert, nutzt genau diesen Mechanismus aus, nicht eine technische Lücke.
Kombinierte Programme aus Schulung und Simulation zeigen in Fallbeispielen deutliche Verbesserungen, in Einzelfällen sogar eine Verbesserung des Cyber-Bewusstseins um bis zu 246 %. Solche Einzelergebnisse lassen sich nicht pauschal auf jedes Unternehmen übertragen, sie zeigen aber, dass Awareness kein Nebenprojekt ist, sondern messbar Wirkung entfaltet, wenn man sie konsequent betreibt.
Für Unternehmen bedeutet das konkret: Jeder Euro, der in ein durchdachtes Awareness-Programm fließt, reduziert das Risiko eines Vorfalls, der weit teurer wird als jede Schulung, sei es durch Betriebsunterbrechung, Datenverlust oder Reputationsschäden bei Kunden.
Wie passt Phishing-Training in die gesamte Sicherheitsstrategie?
Eine Phishing-Schulung darf kein isoliertes Projekt der Personalabteilung sein. Sie funktioniert am besten als ein Baustein innerhalb einer größeren Sicherheitsarchitektur, die technische Maßnahmen und menschliches Verhalten gemeinsam denkt.
Technisch bedeutet das: Spamfilter, Multi-Faktor-Authentifizierung und E-Mail-Gateways bilden die erste Verteidigungslinie. Die Schulung greift genau dort, wo diese Systeme durchlässig werden, also bei der menschlichen Entscheidung im letzten Moment. Beide Ebenen ergänzen sich, keine ersetzt die andere.
Organisatorisch gehört Phishing-Awareness in dieselbe Governance-Struktur wie andere Pflichtschulungen, etwa zu Informationssicherheit oder Compliance. Ein Unternehmen, das seine Informationssicherheit für Führungskräfte bereits strukturiert schult, kann Phishing-Awareness als logische Erweiterung im selben Rahmenwerk verankern, statt ein Parallelprogramm aufzubauen.
Sinnvoll ist außerdem, Phishing-Kennzahlen in dieselben Risikoberichte einzubetten, die auch andere Sicherheitsvorfälle dokumentieren. So sieht das Management ein Gesamtbild statt vieler isolierter Einzelreports, und Budget-Entscheidungen lassen sich leichter begründen. Ein Vorfall, der durch einen erfolgreichen Phishing-Angriff ausgelöst wurde, sollte in der Nachbetrachtung immer auch die Frage stellen, ob die Awareness-Maßnahmen an dieser Stelle gegriffen haben oder wo sie nachgeschärft werden müssen.
Welche Rolle spielen IT und Security bei der Umsetzung?
Ohne die IT-Abteilung bleibt jedes Awareness-Programm Theorie. Sie liefert die technische Grundlage, auf der Simulationen überhaupt laufen können, von der Testplattform bis zur Auswertung der Klickdaten.
Konkret übernimmt die IT- oder Security-Abteilung mehrere Aufgaben: Sie wählt und konfiguriert die Simulationssoftware, stellt sicher, dass Testmails technisch von echten Angriffen unterscheidbar bleiben (etwa über interne Kennzeichnungen), und wertet aus, welche Systeme im Ernstfall betroffen wären, wenn ein Klick tatsächlich zu einem Malware-Download geführt hätte.
Wichtig ist die enge Abstimmung mit HR, denn IT kennt die technische Seite, HR kennt die Belegschaft. Ohne diese Abstimmung entstehen entweder technisch perfekte, aber irrelevante Tests oder gut gemeinte, aber technisch unpräzise Kampagnen. Ein Unternehmen, das bereits Malware- und Ransomware-Angriffe in seinem Schulungsportfolio behandelt, kann diese Inhalte direkt mit den Phishing-Ergebnissen verknüpfen, weil ein Klick auf eine Phishing-Mail oft der erste Schritt einer Ransomware-Kette ist.
Die Security-Abteilung sollte zudem ein klares Eskalationsverfahren definieren: Was passiert, wenn ein Mitarbeiter tatsächlich, nicht nur simuliert, auf einen echten Angriff reagiert hat? Dieses Verfahren muss allen Beteiligten bekannt sein, bevor der erste Vorfall eintritt, nicht erst danach.
Wie erhöhen Sie die Akzeptanz der Schulung bei Mitarbeitern?
Akzeptanz entsteht nicht durch Pflichtcharakter, sondern durch nachvollziehbare Kommunikation. Mitarbeiter, die verstehen, warum ein Programm existiert, reagieren anders als solche, die sich überwacht fühlen.
Die Ankündigung sollte transparent sein, ohne konkrete Testtermine zu verraten: „Wir führen ab diesem Quartal regelmäßige, anonymisierte Sicherheitsübungen durch, um gemeinsam sicherer zu werden.“ Diese Formulierung nimmt den Überwachungscharakter heraus und rahmt das Programm als gemeinsames Ziel.
Nach jedem Test folgt idealerweise keine Ermahnung, sondern eine kurze, freundliche Erklärung: Woran hätte man die Mail erkennen können, was war der konkrete Warnhinweis. Diese sofortige, lehrreiche Nachbereitung wirkt laut Mimecast deutlich besser als eine nachträgliche Sanktion.
Ergänzend helfen kleine, spielerische Elemente: eine Team-Kennzahl statt einer Einzelbewertung, ein kurzer Anerkennungs-Hinweis für Abteilungen mit hoher Melderate, gelegentliche kurze Quizfragen statt langer Pflichtmodule. Ein Leitfaden zur Gestaltung von Lerninhalten zeigt, wie sich solche Micro-Formate technisch und didaktisch sauber umsetzen lassen. Wiederholung in kleinen Dosen verankert Wissen laut Fachliteratur zum Lernverhalten nachweislich besser als ein einmaliges langes Seminar.
Wie schulen Sie Remote-Mitarbeiter und externe Kräfte?
Remote-Mitarbeiter und externe Dienstleister brauchen eine angepasste Herangehensweise, weil ihnen oft der informelle Austausch mit Kollegen fehlt, über den Warnungen im Büroalltag normalerweise kursieren.
Für Remote-Teams empfiehlt sich ein stärkerer Fokus auf digitale Kommunikationskanäle: kurze Video-Module, ein internes Chat-Format für schnelle Rückfragen und regelmäßige, aber kurze Erinnerungen statt langer synchroner Meetings, die über Zeitzonen hinweg schwer zu koordinieren sind. Simulationen sollten bei Remote-Mitarbeitern eher häufiger, aber niedrigschwelliger laufen, weil die soziale Kontrolle durch Kollegen im selben Raum fehlt.
Externe Kräfte, etwa Freelancer oder Zeitarbeitskräfte, stellen eine andere Herausforderung dar: Sie erhalten oft nur eingeschränkten Zugriff auf interne Systeme, sind aber trotzdem ein potenzielles Einfallstor, wenn sie geschäftliche E-Mail-Konten oder VPN-Zugänge nutzen. Hier lohnt sich eine verkürzte, aber verpflichtende Basis-Schulung direkt beim Onboarding, bevor Systemzugriffe überhaupt vergeben werden.
Wichtig ist außerdem eine klare Regelung, wer für die Schulung externer Kräfte verantwortlich ist. Meldet sich ein Freelancer nicht bei der internen HR-Abteilung, sondern arbeitet über eine Agentur, muss vertraglich festgelegt sein, wer die Sicherheitsschulung sicherstellt. Diese Verantwortung sollte nicht stillschweigend zwischen den Parteien verloren gehen.
Welche rechtlichen und datenschutzrechtlichen Punkte gelten?
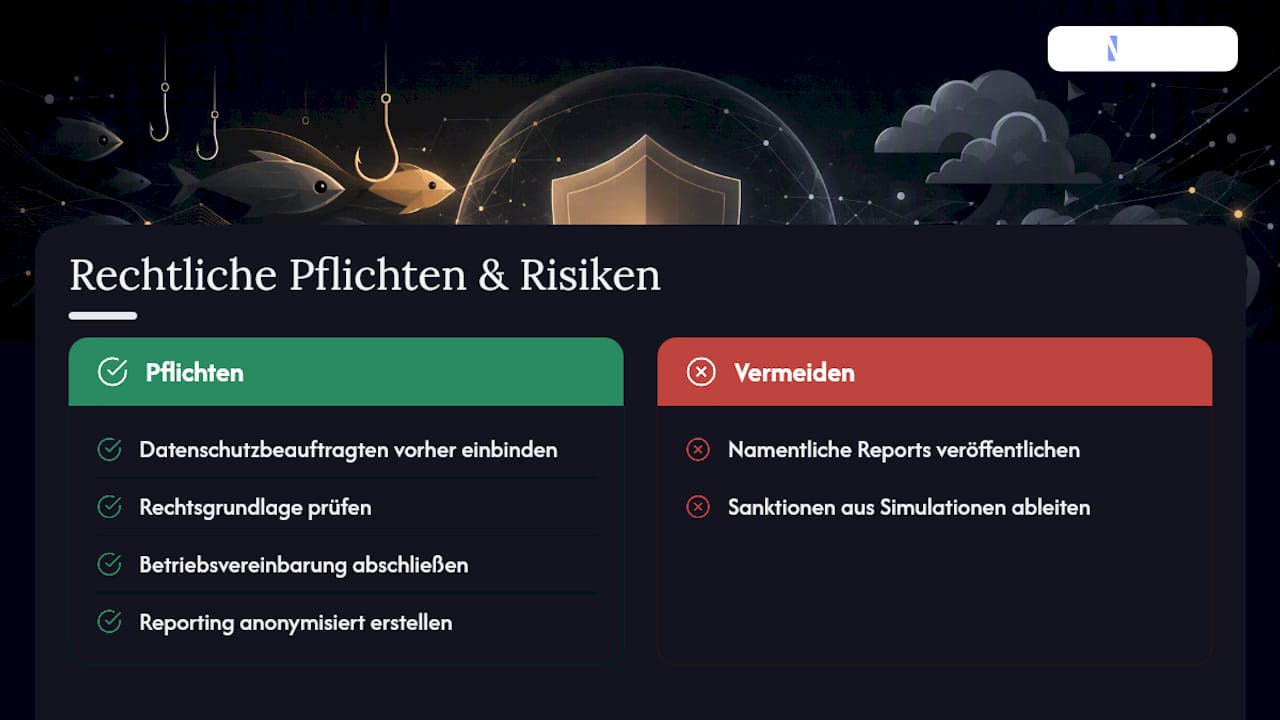
Phishing-Simulationen erzeugen personenbezogene Daten, weil sie protokollieren, wer klickt, wer meldet und wer eine Nachricht öffnet. Diese Daten fallen unter die Datenschutz-Grundverordnung, sobald sie einer identifizierbaren Person zugeordnet werden können.
In der Praxis bedeutet das: Der Datenschutzbeauftragte muss vor dem ersten Test eingebunden werden, nicht danach. Er prüft, auf welcher Rechtsgrundlage die Verarbeitung stattfindet, meist das berechtigte Interesse des Unternehmens an der IT-Sicherheit, und wie lange die Daten gespeichert werden dürfen.
Der Betriebsrat hat in vielen Unternehmen ein Mitbestimmungsrecht, weil Phishing-Simulationen technisch geeignet sind, das Verhalten einzelner Mitarbeiter zu überwachen. Eine Betriebsvereinbarung, die den Rahmen der Simulationen klar definiert (Zweck, Anonymisierung, Löschfristen, Ausschluss von Sanktionen), schafft hier Rechtssicherheit für beide Seiten.
Entscheidend ist die Anonymisierung im Reporting: Management-Berichte sollten Ergebnisse aggregiert je Abteilung oder Standort zeigen, nie namentlich einzelne Mitarbeiter. Detaillierte, personenbezogene Daten bleiben intern bei den Verantwortlichen für Coaching-Gespräche, gehören aber nicht in unternehmensweite Auswertungen, wie es auch Schutzwerk in seiner Reporting-Praxis empfiehlt. Diese Abwägung zwischen Handlungsnutzen und Persönlichkeitsschutz ist kein juristisches Beiwerk, sondern Kernbestandteil eines rechtssicheren Programms.
Wie verankern Sie Awareness dauerhaft in der Unternehmenskultur?
Ein einmaliges Programm verliert nach wenigen Monaten an Wirkung, wenn niemand es aktiv weiterträgt. Awareness wird erst dann zur Kultur, wenn sie Teil wiederkehrender Abläufe ist, nicht eines Jahresprojekts.
Das gelingt, wenn Sicherheitsthemen regelmäßig in bestehende Formate einfließen: eine kurze Erinnerung im monatlichen Team-Meeting, ein Hinweis im internen Newsletter, ein fester Programmpunkt beim Onboarding neuer Mitarbeiter. Jede neue Person im Unternehmen sollte Phishing-Awareness als selbstverständlichen Teil der Einarbeitung erleben, nicht als nachträgliche Pflichtübung.
Führungskräfte spielen dabei eine sichtbare Rolle. Wenn Vorgesetzte offen über eigene Fehleinschätzungen bei einem Test sprechen, sinkt die Hemmschwelle bei allen anderen, ebenfalls ehrlich mit eigenen Unsicherheiten umzugehen. Diese Offenheit lässt sich nicht verordnen, aber sie lässt sich vorleben.
Langfristig lohnt sich ein jährlicher Rückblick, der zeigt, wie sich Klickrate und Melderate über die Zeit entwickelt haben. Ein sichtbarer Fortschritt motiviert mehr als jede einzelne Kennzahl für sich. Programme, die diesen langen Atem haben, wie es sich auch mit einem strukturierten Kurs zu KI-Risiken und Chancen für neue Technologiefelder umsetzen lässt, etablieren Sicherheitsbewusstsein als selbstverständlichen Teil der Arbeitsweise, nicht als Ausnahmezustand.
Was die meisten Unternehmen bei Phishing-Awareness falsch einschätzen
Viele Unternehmen behandeln Phishing-Awareness wie eine Compliance-Checkbox: einmal geschult, Haken gesetzt, Thema erledigt. Das ist der teuerste Denkfehler in diesem Bereich. Sicherheitsbewusstsein verhält sich eher wie körperliche Fitness als wie ein Zertifikat. Es baut sich ab, wenn niemand daran arbeitet.
Die zweite Fehleinschätzung betrifft die Härte der Maßnahmen. Manche Führungsteams glauben, strengere Sanktionen für Klicker würden das Verhalten verbessern. Genau das Gegenteil passiert häufig: Angst vor Konsequenzen führt dazu, dass Mitarbeiter echte Vorfälle verschweigen, aus Sorge vor Blamage oder Strafe. Ein Unternehmen, das nichts von einem Vorfall erfährt, kann nicht reagieren, bevor der Schaden größer wird.
Was oft unterschätzt wird: Die eigentliche Stärke eines guten Programms liegt nicht in der cleversten Simulation, sondern in der Konsequenz der Nachbereitung. Ein Unternehmen, das dreimal im Jahr testet, aber nach jedem Test wirklich analysiert und nachschult, erreicht mehr als eines, das monatlich testet, aber die Ergebnisse nur archiviert. Wer jetzt entscheiden muss, wo das begrenzte Budget hinfließt, sollte weniger in ausgefallene Angriffsszenarien investieren und mehr in die Qualität der Rückmeldung nach jedem Klick.
— Sebastian
Ihr nächster Schritt zur wirksamen Phishing-Schulung
Ein durchdachtes Programm braucht Inhalte, die Mitarbeiter tatsächlich verstehen, und eine technische Basis, die Ergebnisse messbar macht. Genau das bietet Mitarbeiterschulung als Alternative zu einem improvisierten internen Projekt aus einzelnen PowerPoint-Folien und einer selbstgebauten Testmail.

Es gibt interaktive Lerninhalte zu IT-Sicherheit, Social Engineering und angrenzenden Compliance-Themen, jeweils mit Zertifikatsnachweis und Reporting-Funktion für HR und Management. Statt Inhalte von Grund auf selbst zu entwickeln, kann auf fertige, rechtssicher dokumentierte Module zurückgegriffen und sie bei Bedarf individuell an die Branche angepasst werden. Auch White-Label-Optionen sind verfügbar, um das Training unter eigener Marke ausspielen zu können.
Werfen Sie einen Blick auf das vollständige Kursangebot und prüfen Sie, welche Module zu Ihrer aktuellen Risikolage passen. Wer den Umsetzungsprozess lieber strukturiert angehen möchte, findet im Leitfaden zur Einführung digitaler Schulungen eine konkrete Vorlage für die ersten Schritte, von der Zielgruppenauswahl bis zum ersten Reporting-Zyklus.
Quellen
FAQ
Gibt es eine Cybersicherheit-Schulung speziell für Mitarbeiter?
Ja, solche Schulungen richten sich gezielt an Mitarbeiter ohne IT-Hintergrund und vermitteln praxisnahe Erkennungsmerkmale für Phishing, Social Engineering und andere Alltagsrisiken. Mitarbeiterschulung bietet dafür unter anderem einen Online-Kurs zur Cybersicherheit mit interaktiven Modulen und Zertifikatsnachweis an.
Gibt es kostenlose Schulungen zur Cybersicherheit?
Ja, das BSI stellt kostenlose Materialien, Erkennungsmerkmale und Kampagnen wie phish-test.de bereit. Solche Angebote eignen sich als Einstieg, ersetzen aber kein langfristig gemanagtes Programm mit regelmäßigen Simulationen und Reporting.
Was sind die vier Säulen der Informationssicherheit?
Gängige Modelle unterscheiden meist Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität von Daten und Systemen. Definitionen variieren je nach Rahmenwerk leicht, der Kern bleibt aber, dass technische und organisatorische Maßnahmen gemeinsam diese vier Ziele absichern müssen.
Welche Online-Schulungen zur Cybersicherheit gibt es?
Das Angebot reicht von allgemeinen Grundlagenkursen bis zu spezialisierten Modulen zu Ransomware, Social Engineering oder Netzwerksicherheit. Mitarbeiterschulung führt neben dem allgemeinen Kurs zur Cybersicherheit auch spezifische Module etwa zur Netzwerksicherheit und zum Umgang mit Ransomware.
Wie oft sollte eine Phishing-Simulation wiederholt werden?
Ein bewährter Rhythmus sind quartalsweise Haupttests, ergänzt durch monatliche kurze Micro-Checks für besonders exponierte Abteilungen. Diese Frequenz hält die Aufmerksamkeit hoch, ohne Mitarbeiter mit ständigen Tests zu überlasten.