
Die wirksamste Social Engineering Schulung verbindet realistische Simulationen bei Phishing, Vishing und OSINT mit wiederkehrenden Messungen und anpassbaren Inhouse-Modulen. Reiner Frontalunterricht bringt wenig. Entscheidend sind Formate mit hohem Praxisanteil, ob als Präsenztraining, Virtual Classroom oder modulares WBT, die Mitarbeitende dazu bringen, Angriffe zu erkennen, korrekt zu melden und richtig zu reagieren.
Kurz gesagt:
- Regelmäßige und wiederholende Simulationen sowie adaptive Übungen verbessern die Melderate und senken die Klickquote auf simulierte Angriffe deutlich.
- Praxissimulationen wie Vishing-Rollenspiele, OSINT-Wettbewerbe und Deepfake-Erkennung fördern die reale Erkennungskompetenz der Mitarbeitenden.
- Die Wahl des Schulungsformats hängt von Unternehmensgröße und Zielgruppe ab, wobei Online- und hybride Module skalierbar und ohne großen Koordinationsaufwand sind.
- Datenschutz und rechtliche Vorgaben erfordern transparente, anonymisierte Auswertung sowie klare Meldeprozesse und Vereinbarungen mit dem Betriebsrat.
- Nachhaltiger Erfolg entsteht nur durch kontinuierliche, sektor- und abteilungsspezifische Auffrischungen sowie die aktive Einbindung von Führungskräften.
Inhaltsverzeichnis
- Kursüberblick: Module, Lernziele und Zielgruppen für die Social Engineering Schulung
- Methoden und Praxis: Übungen, Simulationen und Erfolgsmessung
- Formate, Dauer und Preise: Was HR vor der Buchung prüfen sollte
- Wie Sie den richtigen Anbieter für Ihre Social Engineering Schulung auswählen
- Warum digitale und hybride Formate bei Social Engineering wirklich wirken
- Rechtliche Grundlagen und Datenschutz bei Social Engineering Schulungen
- Strategien zur nachhaltigen Verankerung des Gelernten im Arbeitsalltag
- Verhaltensregeln und Compliance nach der Schulung
- Häufige Fehler bei der Durchführung von Social Engineering Schulungen
- Redaktionelle Perspektive: Awareness ist Basis, kein Allheilmittel
- Digitale Social-Engineering-Schulungen und Hybrid-Module von Mitarbeiterschulung
- Quellen
- FAQ
Kursüberblick: Module, Lernziele und Zielgruppen für die Social Engineering Schulung
Eine gute Schulung beginnt nicht mit Technik, sondern mit Psychologie. Angreifer nutzen dieselben Prinzipien, die Robert Cialdini in seiner Überzeugungsforschung beschrieben hat: Autorität, Dringlichkeit, Sympathie, soziale Bewahrheitung. Wer versteht, warum das schnelle, intuitive Denken (System 1) uns anfälliger macht als das langsame, analytische Denken (System 2), erkennt Manipulationsversuche auch dann, wenn die Technik dahinter neu ist.
Auf dieser Grundlage bauen die eigentlichen Kursmodule auf. Typische Inhalte sind:
- Digitale Angriffsvektoren: Phishing, Spear-Phishing, Smishing per SMS, Quishing über QR-Codes sowie Business E-Mail Compromise und CEO-Fraud
- Physische Angriffsformen wie Tailgating, also das unbefugte Mitgehen durch gesicherte Türen, und Baiting mit präparierten USB-Sticks
- OSINT als Vorbereitungsphase: Wie Angreifer öffentlich zugängliche Informationen aus sozialen Netzwerken und Unternehmenswebseiten für gezielte Angriffe sammeln
- KI-gestützte Bedrohungen wie Deepfakes und Voice-Cloning, die inzwischen fester Bestandteil moderner Kursinhalte sind
Die Zielgruppen unterscheiden sich in Tiefe und Schwerpunkt. Mitarbeitende brauchen vor allem Erkennungsmuster im Alltag, Führungskräfte zusätzlich Sensibilität für CEO-Fraud und Reputationsrisiken, IT- und Sicherheitsbeauftragte technisches Verständnis für Erkennungssysteme und Meldeprozesse.
Methoden und Praxis: Übungen, Simulationen und Erfolgsmessung
Wissen allein verändert kein Verhalten. Deshalb setzen praxisorientierte Trainings auf adaptive Phishing-Simulationen, die sich an die Reaktion der Teilnehmenden anpassen und mit steigendem Schwierigkeitsgrad testen, ob die Erkennung wirklich sitzt. Ergänzend kommen Vishing-Rollenspiele zum Einsatz, bei denen echte Telefonanrufe mit Sozial-Engineering-Taktiken simuliert werden, sowie OSINT-Speedruns, in denen Teilnehmende in kurzer Zeit selbst öffentlich verfügbare Informationen über eine fiktive Zielperson zusammentragen. Wer erlebt, wie leicht sich ein Profil aus Social-Media-Spuren zusammensetzen lässt, unterschätzt danach seine eigene digitale Zurückhaltung seltener.
Deepfake-Erkennungssatz sind der jüngste Baustein. Sie zeigen manipulierte Audio- und Videobeispiele und schulen den Blick für kleine Unstimmigkeiten in Mimik, Stimme und Kontext. Fraunhofers Lernlabor Cybersicherheit hat solche KI-gestützten Angriffsformen mittlerweile fest in seine Kursinhalte integriert, weil klassische Phishing-Warnzeichen bei synthetischen Stimmen oft versagen.
Profi-Tipp: Messen Sie nicht nur die Klickrate auf simulierte Phishing-Mails, sondern auch die Melderate. Ein Rückgang der Klicks bei gleichzeitig steigender Meldequote zeigt echten Fortschritt, ein Rückgang der Klicks ohne Anstieg der Meldungen deutet eher auf Unsicherheit als auf Kompetenz hin.
Für belastbare Ergebnisse braucht es einen Vergleich: ein Test vor der Schulung, ein zweiter Test einige Wochen danach. Nur so lässt sich der tatsächliche Lerneffekt von saisonalen Schwankungen unterscheiden. Sinnvolle KPIs für das Reporting sind:
- Klickrate auf simulierte Phishing-Links über Zeit
- Melderate an das interne Sicherheitsteam
- Reaktionszeit zwischen Angriffserkennung und Meldung
- Ergebnisse aus Vorher-Nachher-Tests je Abteilung
Einmalige Schulungen verpuffen erfahrungsgemäß nach wenigen Monaten. Echte Verhaltensänderung entsteht laut Erkenntnissen zu Simulationstrainings erst durch wiederkehrende, adaptive Tests mit direktem Feedback und Folgecoaching. Eine regelmäßige Auffrischung mit neuen Angriffsszenarien hält die Aufmerksamkeit oben, ohne die Teilnehmenden zu überfordern.
Formate, Dauer und Preise: Was HR vor der Buchung prüfen sollte
Die Wahl des Formats hängt stark von der Unternehmensgröße ab. Offene Seminare eignen sich für Einzelpersonen oder kleine Gruppen, die punktuell Wissen aufbauen wollen. Inhouse-Schulungen lohnen sich, sobald ganze Teams oder Abteilungen geschult werden sollen, weil sich Inhalte dann auf konkrete interne Prozesse zuschneiden lassen. Web-Based-Trainings (WBTs) skalieren am besten, wenn hunderte oder tausende Mitarbeitende erreicht werden müssen, ohne dass jeder Termin einzeln koordiniert wird.
Auch die Dauer variiert deutlich:
- Kompakte Awareness-Sessions von etwa drei Stunden für einen ersten Überblick
- Ein- bis zweitägige Workshops mit Rollenspielen und OSINT-Übungen für tieferes Praxistraining
- Modulare Online-Programme, die über Wochen verteilt in kurzen Lerneinheiten absolviert werden
Bei der Preisgestaltung zählen vor allem die Teilnehmendenzahl, der Umfang individueller Fallübungen und wie detailliert das Reporting ausfällt. Anbieter wie die TÜV Akademie bieten sowohl offene Termine als auch Inhouse-Varianten mit Teilnahmebescheinigung an, was einen guten Vergleichsmaßstab für die eigene Budgetplanung liefert. Individuelle Anpassung an die eigene Branche treibt den Preis meist nach oben, verbessert aber auch die Relevanz der Übungen erheblich.
Wie Sie den richtigen Anbieter für Ihre Social Engineering Schulung auswählen
Nicht jede Schulung, die sich „praxisnah“ nennt, hält dieses Versprechen auch ein. Eine kurze Checkliste hilft bei der Vorauswahl:
- Praxisanteil: Wie viel Zeit entfällt auf echte Übungen statt auf Folienvorträge?
- Messbarkeit: Gibt es ein Reporting-Dashboard mit Klick- und Melderaten, oder bleibt der Erfolg reine Behauptung?
- Datenschutz: Werden Simulationsdaten DSGVO-konform verarbeitet und anonymisiert ausgewertet?
- Anpassbarkeit: Lassen sich Fallbeispiele auf die eigene Branche und typische interne Prozesse zuschneiden?
- Trainerqualifikation: Bringen die Referenten nachweisliche Erfahrung aus echten Sicherheitsvorfällen oder Penetrationstests mit?
Stellen Sie Anbietern konkrete Fragen: Welche Phishing-Szenarien werden simuliert und wie oft variieren sie? Wie sieht das Reporting nach der ersten Runde aus? Gibt es einen Plan für Auffrischungen nach sechs oder zwölf Monaten? Gibt es Referenzen aus vergleichbaren Branchen?
Profi-Tipp: Lassen Sie sich vor der Buchung ein Musterbeispiel aus dem Reporting zeigen, nicht nur eine Kursbeschreibung. Anbieter ohne belastbare Auswertung liefern selten mehr als ein einmaliges Erlebnis ohne nachhaltigen Effekt.
Warnsignale sind pauschale Inhalte ohne Branchenbezug, fehlende Tests während der Schulung und ein Anbieter, der keine einzige Kennzahl zur Wirksamkeit nennen kann.
Warum digitale und hybride Formate bei Social Engineering wirklich wirken
Interaktive, adaptive Kurse zeigen in der Praxis einen klaren Effekt: Sie erhöhen die Melderate und senken gleichzeitig die Klickrate auf simulierte Angriffe, weil Teilnehmende wiederholt und in unterschiedlichen Varianten mit Angriffsmustern konfrontiert werden. Reine einmalige Präsenzvorträge erreichen diesen Effekt selten, da das Gelernte ohne Wiederholung schnell verblasst.
Auch staatliche Angebote liefern hier einen guten Referenzrahmen. Das BSI stellt mit seiner IT-Grundschutz-Schulung einen kostenlosen Online-Kurs mit neun Lektionen und Testfragen am Ende jeder Einheit bereit, ein solider Einstieg, bevor es an branchenspezifische Vertiefung geht.
Ergänzend zu solchen Grundlagenkursen bietet Mitarbeiterschulung eigene digitale Formate an, etwa den Online-Kurs zur Cybersicherheit, der interaktive Lerninhalte mit Zertifikat und Reporting kombiniert. Wichtige Bausteine für die Praxis sind:
- Adaptive Lerninhalte, die sich am Fortschritt der Teilnehmenden orientieren
- Zertifikate und Teilnahmebescheinigungen als Nachweis für interne Compliance
- Anpassbare Module für unterschiedliche Abteilungen und Erfahrungsstufen
Rechtliche Grundlagen und Datenschutz bei Social Engineering Schulungen
Phishing-Simulationen berühren zwangsläufig personenbezogene Daten, denn jede Klickrate lässt sich einer einzelnen Person zuordnen. Die Datenschutz-Grundverordnung verlangt dafür eine klare Rechtsgrundlage, in der Regel das berechtigte Interesse des Arbeitgebers an funktionierender IT-Sicherheit, kombiniert mit einer transparenten Information der Mitarbeitenden vorab.
Entscheidend ist die Ausgestaltung des Reportings. Auswertungen sollten möglichst aggregiert erfolgen, also auf Abteilungsebene statt namentlich, um kein Kontrollinstrument gegen einzelne Mitarbeitende zu schaffen. Wird doch individuell ausgewertet, etwa um gezielt nachzuschulen, gehört das in enger Abstimmung mit dem Betriebsrat und der internen Datenschutzbeauftragten entschieden, nicht allein von der IT-Abteilung.
Auch die Mitbestimmung spielt eine Rolle. Simulierte Phishing-Kampagnen können als Instrument zur Leistungs- oder Verhaltenskontrolle gelten, was in vielen Unternehmen mitbestimmungspflichtig ist. Eine Betriebsvereinbarung, die Zweck, Umfang und Auswertungslogik der Übungen regelt, schützt sowohl das Unternehmen als auch die Mitarbeitenden vor späteren Konflikten.
Bei der Auswahl eines externen Anbieters lohnt sich zudem ein Blick auf den Auftragsverarbeitungsvertrag. Wo werden Simulationsdaten gespeichert, wie lange, und wer hat Zugriff auf individuelle Ergebnisse? Seriöse Anbieter legen diese Punkte offen, bevor der erste Test überhaupt startet.
Strategien zur nachhaltigen Verankerung des Gelernten im Arbeitsalltag
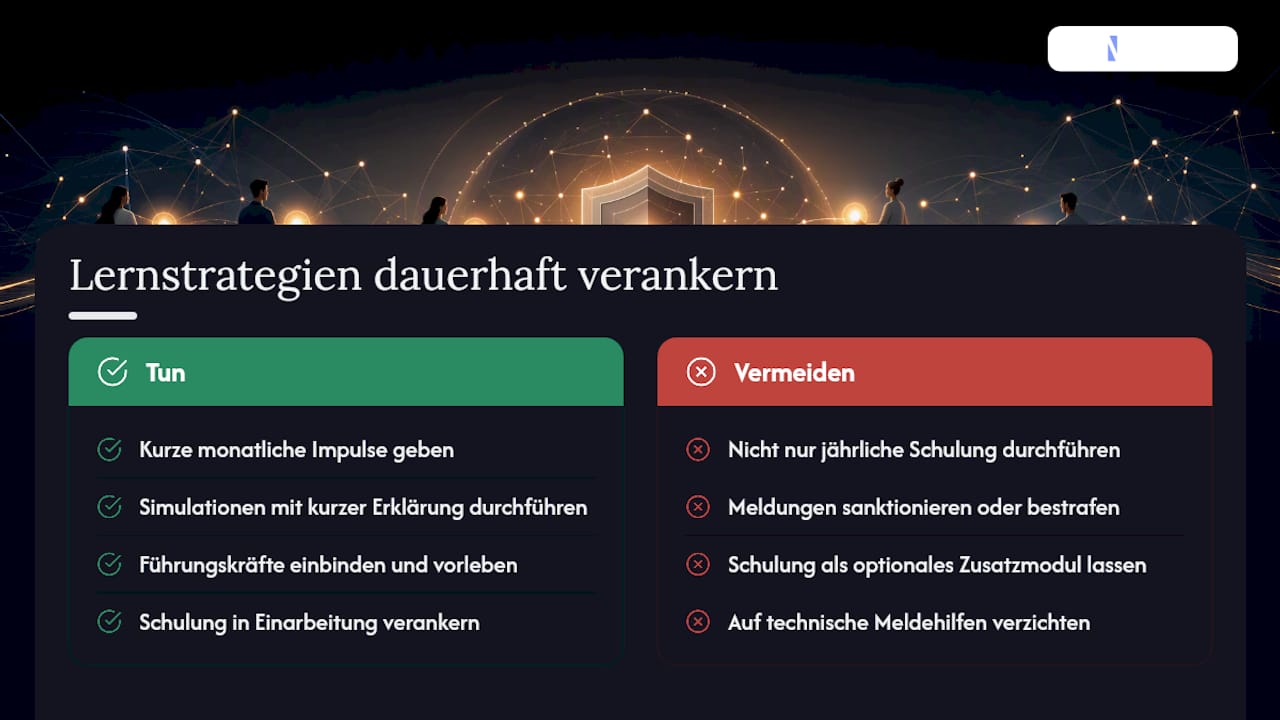
Eine Schulung, die im Kalender verschwindet, verändert nichts. Nachhaltigkeit entsteht durch Wiederholung in kleinen Dosen statt durch einen einzigen intensiven Termin im Jahr. Kurze monatliche Impulse, etwa ein simulierter Phishing-Versuch mit anschließender kurzer Erklärung, halten das Thema präsenter als ein isolierter Halbtagsworkshop.
Führungskräfte spielen dabei eine Schlüsselrolle. Wenn Vorgesetzte selbst an Simulationen teilnehmen und offen über eigene Fehltritte sprechen, sinkt die Hemmschwelle bei Mitarbeitenden, verdächtige Mails zu melden, statt sie aus Scham zu ignorieren. Eine Unternehmenskultur, die Meldungen belohnt statt bestraft, ist einer der stärksten Hebel gegen Social Engineering überhaupt.
Sinnvoll ist außerdem die Verknüpfung mit bestehenden Prozessen: Neue Mitarbeitende durchlaufen die Schulung als festen Bestandteil der Einarbeitung, nicht als optionales Zusatzmodul. Wer nach einem echten oder simulierten Vorfall zeitnah eine kurze Auffrischung anbietet, nutzt den Moment maximaler Aufmerksamkeit direkt nach dem Erlebnis.
Technische Erinnerungen helfen zusätzlich. Ein Banner in verdächtigen E-Mails, ein einfacher Meldebutton im Mail-Client oder eine interne Kurzanleitung am Arbeitsplatz reduzieren die Schwelle zwischen Erkennen und Handeln. Der Leitfaden zur Umsetzung digitaler Mitarbeiterschulungen zeigt, wie sich solche Auffrischungen technisch in bestehende Lernplattformen einbinden lassen, ohne zusätzlichen Verwaltungsaufwand für die IT-Abteilung zu erzeugen.
Verhaltensregeln und Compliance nach der Schulung
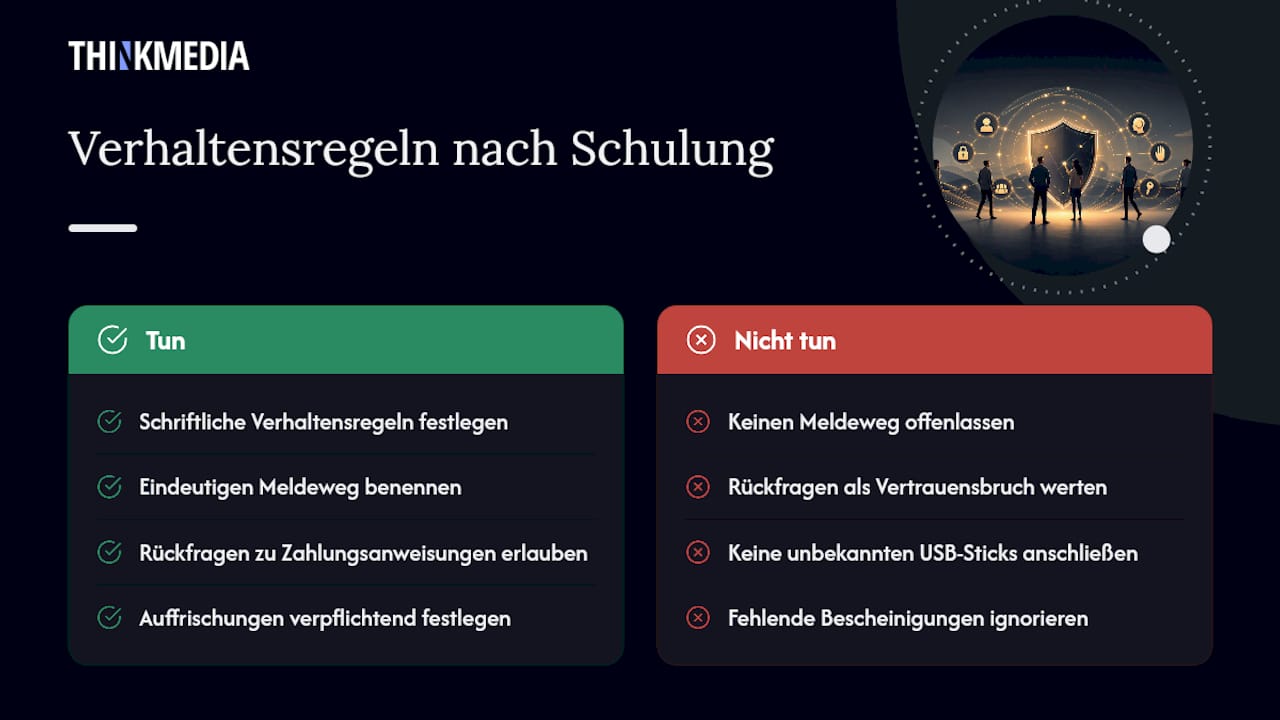
Nach der Schulung braucht es klare, schriftlich festgehaltene Verhaltensregeln, sonst verpufft das Gelernte im Tagesgeschäft. Dazu gehört ein eindeutiger Meldeweg: Wohin genau melde ich eine verdächtige E-Mail, einen ungewöhnlichen Anruf oder eine fremde Person ohne Ausweis im Gebäude? Ohne einen klar benannten Ansprechpartner oder ein Meldeformular bleibt jede Awareness-Maßnahme Theorie.
Ebenso wichtig ist eine Regelung für Zweifels fälle. Mitarbeitende sollten wissen, dass eine Rückfrage per Telefon bei vermeintlichen Zahlungsanweisungen des Vorgesetzten kein Vertrauensbruch ist, sondern erwünschtes Verhalten. Genau hier scheitern viele CEO-Fraud-Versuche in der Praxis, wenn Unternehmen diese Rückfrage explizit erlauben und sogar einfordern.
Compliance-Vorgaben sollten außerdem festhalten, wie oft eine Auffrischung verpflichtend ist und wer die Teilnahme dokumentiert. Eine Teilnahmebescheinigung dient hier nicht nur als Nachweis für Audits, sondern auch als Grundlage, um Lücken in bestimmten Abteilungen frühzeitig zu erkennen. Fehlt zum Beispiel bei der Buchhaltung durchgängig die aktuelle Bescheinigung, ist das ein konkreter Hinweis auf ein Risiko, nicht nur ein administratives Detail.
Sinnvoll ist zudem eine kurze, verständliche Richtlinie, die auch neue Mitarbeitende ohne Vorwissen lesen können: Was tun bei einem verdächtigen Anhang? Wer darf USB-Sticks unbekannter Herkunft anschließen? Wie verhalte ich mich bei einem Anruf, der Dringlichkeit vorgibt? Je konkreter die Regel, desto eher wird sie im Ernstfall auch angewendet.
Häufige Fehler bei der Durchführung von Social Engineering Schulungen
Der häufigste Fehler ist die Einmaligkeit: Ein Workshop, ein Zertifikat, dann Ruhe für zwölf Monate. Ohne Wiederholung sinkt die Erkennungsleistung erfahrungsgemäß innerhalb weniger Monate wieder auf das Ausgangsniveau.
Ein zweiter klassischer Fehler ist mangelnde Praxisnähe. Reine Frontalvorträge mit generischen Beispielen aus dem Internet erzeugen selten den Aha-Moment, den eine zugeschnittene Simulation mit echten internen Prozessen auslöst. Mitarbeitende erkennen generische Übungen oft sofort als solche und übertragen das Gelernte nicht auf reale Situationen.
Ebenso riskant ist ein Klima der Bestrafung. Unternehmen, die auf einen Klick in der Phishing-Simulation mit öffentlicher Bloßstellung oder Sanktionen reagieren, erreichen das Gegenteil des gewünschten Effekts: Mitarbeitende melden künftige Vorfälle nicht mehr, aus Angst vor Konsequenzen. Genau diese Meldebereitschaft ist aber der wichtigste Frühindikator für die Wirksamkeit der gesamten Schulung.
Weitere typische Fallen sind fehlendes Reporting, sodass niemand weiß, ob sich das Verhalten überhaupt verbessert hat, sowie eine Beschränkung auf Standardpersonal, während Führungskräfte und die IT-Abteilung ausgespart bleiben, obwohl sie besonders lohnende Angriffsziele darstellen. Auch die Vernachlässigung physischer Angriffsformen wie Tailgating gehört dazu: Viele Programme konzentrieren sich ausschließlich auf E-Mail-basierte Angriffe und übersehen, dass ein unbefugter Zutritt ins Gebäude oft der einfachere Weg zum Ziel ist.
Redaktionelle Perspektive: Awareness ist Basis, kein Allheilmittel
Awareness-Schulungen bauen die sogenannte Human Firewall auf, ersetzen aber keine technischen und organisatorischen Schutzmaßnahmen. Wer glaubt, ein jährlicher Workshop mache Mitarbeitende immun gegen jeden Angriff, überschätzt den Effekt einzelner Maßnahmen deutlich. Wirksam wird Awareness erst in Kombination mit Spamfiltern, klaren Meldeprozessen, einem funktionierenden Incident-Response-Plan und einer echten Fehlerkultur. Ohne Messbarkeit und ohne Führungskräfte, die selbst mitmachen, bleibt jede Schulung ein gut gemeinter, aber folgenloser Termin im Kalender.
— Sebastian
Digitale Social-Engineering-Schulungen und Hybrid-Module von Mitarbeiterschulung
Mitarbeiterschulung ist die praktische Alternative zum einmaligen externen Workshop: kein Reisebudget, keine Terminabstimmung mit Trainern, sondern digitale Kurse, die sich sofort unternehmensweit ausrollen und beliebig oft wiederholen lassen.

Es gibt Formate, die im Alltag funktionieren: Inhouse-Anpassung für spezifische Abteilungen, Virtual Classroom für standortübergreifende Teams und modulare Web-Based-Trainings, die sich in Etappen absolvieren lassen, ohne den Arbeitsalltag zu unterbrechen. Kurse schließen oft mit einem Zertifikat oder einer Teilnahmebescheinigung ab, die sich für interne Compliance-Nachweise nutzen lassen, ergänzt durch Reporting, das den Lernfortschritt je Abteilung sichtbar macht.
Wer die Umsetzung im eigenen Unternehmen konkret planen will, findet auf der Seite zur digitalen Unternehmensschulung eine praktische Grundlage für die nächsten Schritte, von der Bedarfsanalyse bis zur Terminplanung für die erste Rollout-Phase.
Quellen
- KI-gestütztes Social Engineering — Fraunhofer Lernlabor Cybersicherheit
- IT‑Grundschutz‑Schulung — BSI
FAQ
Was gehört zu Social Engineering?
Dazu zählen Phishing, Spear-Phishing, Vishing, Smishing, Quishing, CEO-Fraud, Tailgating, Baiting und OSINT-gestützte Angriffe, ergänzt um KI-gestützte Varianten wie Deepfakes und Voice-Cloning.
Gibt es kostenlose Schulungen zur Cybersicherheit?
Ja, das BSI bietet mit seiner IT-Grundschutz-Schulung einen kostenlosen Online-Kurs mit neun Lektionen und Testfragen an, der als Einstieg dient, bevor branchenspezifische Vertiefung folgt.
Was sind die vier Säulen der IT-Sicherheit?
Üblich ist eine Einteilung in Vertraulichkeit, Integrität, Verfügbarkeit und Authentizität von Daten und Systemen, ergänzt durch organisatorische Maßnahmen wie Schulung und Meldeprozesse.
Wie kann ich mich vor Social Engineering schützen?
Wirksam sind eine gesunde Skepsis gegenüber Dringlichkeit und Autoritätsdruck, konsequente Rückfragen über einen zweiten Kanal bei ungewöhnlichen Anfragen und regelmäßige Praxisübungen, wie sie digitale Kurse von Mitarbeiterschulung anbieten.